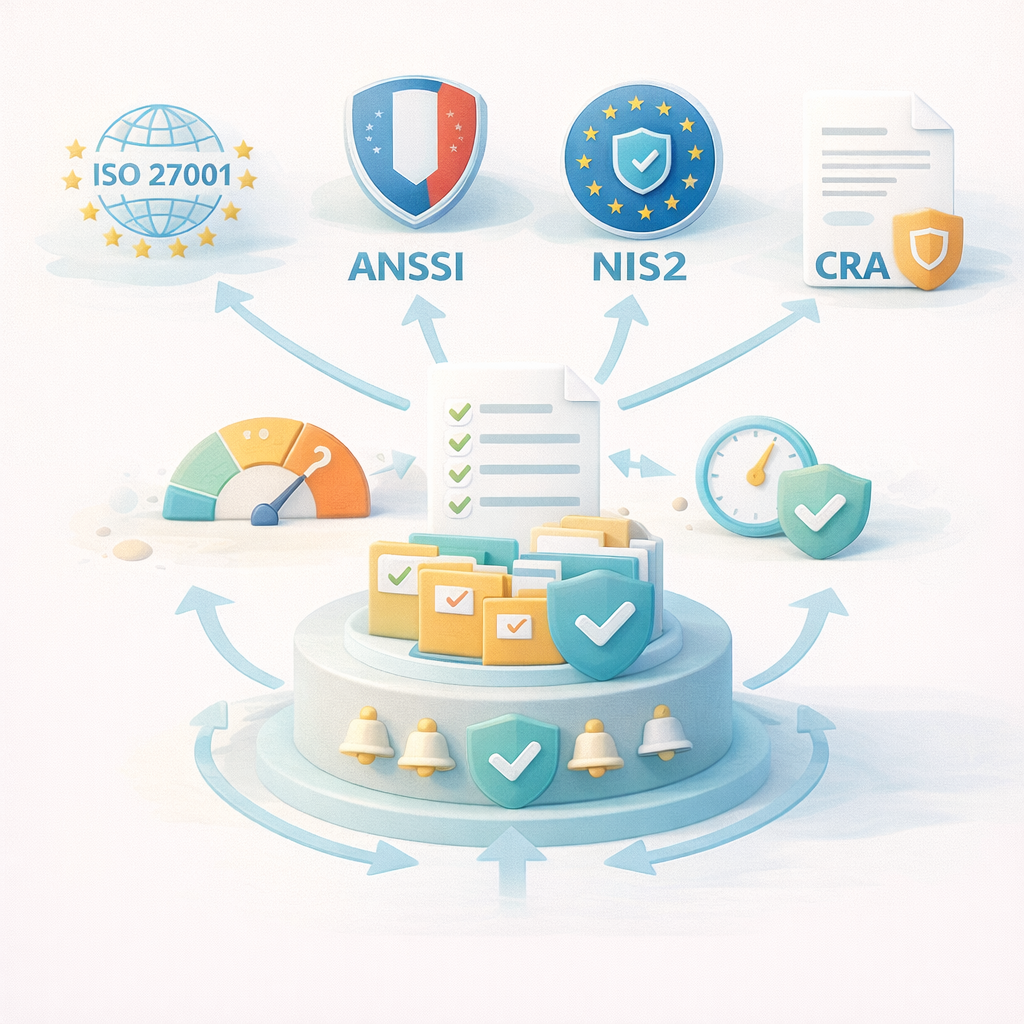
Conformité multi-normes : mutualiser ISO 27001, NIS2 et CRA
Méthode « socle commun + spécifiques », apport propre de chaque cadre (ISO 27001, ANSSI, NIS2, CRA) et gains réels : ne plus refaire 4 fois le même travail.
Gouvernance, audit et conformité cyber : nos analyses et guides pratiques.
Méthode « socle commun + spécifiques », apport propre de chaque cadre (ISO 27001, ANSSI, NIS2, CRA) et gains réels : ne plus refaire 4 fois le même travail.

Pourquoi les PME veulent devenir autonomes, le rôle d’architecte et superviseur du consultant et le modèle audit, accompagnement, autonomie qui fidélise.

Déclaré ou réel : pourquoi les questionnaires sur parole ne tiennent plus face aux auditeurs, clients et assureurs, et comment rendre la maturité mesurable.

Audit « photo », attentes réelles des PME, nouveau rôle du consultant : pourquoi vos audits créent peu de valeur et quel livrable proposer à la place.
Audits clients, ISO 27001, NIS2, cyber-assurance : ce qui est vraiment vérifié, la méthode la plus simple pour le prouver et un plan mensuel réaliste.
Exigences du règlement d’exécution (UE) 2024/2690, entités visées (DNS, cloud, data centers, MSP, MSSP...), application directe en France et mise en conformité.
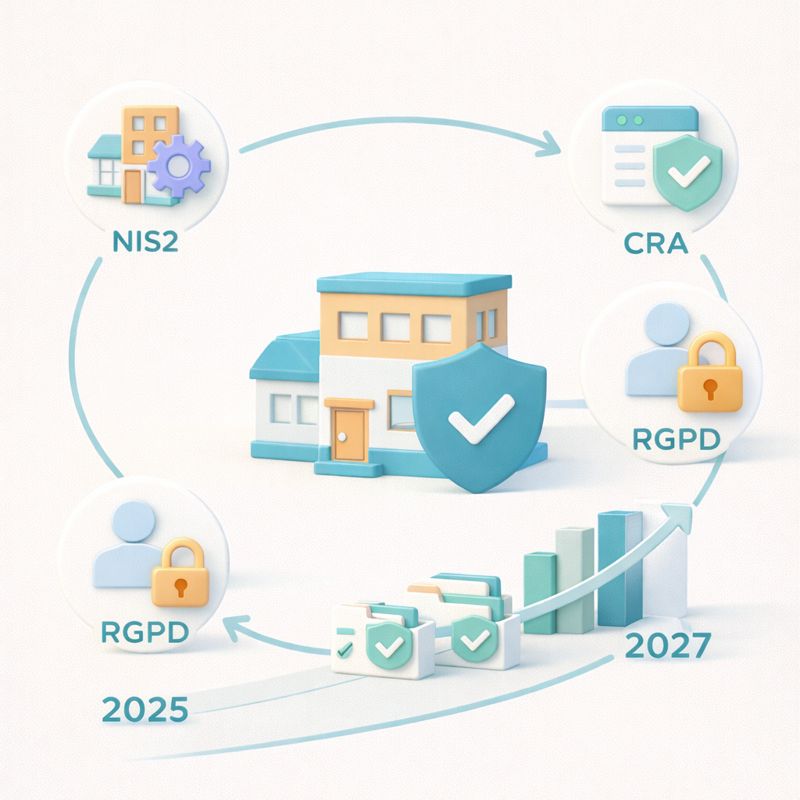
NIS2, Cyber Resilience Act et RGPD : quelles PME sont concernées en 2027, le point commun de ces textes, comment s’y préparer et une feuille de route réaliste.

Structurer, qualifier, piloter, démontrer, superviser : la méthode CompliKey en 5 piliers pour gérer la conformité ISO 27001, NIS2, RGPD et CRA dans la durée.