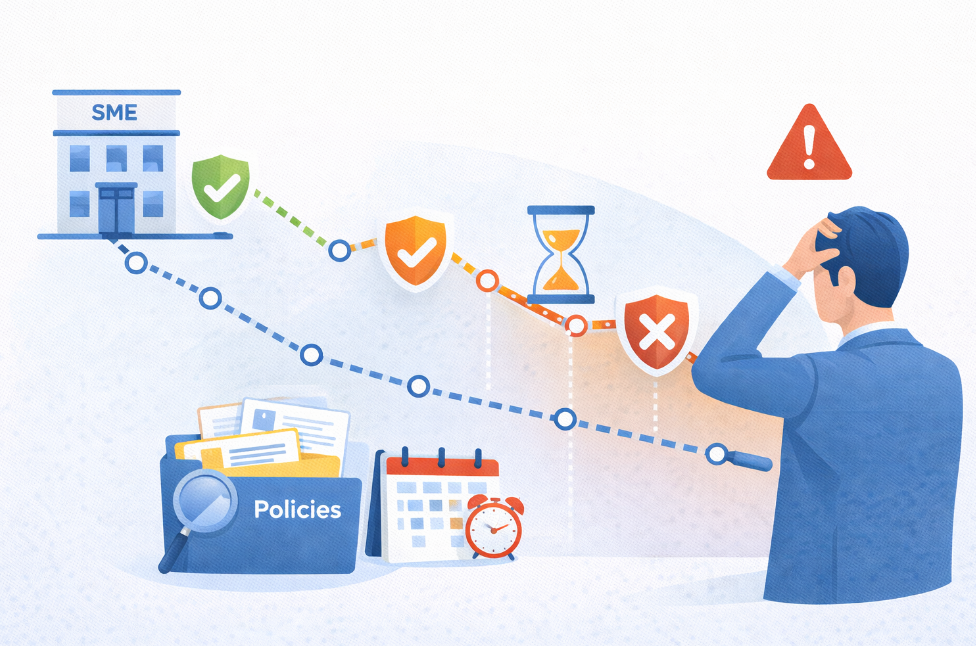
Conformité cyber en PME : pourquoi elle s’essouffle
Pourquoi la conformité cyber des PME s’essouffle après l’audit : signes d’alerte, causes propres aux PME, regard des clients et méthode pour la maintenir.
Gouvernance, audit et conformité cyber : nos analyses et guides pratiques.
Pourquoi la conformité cyber des PME s’essouffle après l’audit : signes d’alerte, causes propres aux PME, regard des clients et méthode pour la maintenir.
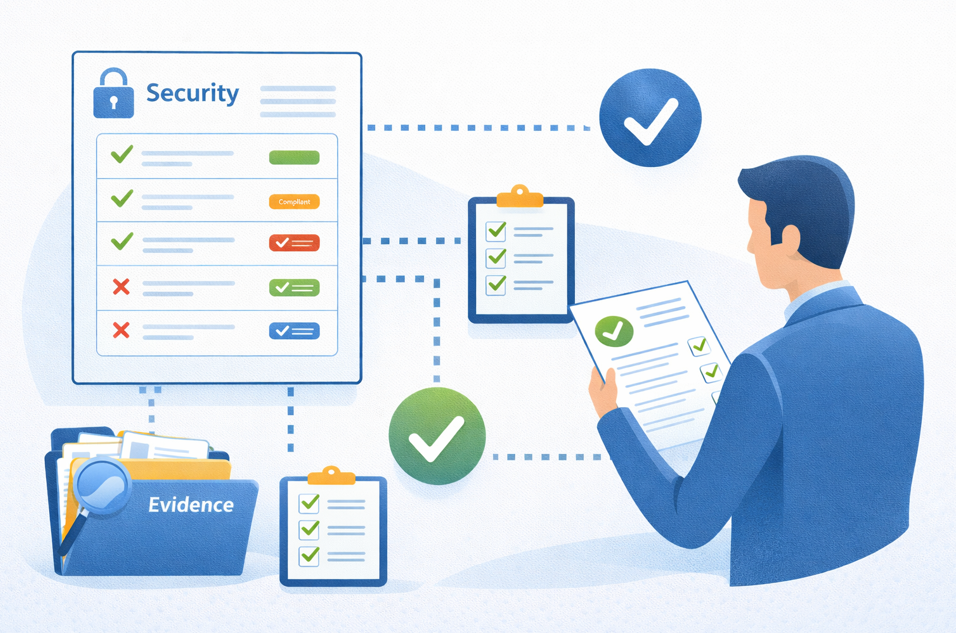
Questionnaires clients, CAIQ, SIG : ce que le client vérifie, les 5 erreurs fréquentes et une méthode pour répondre vite, avec cohérence et sans surpromettre.
Politique, procédure, journal, rapport : les 5 preuves attendues en audit cyber, celles qui pèsent le plus, les erreurs à éviter et comment bâtir un dossier.
Les 5 erreurs de priorisation, une méthode simple, les mesures souvent prioritaires, un exemple concret et un tableau pour prioriser vos actions cyber en PME.

Ce qu’on peut standardiser, ce qui doit rester expert et le référentiel commun qui change tout : gagner du temps en audit cyber sans tomber dans le low-cost.

Phishing, ransomware, MFA mal configurée, patching irrégulier : les 5 erreurs d'hygiène cyber les plus fréquentes en PME et un plan de remédiation simple.
Patching en retard, MFA incomplète, preuves absentes : définition de la dette cyber, comment la quantifier, pourquoi elle coûte cher et comment la réduire.
Conformité déclarée ou maturité réelle : comment rendre un scoring défendable, comparer l’avant/après et structurer un audit de maturité audit-grade.