17/09/2026
Transformez une exigence ReCyF en mesure pilotable : sous-actions, responsable, preuves, maturité et KPI pour suivre concrètement votre conformité NIS2.
24/08/2026
Diagnostic NIS2, périmètre, preuves, écarts, feuille de route et synthèse dirigeant : les livrables à remettre après une mission NIS2 en PME.
27/07/2026
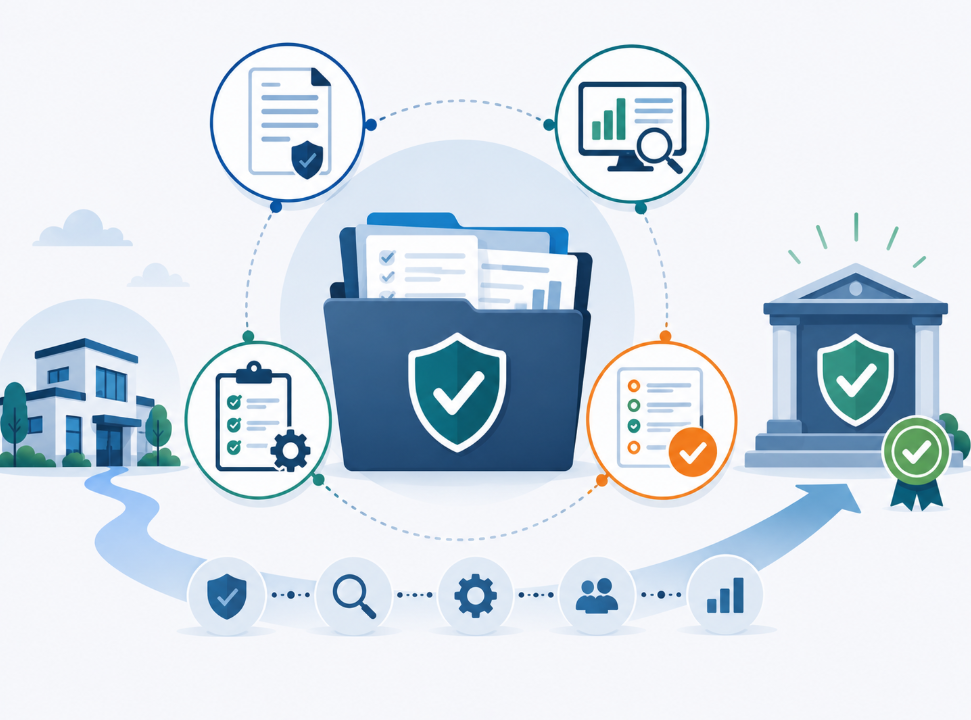
Quelles preuves préparer pour chaque objectif du ReCyF de l'ANSSI afin de démontrer votre conformité NIS2 : politiques, journaux, tests, audits.
09/07/2026
Comparez le ReCyF de l'ANSSI, ISO 27001 et NIS2 : objectifs, différences, complémentarités et méthode pour choisir le bon référentiel selon votre entreprise.
02/07/2026
Découvrez comment utiliser le ReCyF de l’ANSSI pour préparer NIS2 : périmètre, objectifs, preuves, écarts, plan d’action et suivi de conformité.
01/06/2026
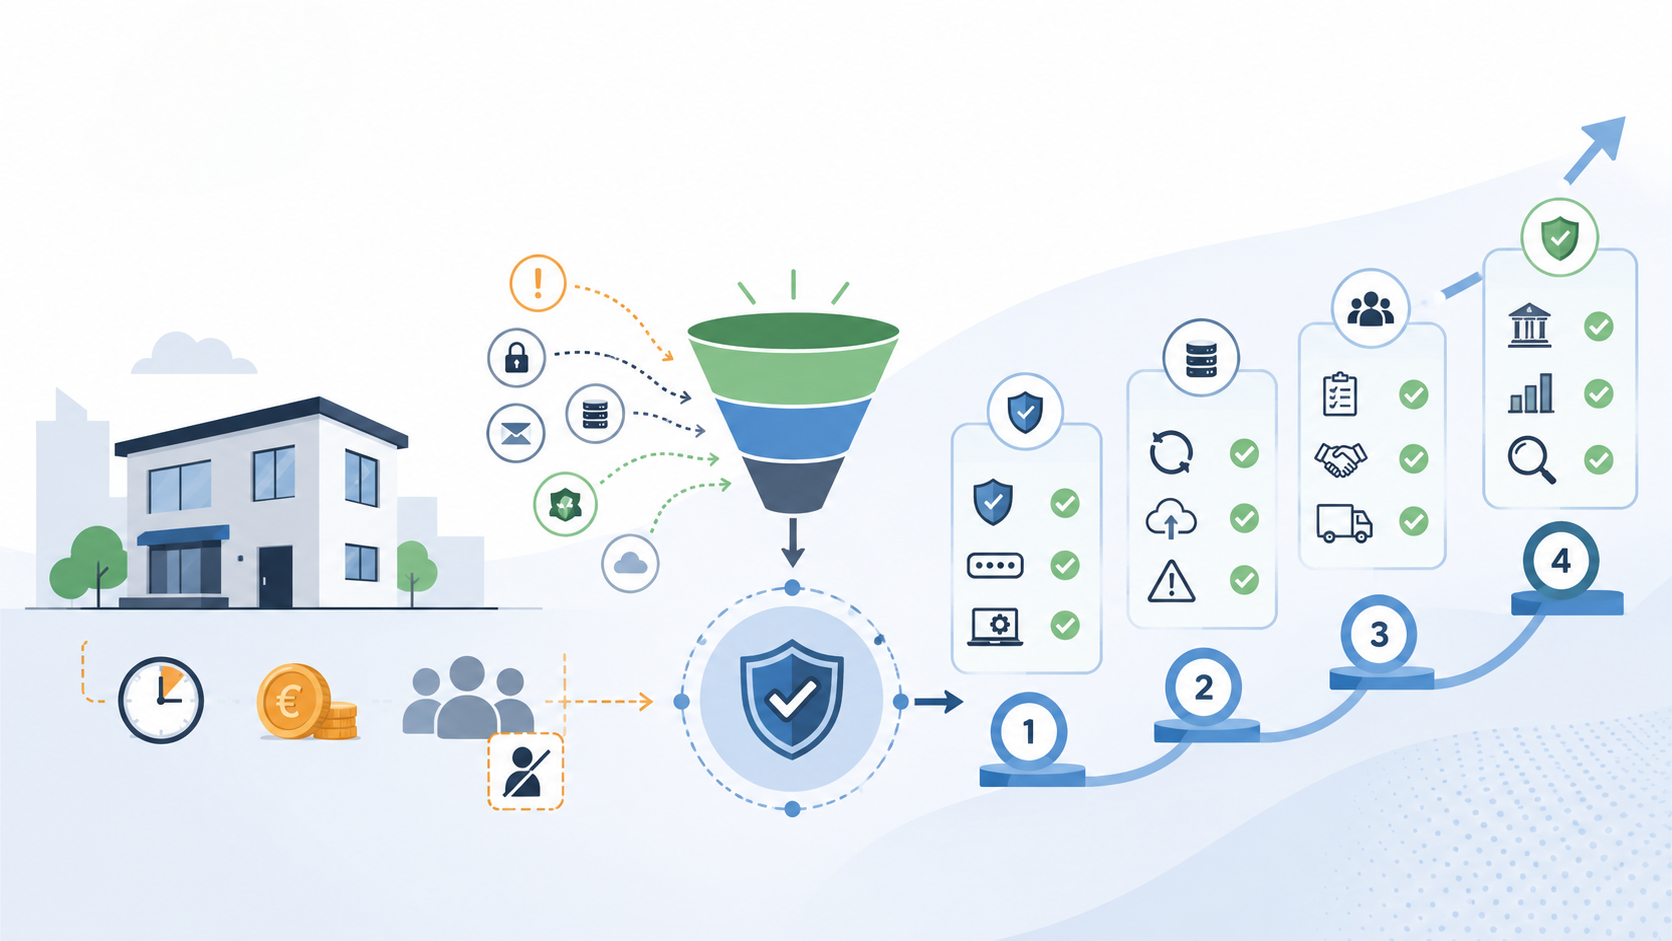
Pas de RSSI, peu de temps, budget limité : découvrez comment prioriser vos mesures NIS2 en PME avec une approche progressive, pragmatique et pilotable.
23/04/2026
NIS2 : êtes-vous vraiment concerné ? Découvrez les critères officiels, les exceptions et l’impact indirect via vos clients pour évaluer votre exposition réelle.
30/03/2026
CompliKey renforce son centre de conformité avec un module d’audit interne, une DDA plus robuste, une meilleure traçabilité multi-référentiels et une mise à jour des normes sans perte d’historique. Une avancée clé pour piloter la conformité et la maturité cyber dans la durée.
23/02/2026
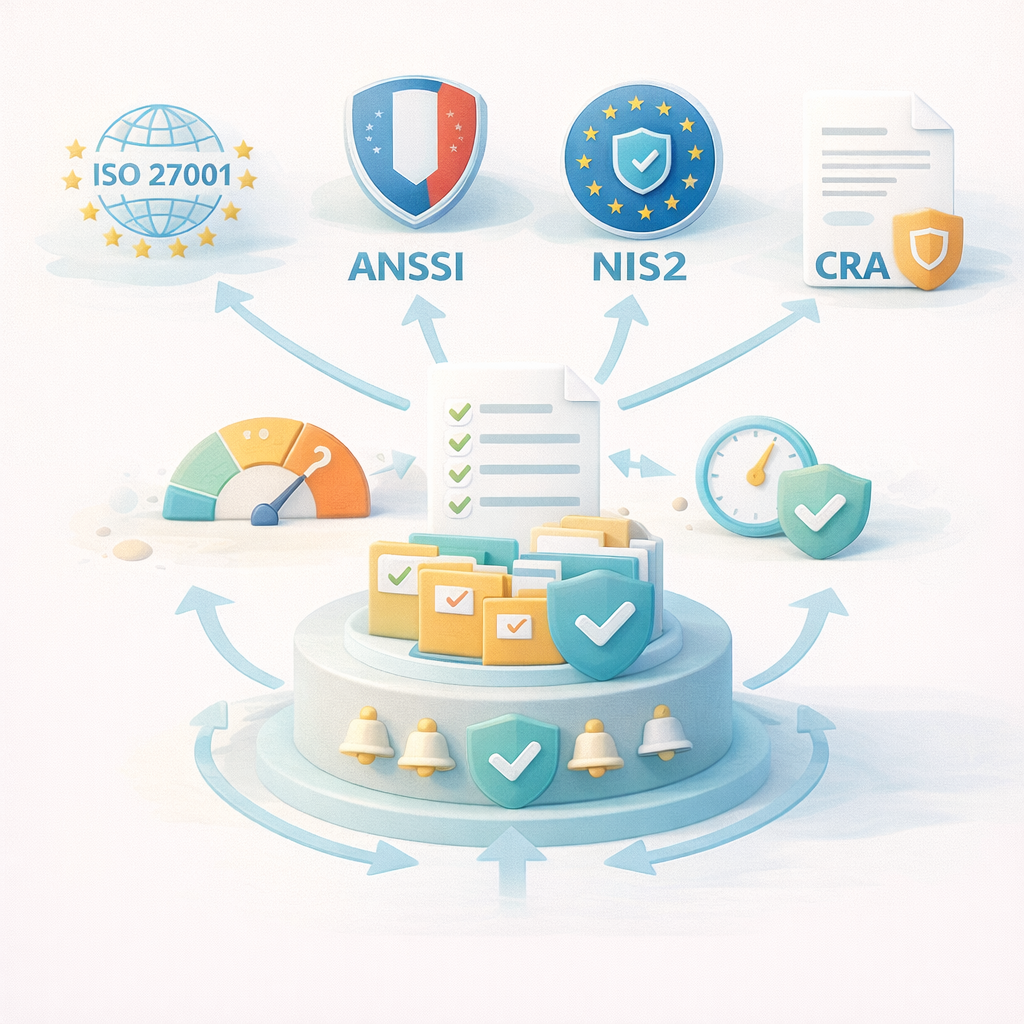
ISO 27001, NIS2, ANSSI, CRA… Multiplier les référentiels sans méthode crée silos, doublons et fatigue de conformité. Découvrez comment construire un socle commun de mesures, cartographier les exigences et réutiliser vos preuves pour piloter une conformité multi-normes cohérente et durable.

