Pourquoi les PME ont besoin d’un référentiel de sécurité clair
Un référentiel de sécurité aide les PME à structurer leurs mesures cyber, prioriser leurs actions et suivre leur progression sans multiplier les outils et fichiers dispersés.
Gouvernance, audit et conformité cyber : nos analyses et guides pratiques.
Un référentiel de sécurité aide les PME à structurer leurs mesures cyber, prioriser leurs actions et suivre leur progression sans multiplier les outils et fichiers dispersés.
Votre cybersécurité progresse-t-elle vraiment ? Découvrez les indicateurs, niveaux de maturité et méthodes de pilotage utiles pour une PME.
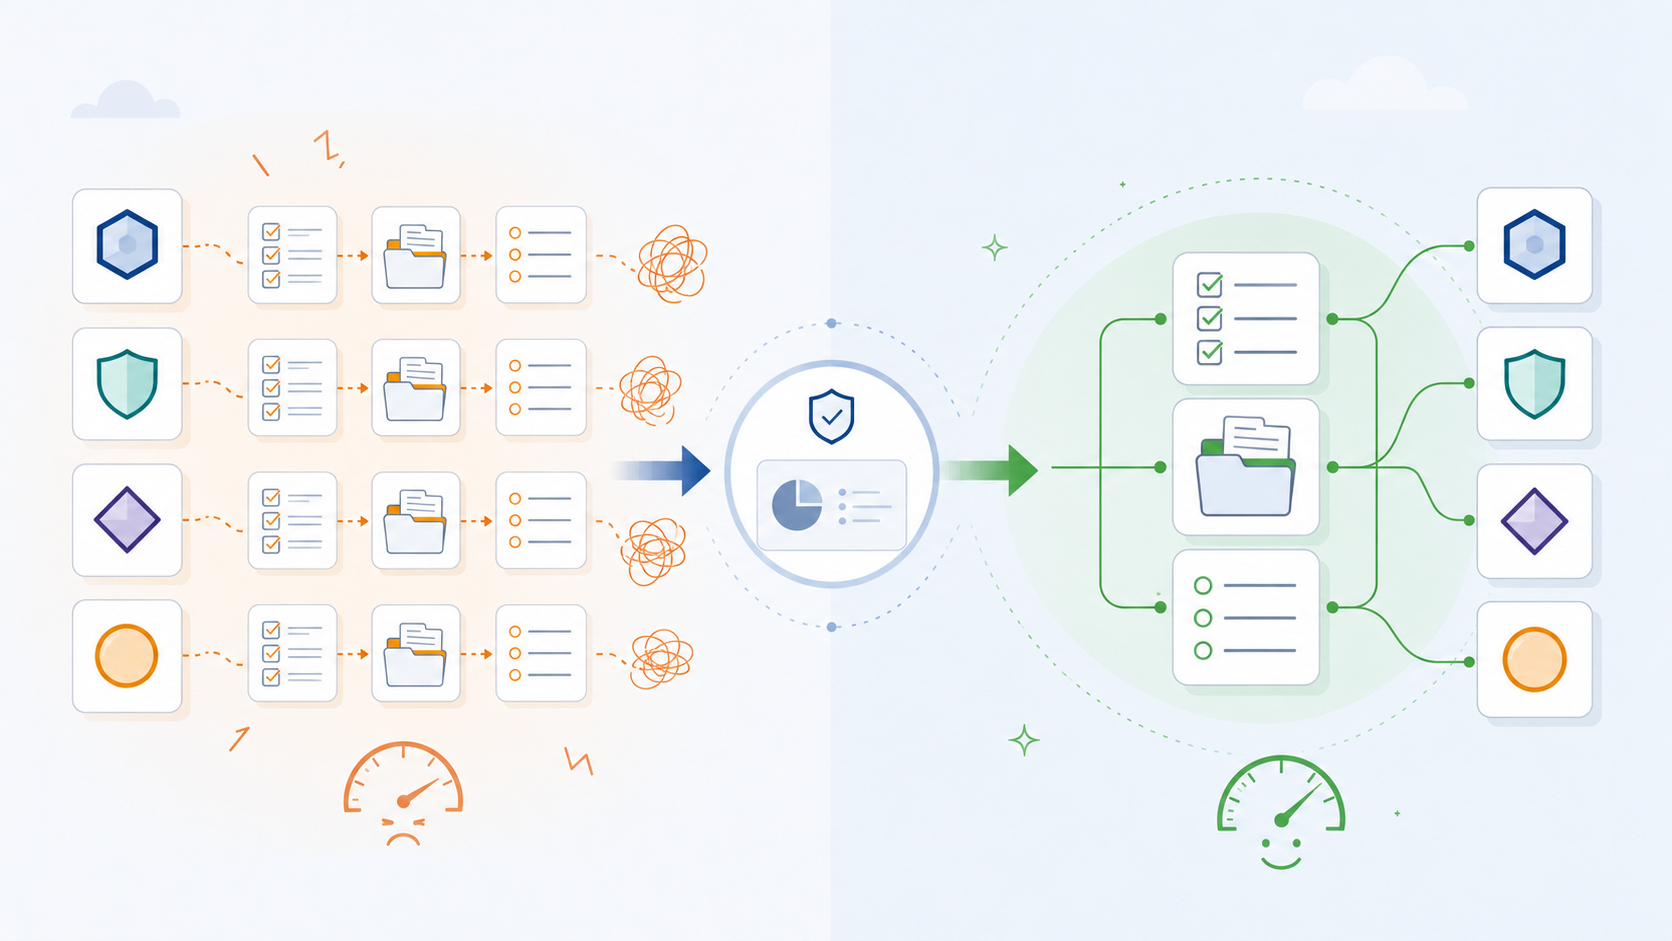
ISO 27001, NIS2, DORA, CRA… Découvrez comment mutualiser mesures, preuves et plans d’action pour éviter la fatigue conformité et gagner du temps.
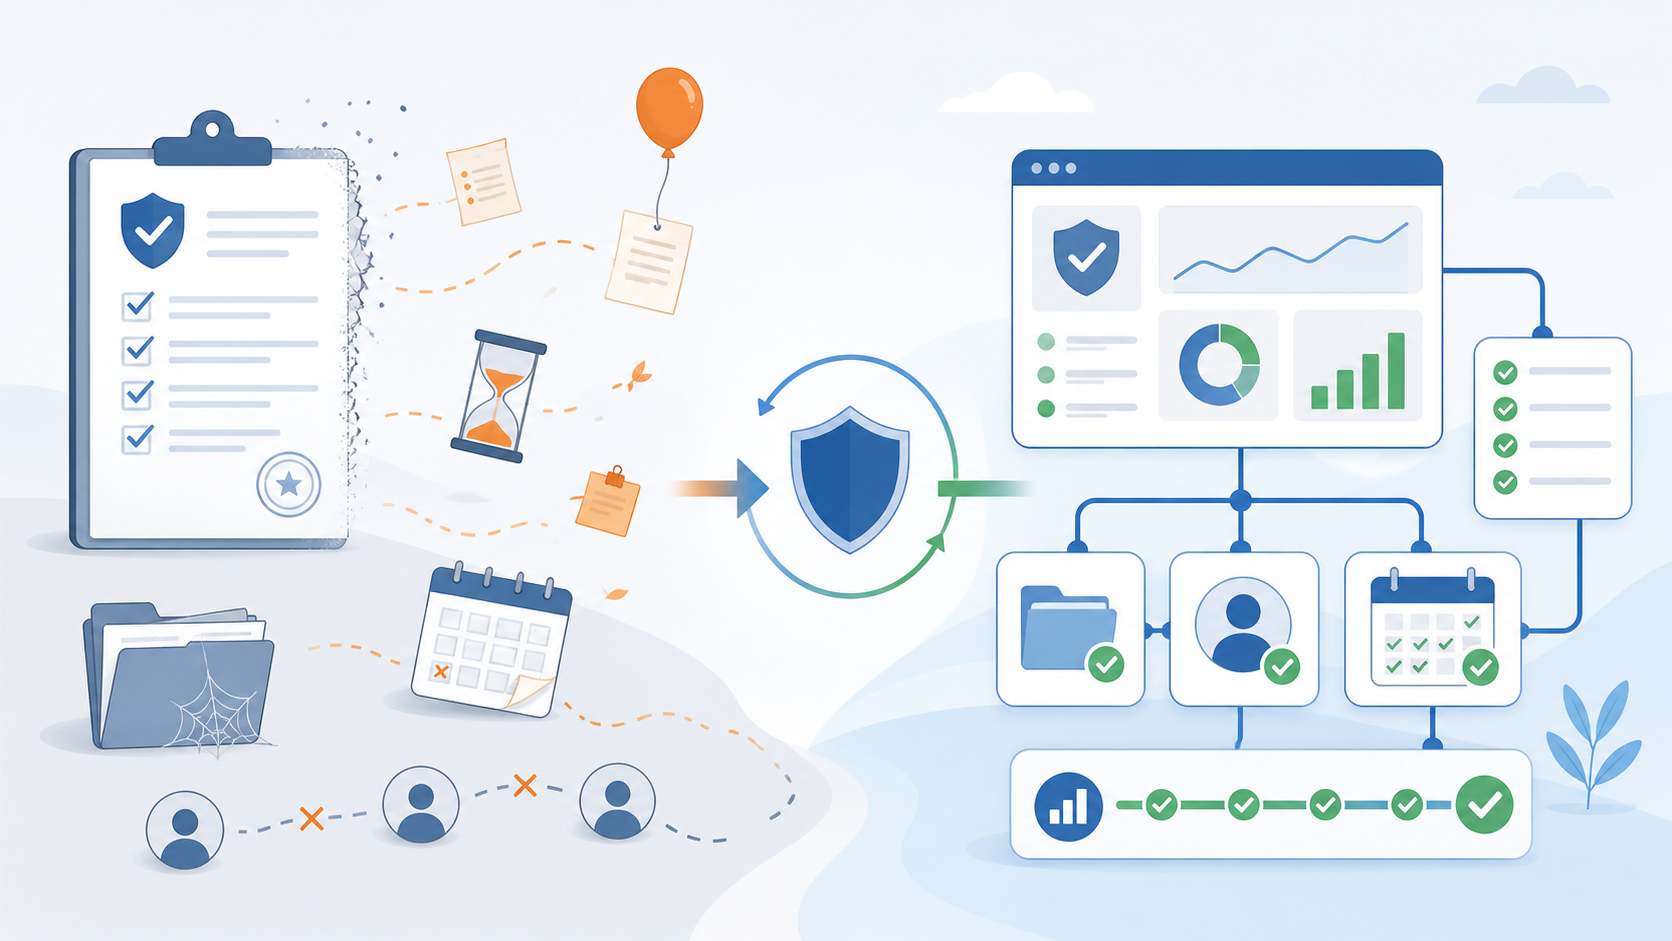
Après un audit cyber, pourquoi tout retombe ? Analyse des causes (pilotage, preuves, suivi) et méthode concrète pour garder le contrôle dans le temps.
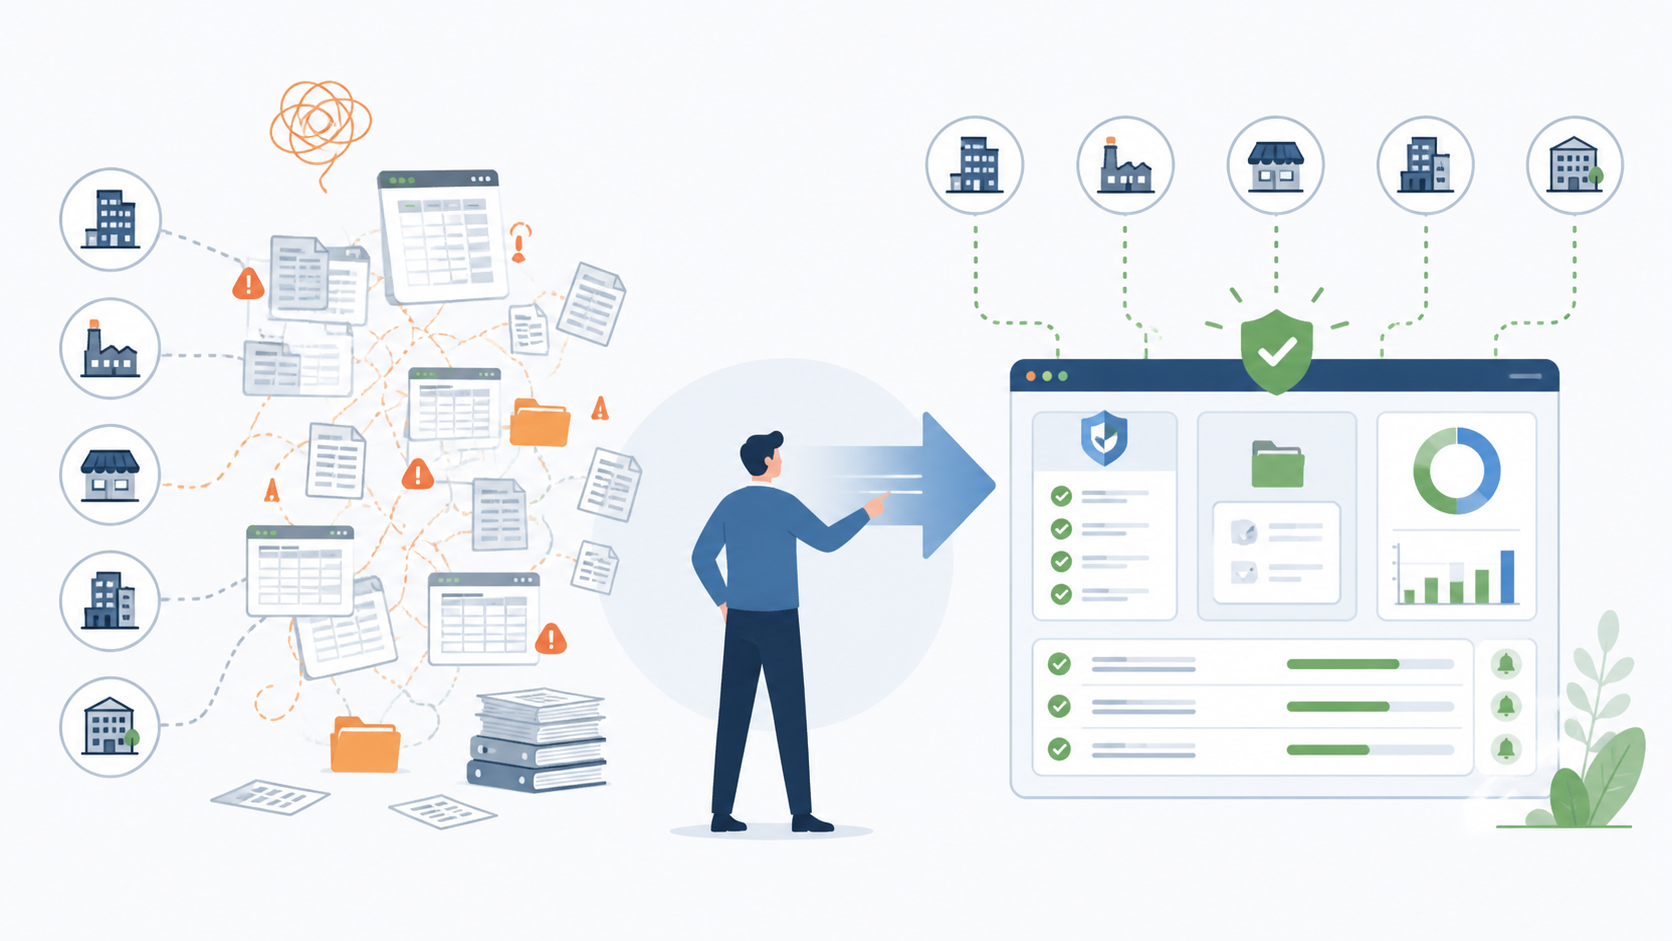
Trop de fichiers Excel en GRC ? Découvrez comment centraliser mesures, preuves et suivi pour gérer plusieurs clients efficacement et gagner en productivité.
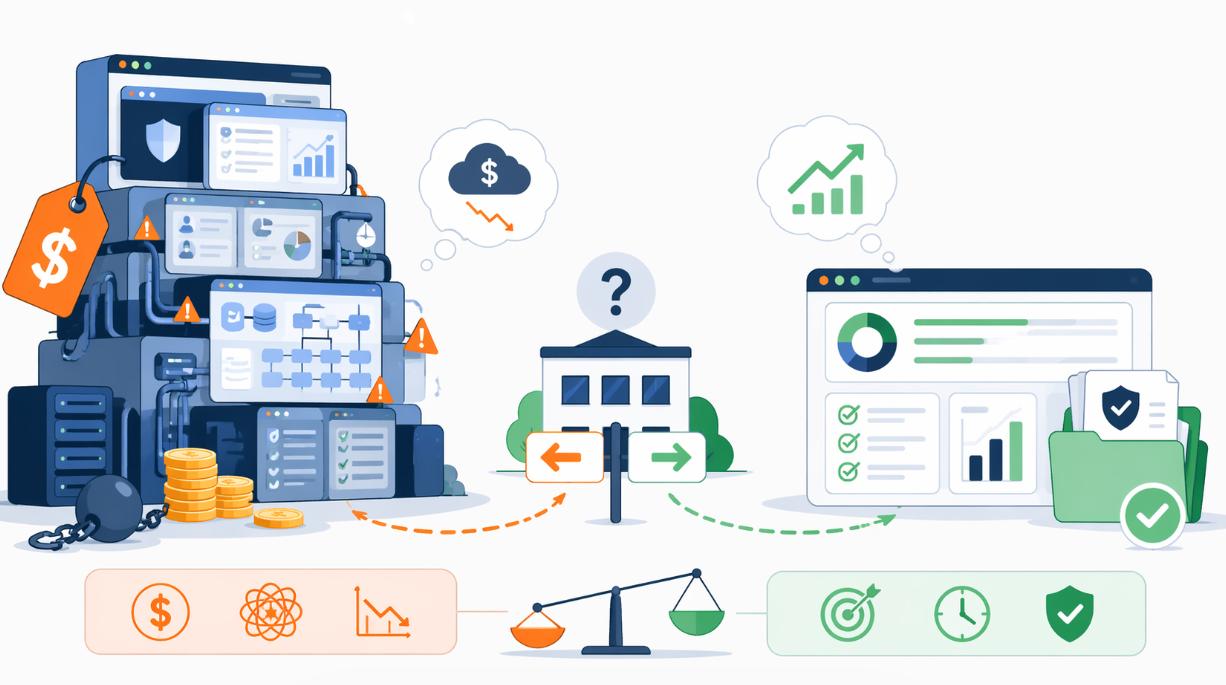
Outils GRC trop chers pour les PME ? Analyse du coût réel (Vanta, Drata), du ROI et des alternatives plus pragmatiques pour piloter sa conformité efficacement.
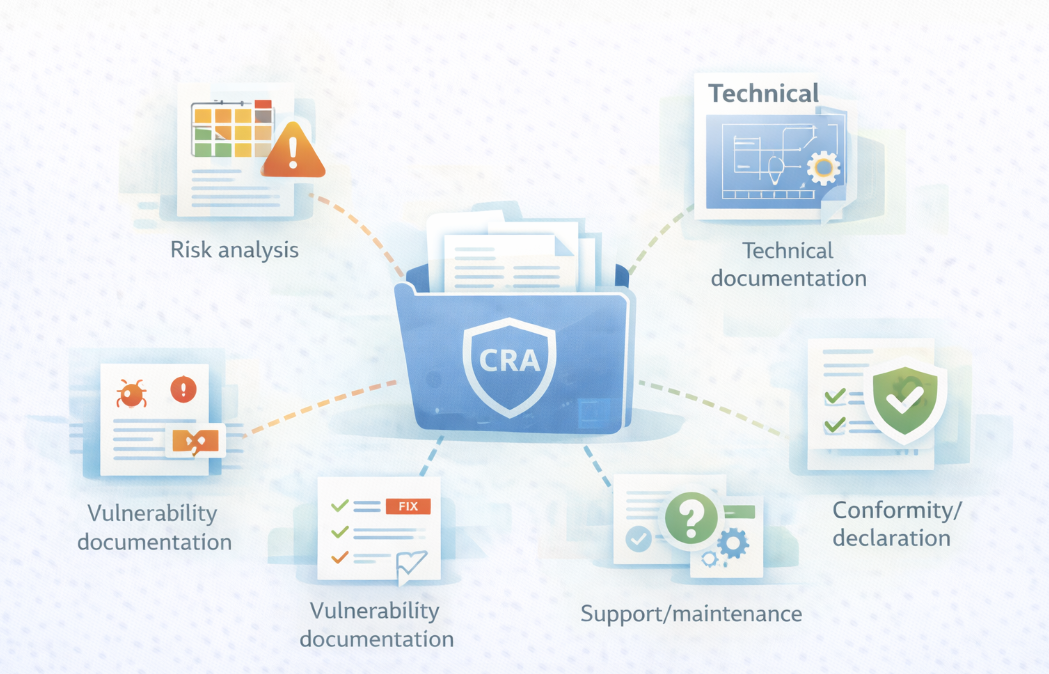
CRA : identifiez les documents obligatoires (technique, analyse de risques, vulnérabilités, support, conformité UE) pour structurer une conformité produit claire et démontrable.
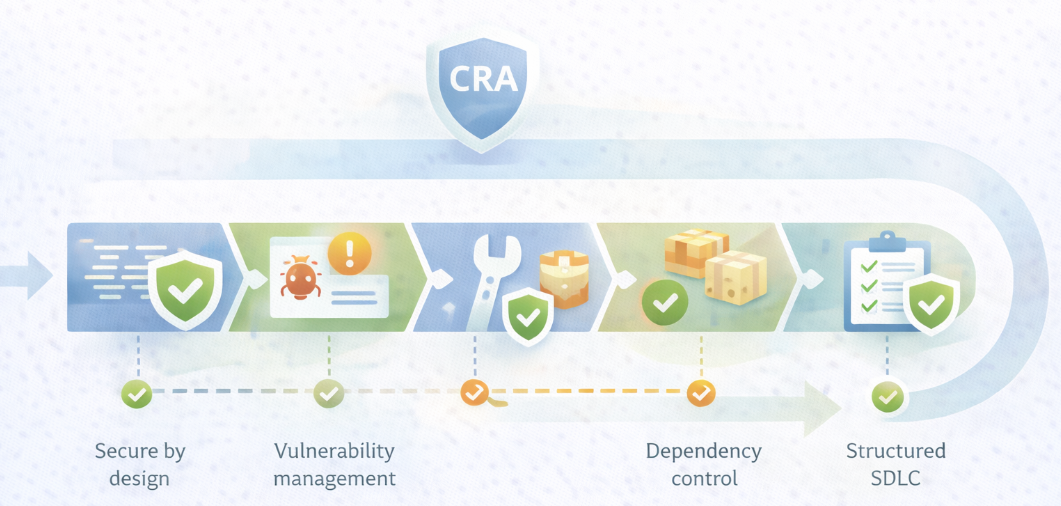
CRA : découvrez les changements concrets à appliquer dans votre développement (secure by design, vulnérabilités, dépendances, SDLC) pour être prêt avant 2027.