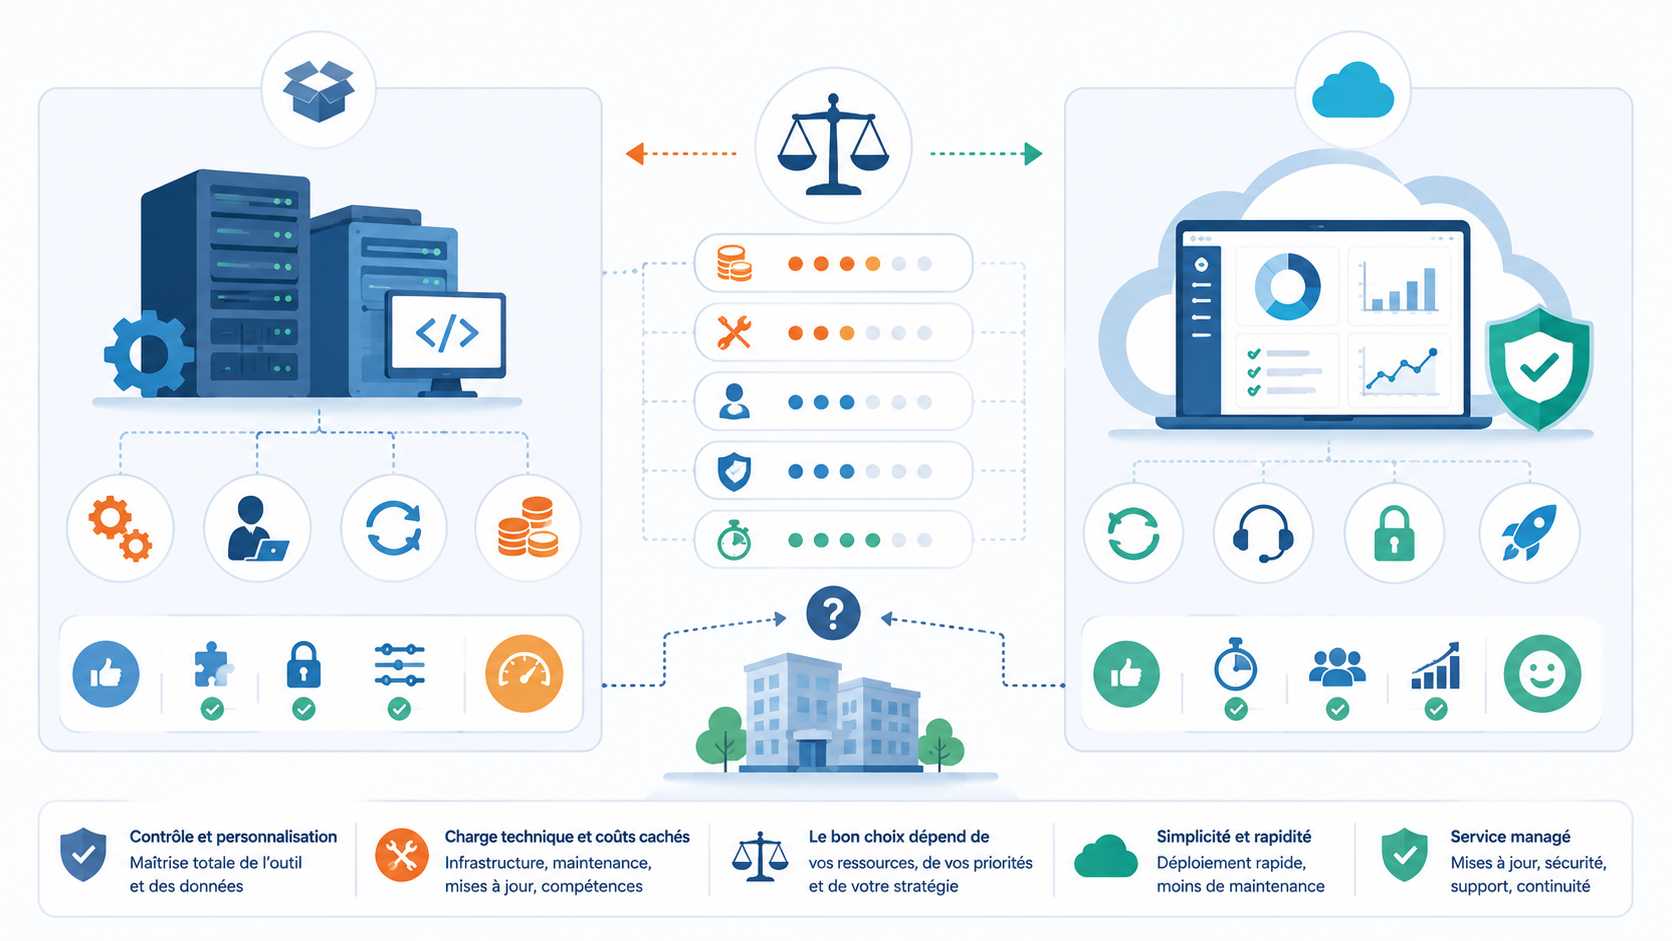
Outil GRC open source ou SaaS : quelle solution choisir pour une PME ?
CISO Assistant, auto-hébergement, coûts cachés, maintenance et conformité : comparez les avantages et limites des outils GRC open source face aux solutions SaaS pour PME.
Gouvernance, audit et conformité cyber : nos analyses et guides pratiques.
CISO Assistant, auto-hébergement, coûts cachés, maintenance et conformité : comparez les avantages et limites des outils GRC open source face aux solutions SaaS pour PME.
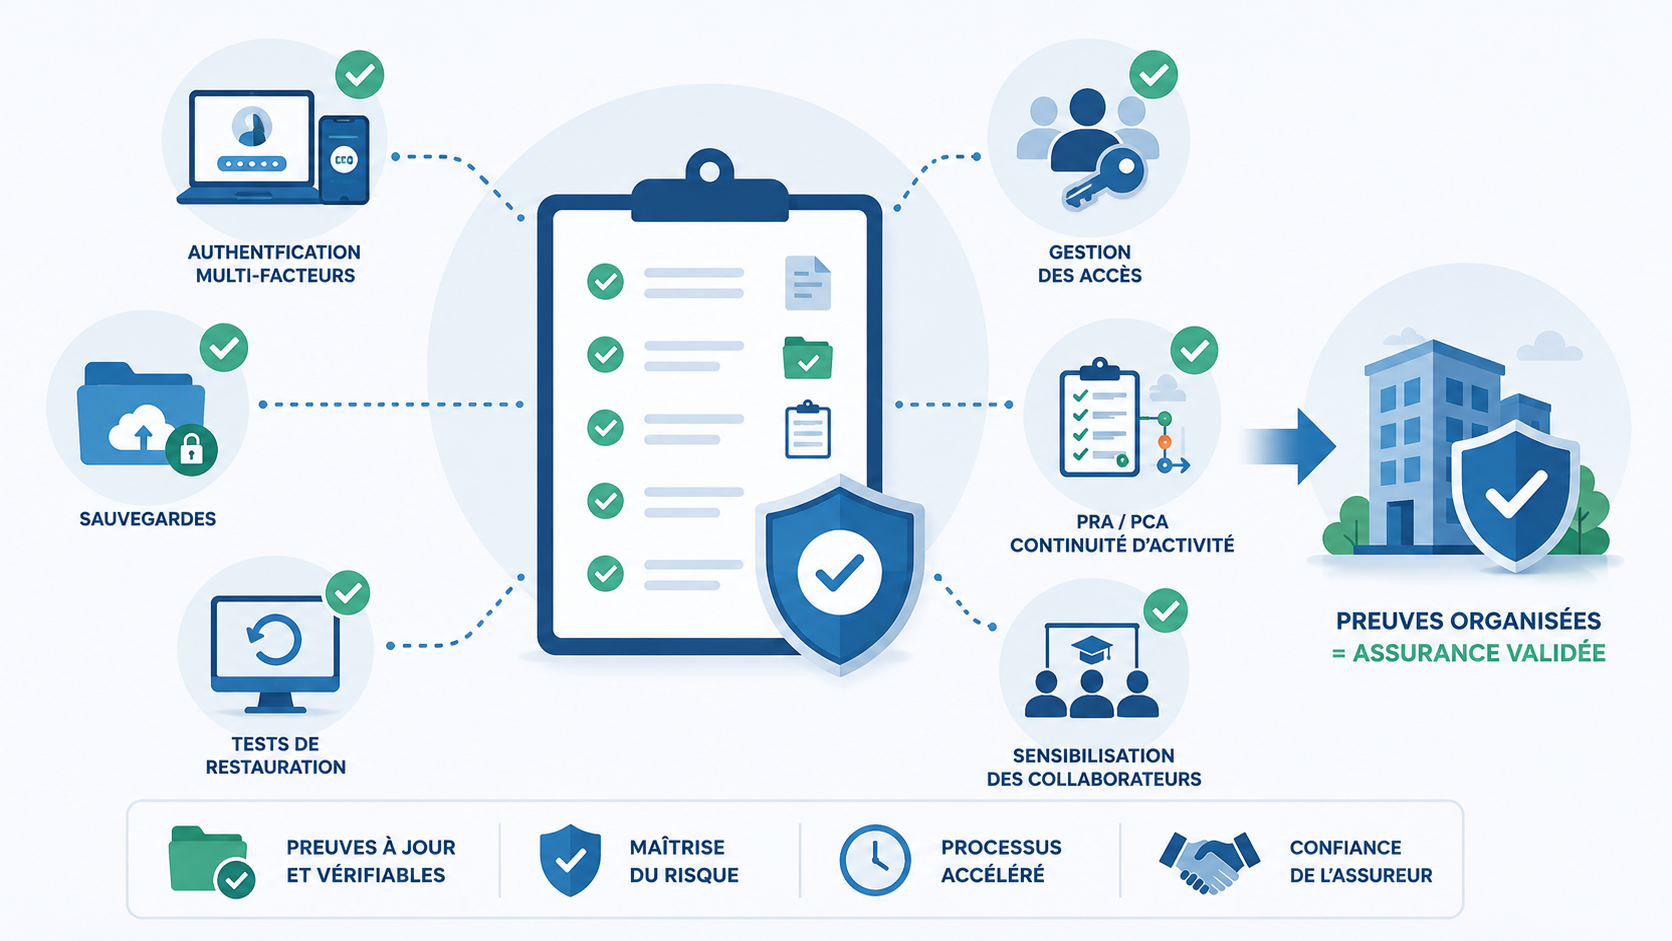
Préparez votre renouvellement ou souscription de cyber assurance grâce à une checklist des preuves attendues : MFA, sauvegardes, restauration, gestion des accès, PRA et sensibilisation.
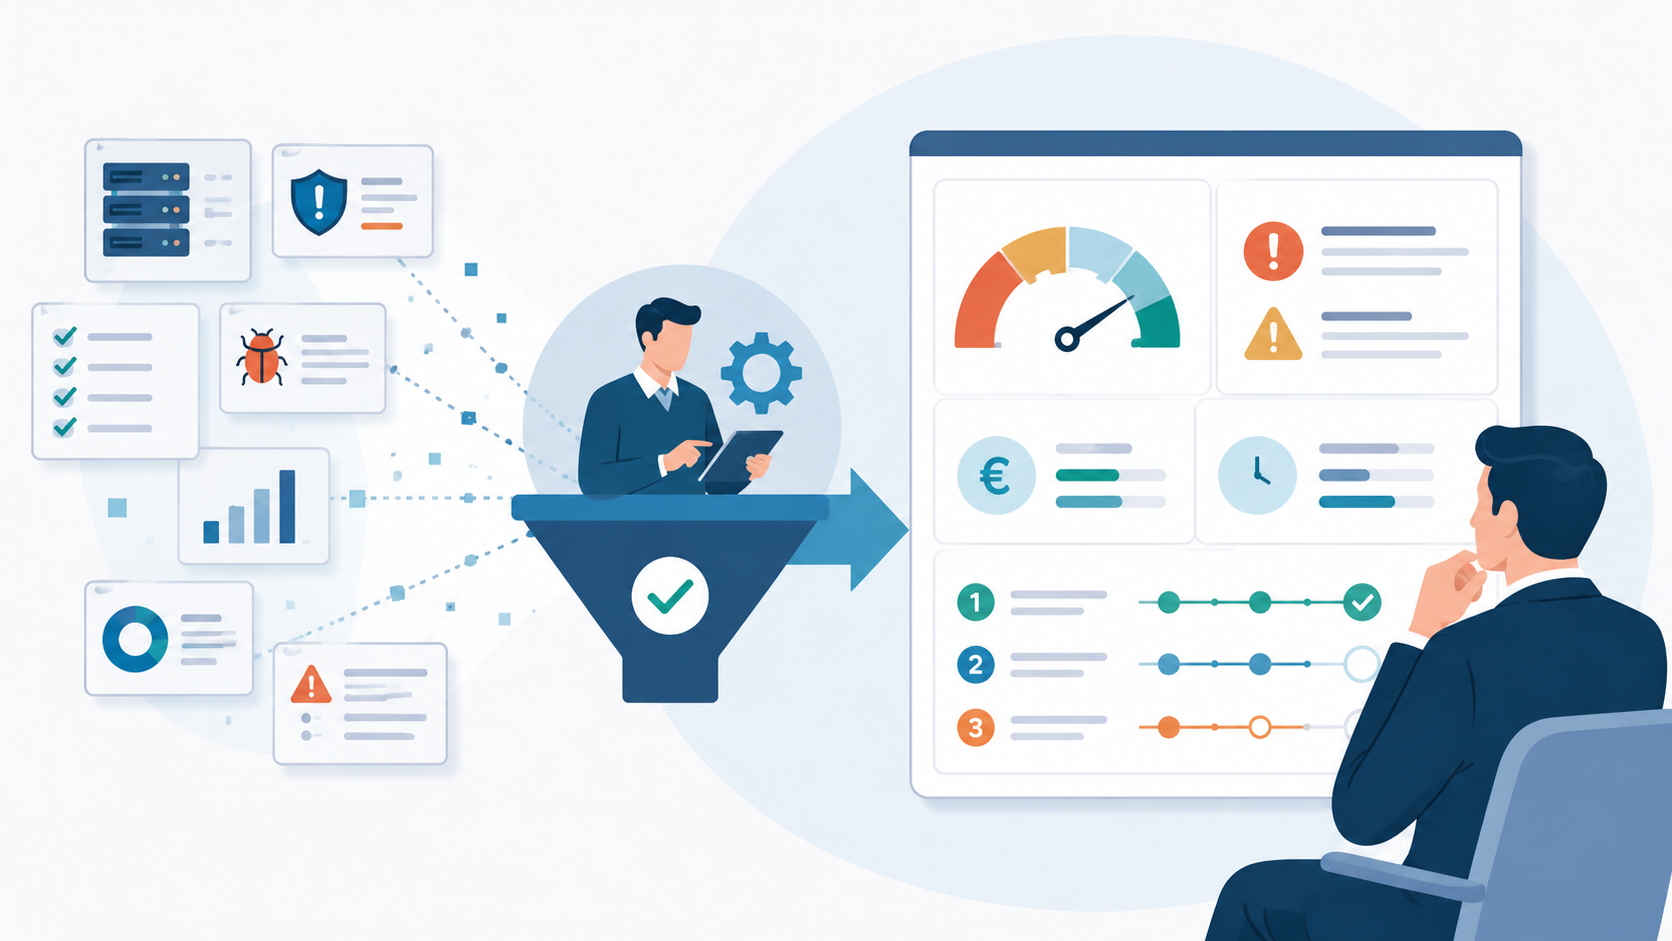
Transformez un audit cyber en outil de décision. Découvrez comment présenter les risques, priorités, coûts et plans d’action dans un rapport de maturité compréhensible par un dirigeant de PME.
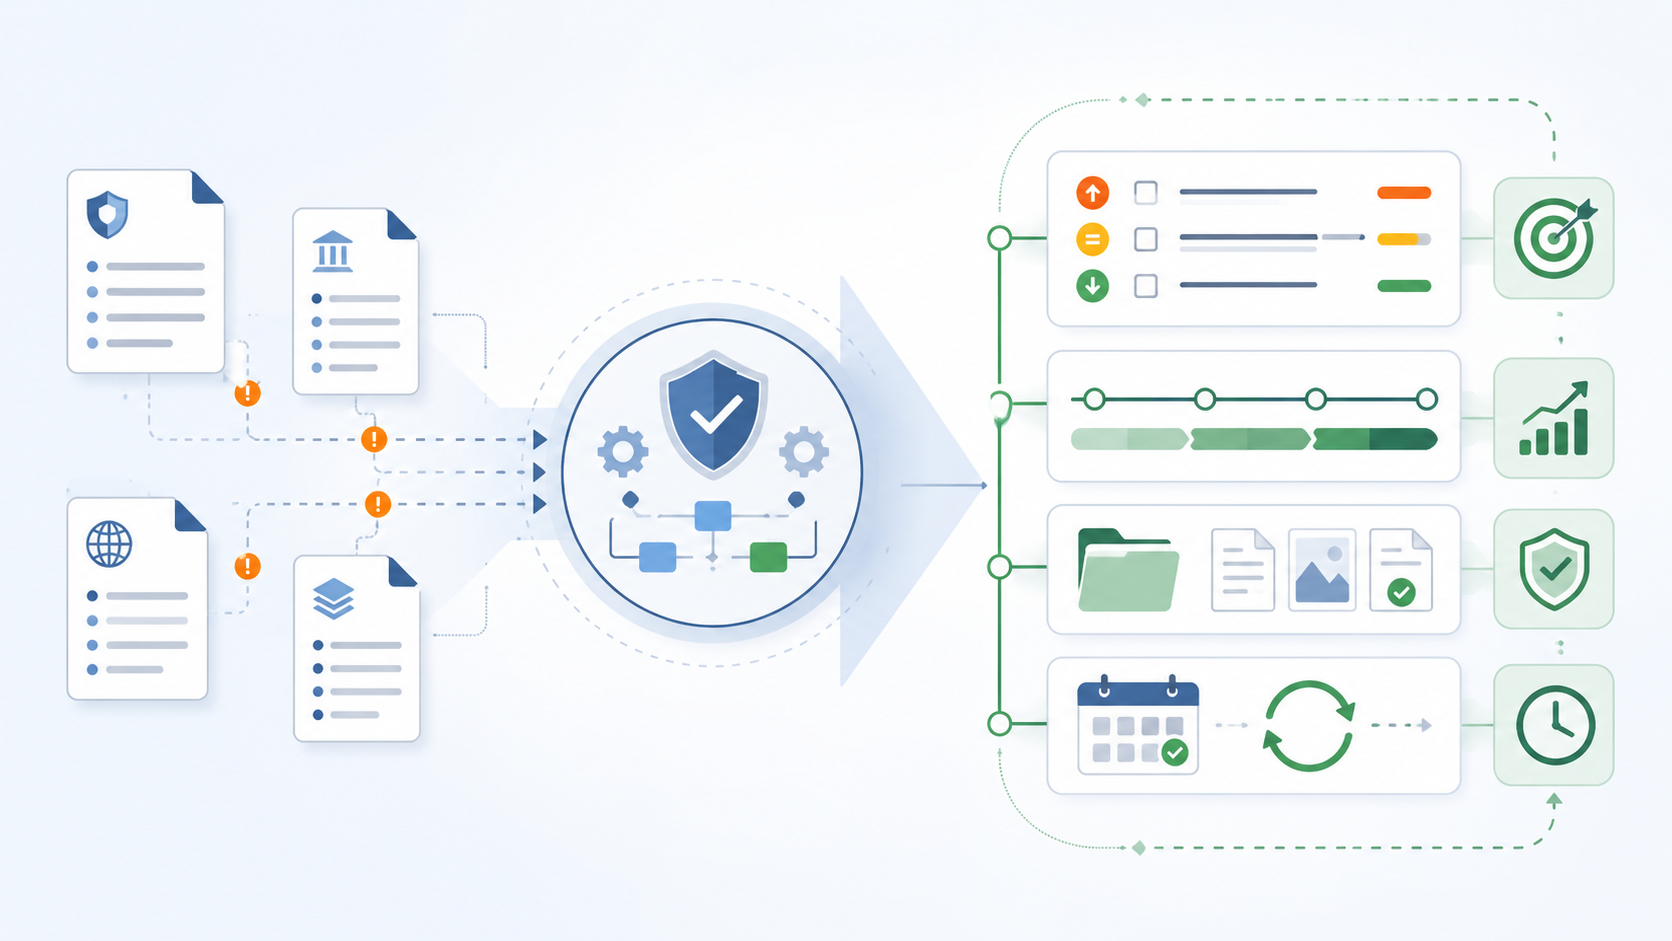
ISO 27001, NIS2, ANSSI, NIST : découvrez comment transformer vos mesures de sécurité en actions concrètes, suivies, priorisées et démontrables dans le temps.
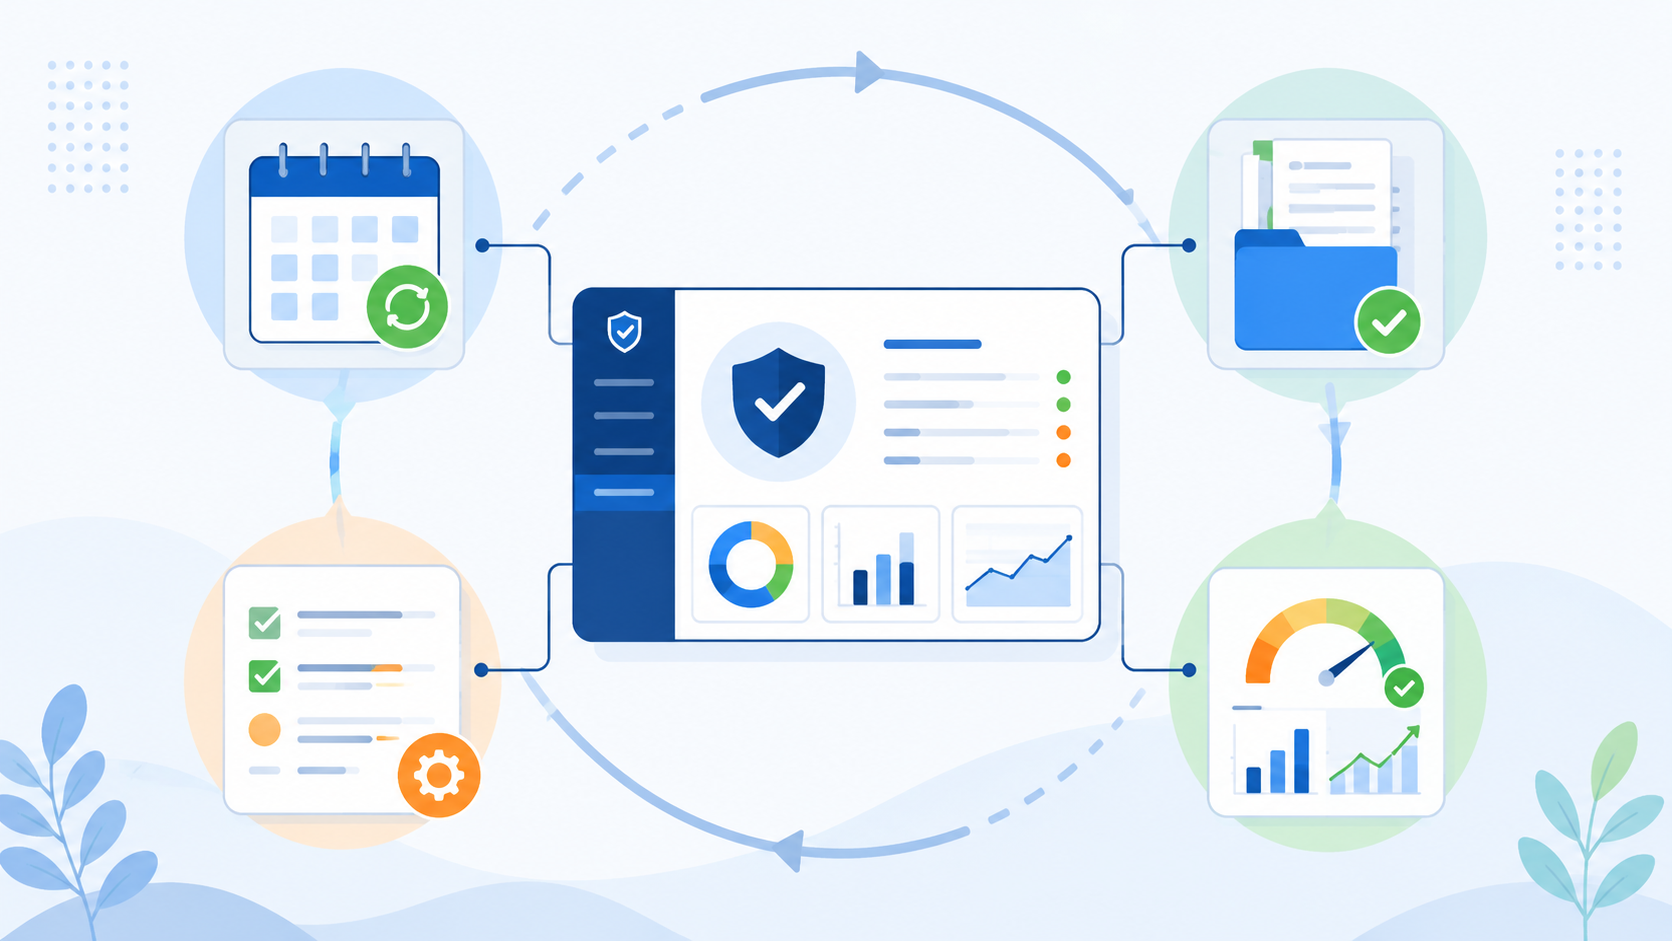
Audit annuel, preuves, remédiations, indicateurs : découvrez comment piloter efficacement vos audits internes cybersécurité et suivre votre progression dans le temps.
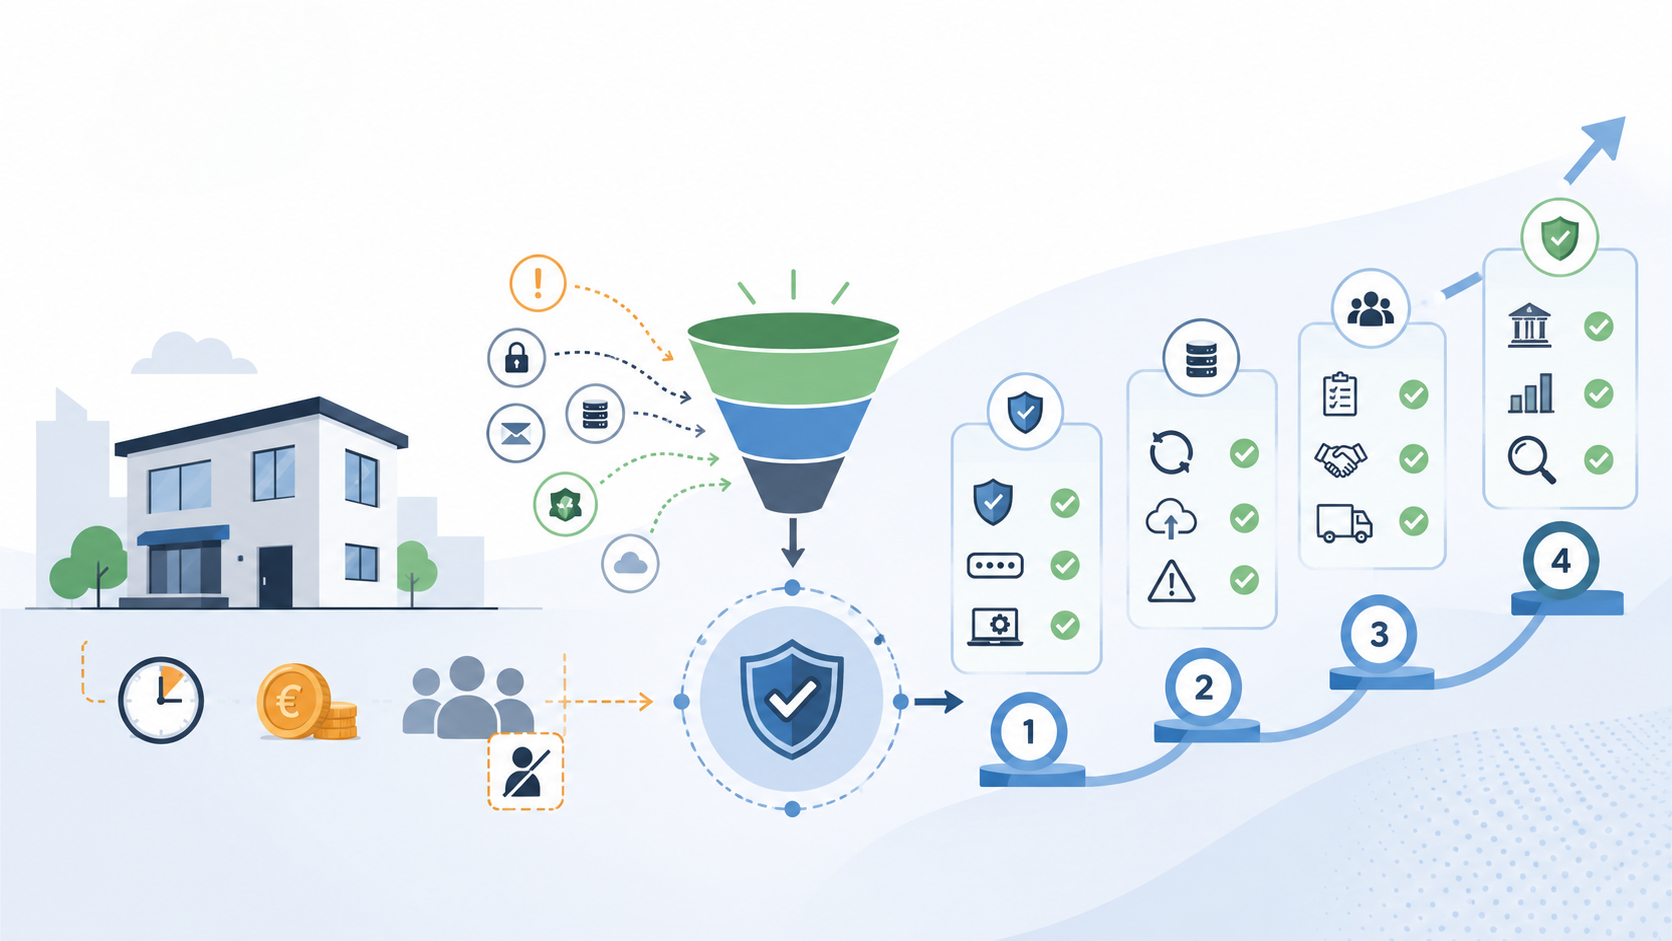
Pas de RSSI, peu de temps, budget limité : découvrez comment prioriser vos mesures NIS2 en PME avec une approche progressive, pragmatique et pilotable.
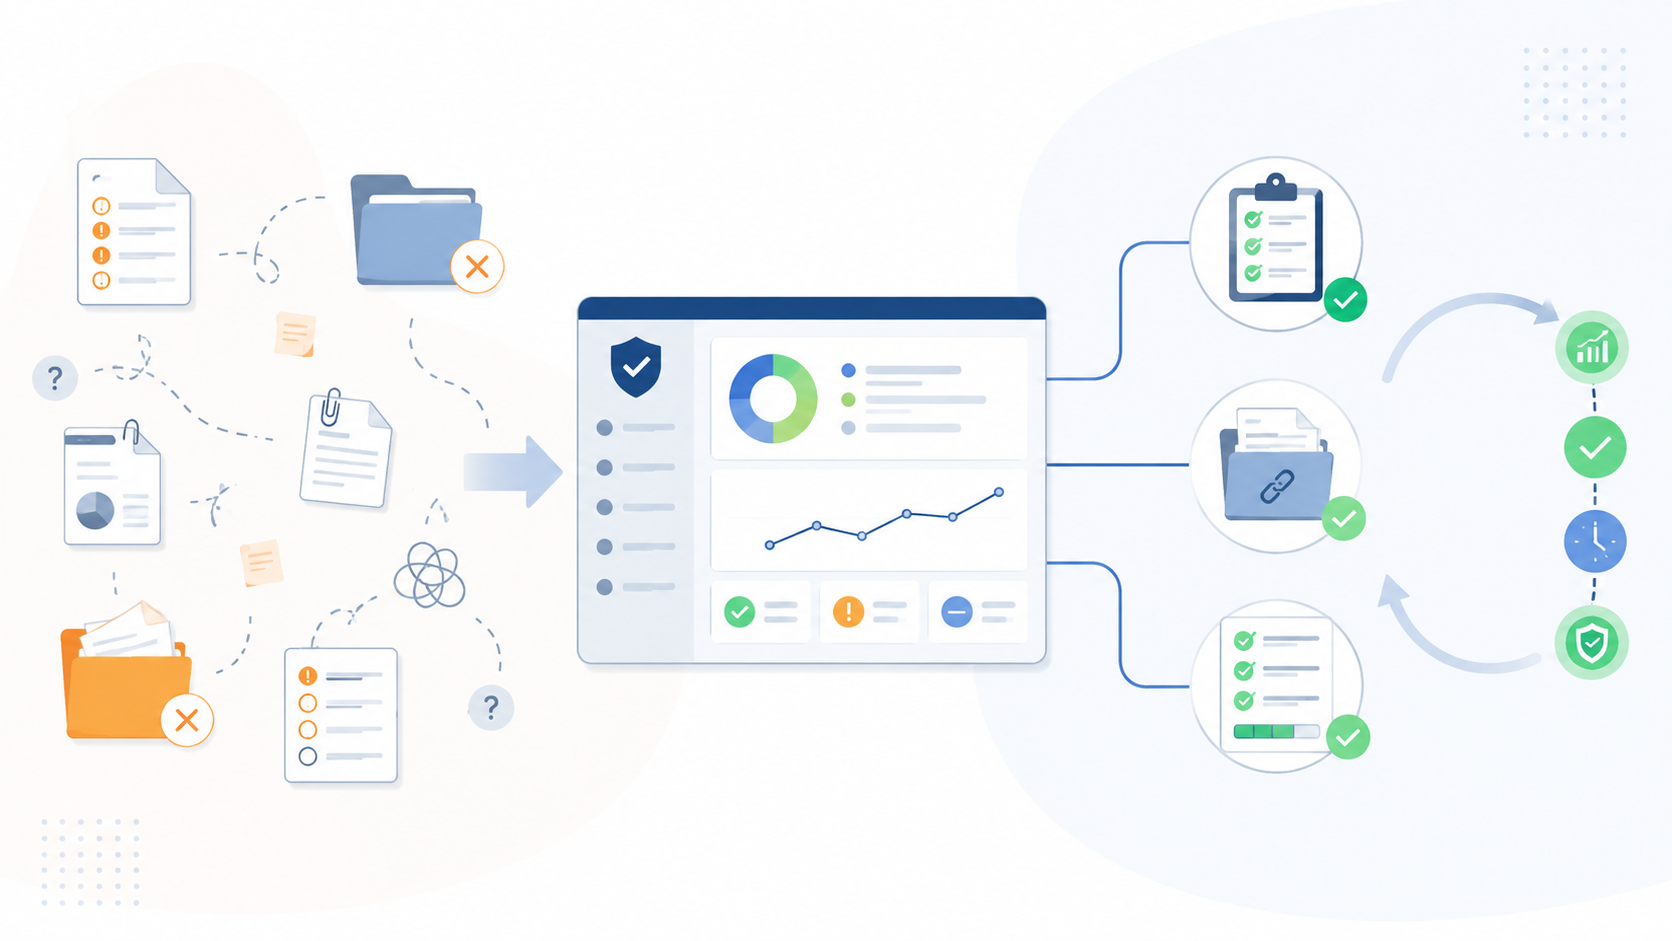
Centralisez audits, preuves et plans d’action pour mieux piloter votre conformité cybersécurité, éviter les fichiers dispersés et suivre vos écarts dans le temps.
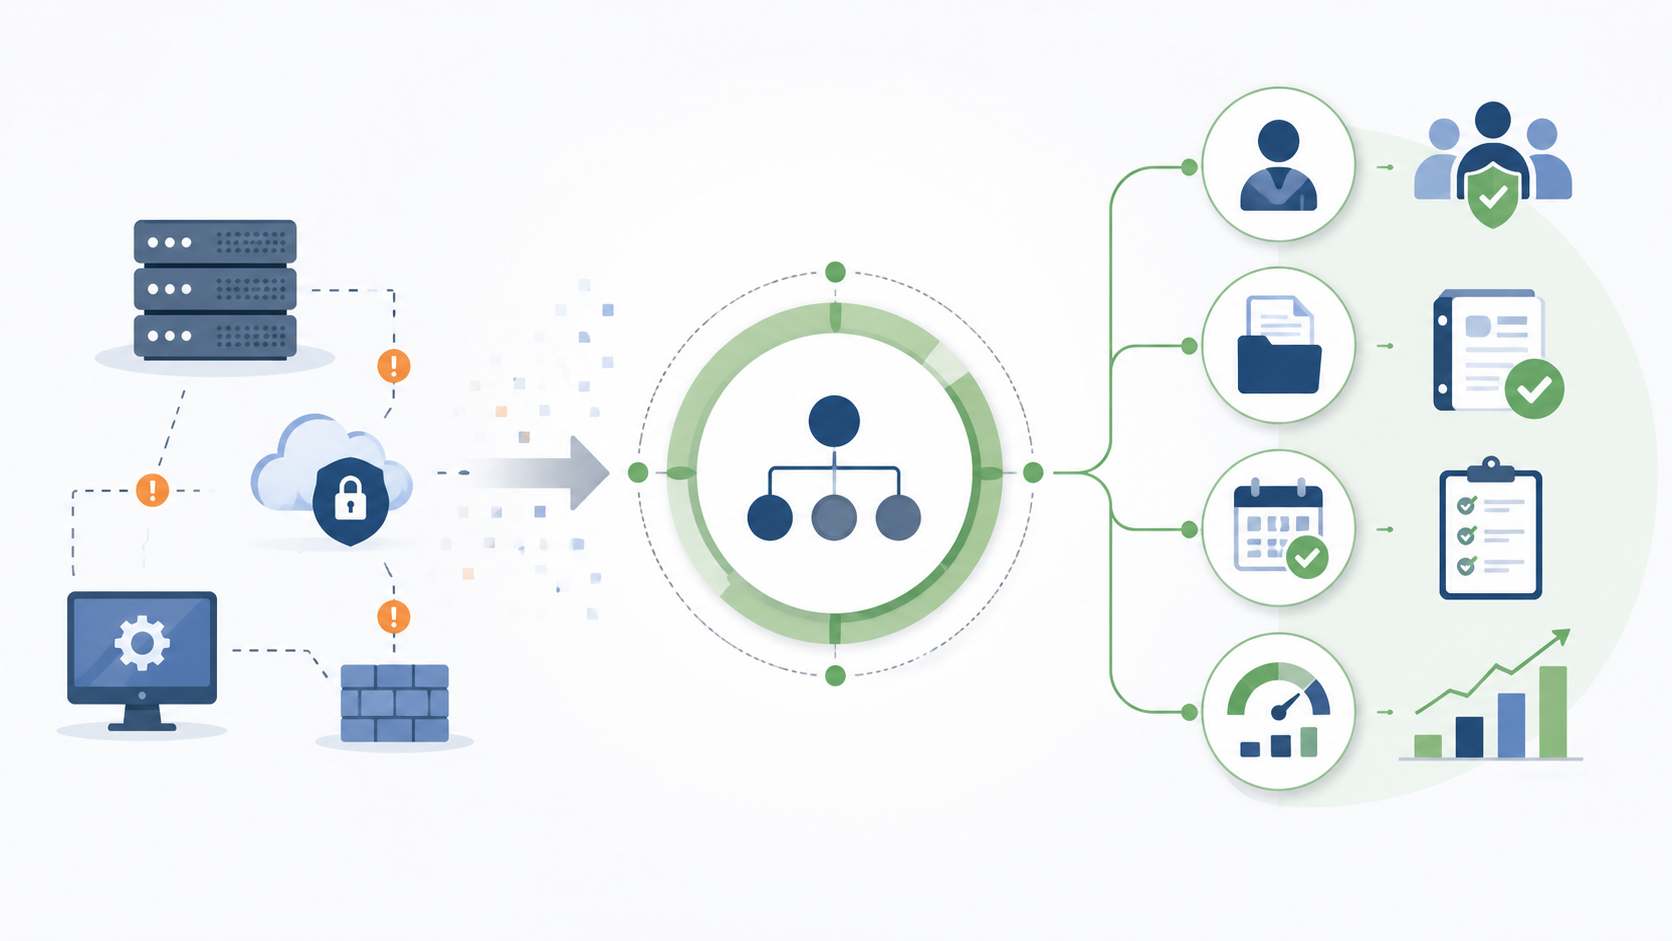
La cybersécurité ne dépend plus seulement des outils techniques. Découvrez pourquoi les PME doivent structurer responsabilités, preuves, suivi et pilotage pour réellement maîtriser leurs risques cyber.