
Constat d’audit : construire un plan d’action cyber
Transformez les constats d’audit en plan d’action cybersécurité : priorité, responsable, échéance, effort, coût, preuves et contrôle d’efficacité.
Gouvernance, audit et conformité cyber : nos analyses et guides pratiques.
Transformez les constats d’audit en plan d’action cybersécurité : priorité, responsable, échéance, effort, coût, preuves et contrôle d’efficacité.

Audit ReCyF : cadrez le périmètre, évaluez les exigences, préparez les preuves, qualifiez les écarts et construisez un plan de remédiation.

Une méthode concrète pour centraliser audits, preuves, actions, rapports et échéances de 5 à 10 clients GRC sans multiplier les fichiers Excel.

Découvrez les 12 fonctions d’un outil GRC pour consultant : multi-client, audits, preuves, plans d’action, reporting, droits et tarification.

Modèle de rapport d’audit cybersécurité pour PME : synthèse, constats, preuves, score de maturité, plan d’action, livrables, erreurs fréquentes et FAQ.

Excel, outil GRC open source ou SaaS : comparez les avantages, limites et coûts de chaque approche pour choisir la solution adaptée à votre maturité et à vos besoins de conformité
Découvrez comment proposer un accompagnement GRC mensuel qui crée de la valeur sans rendre le client dépendant : revues, transfert de compétences, réversibilité et résultats mesurables.
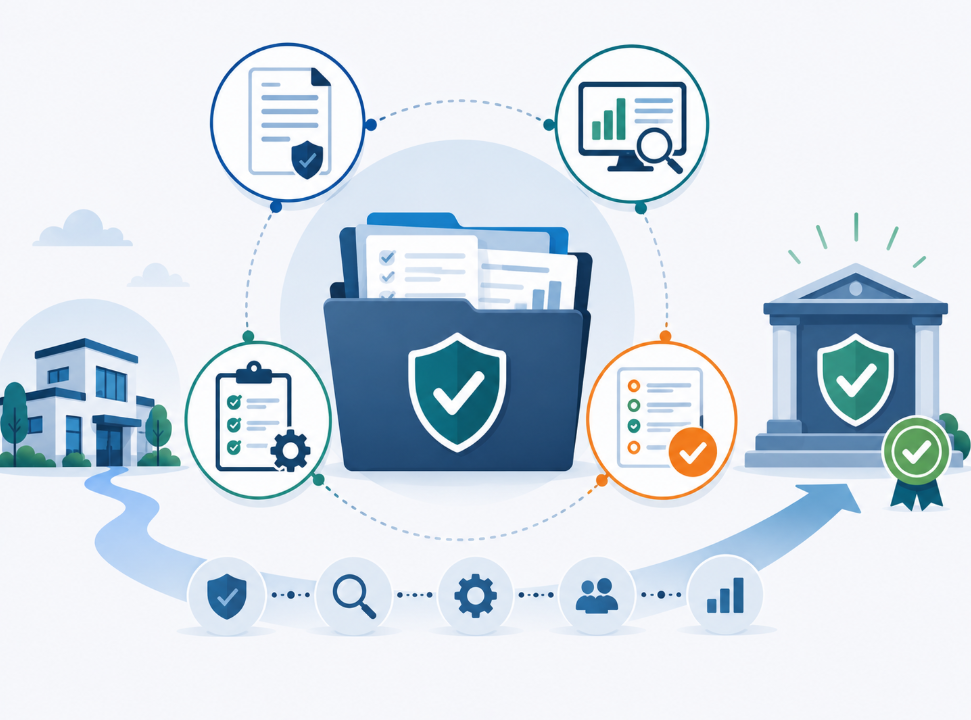
Quelles preuves préparer pour chaque objectif du ReCyF de l'ANSSI afin de démontrer votre conformité NIS2 : politiques, journaux, tests, audits.