Plateforme de conformité cyber : nouveautés CompliKey
Tableau de conformité refondu, DDA dérivée de l’audit, référentiels en anglais et serveur MCP pour votre assistant IA : le détail de la mise à jour.
Gouvernance, audit et conformité cyber : nos analyses et guides pratiques.
Tableau de conformité refondu, DDA dérivée de l’audit, référentiels en anglais et serveur MCP pour votre assistant IA : le détail de la mise à jour.
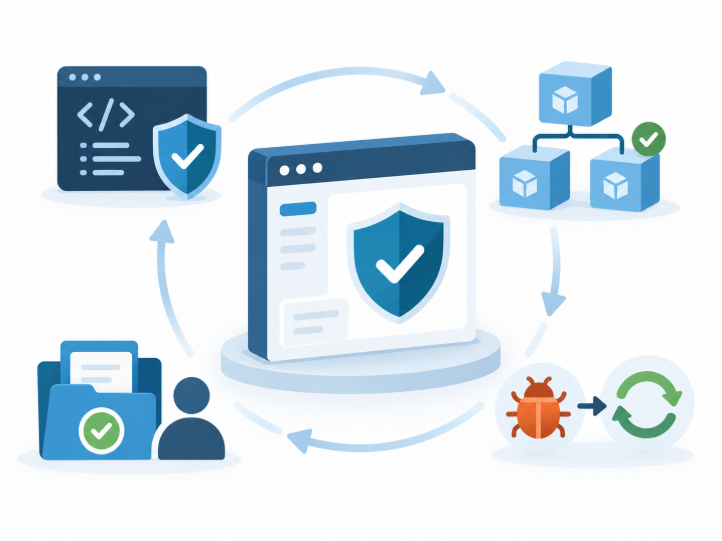
Secure by Design et CRA : 9 mesures concrètes pour intégrer sécurité, dépendances, mises à jour, vulnérabilités et preuves dans un produit.
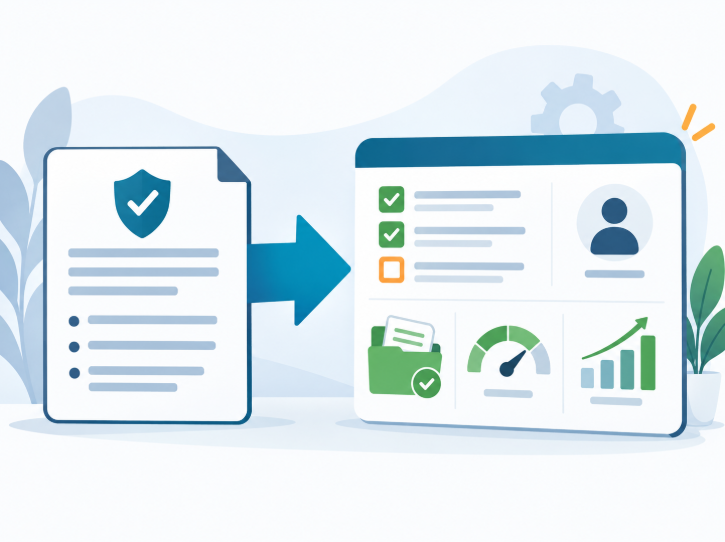
Transformez une exigence ReCyF en mesure pilotable : sous-actions, responsable, preuves, maturité et KPI pour suivre concrètement votre conformité NIS2.
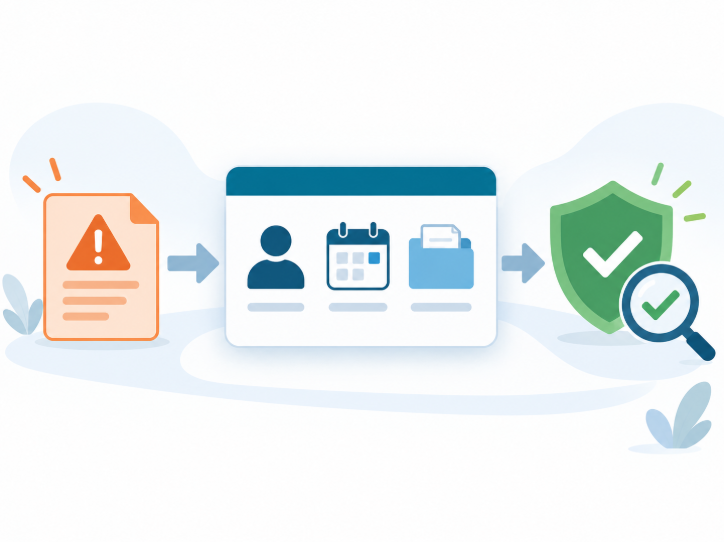
Suivez une remédiation cybersécurité de bout en bout : constat, action, responsable, échéance, preuve, validation, clôture et contrôle d’efficacité.
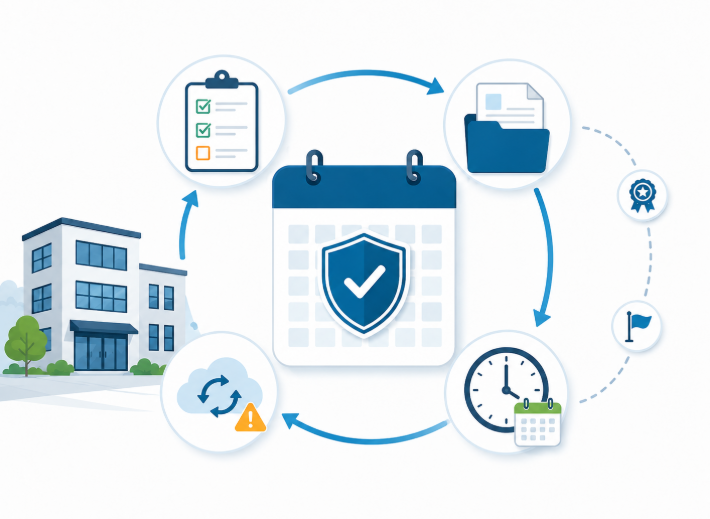
Conformité continue en PME : contrôlez chaque mois les actions, preuves, incidents et échéances, puis planifiez les revues trimestrielles et annuelles.
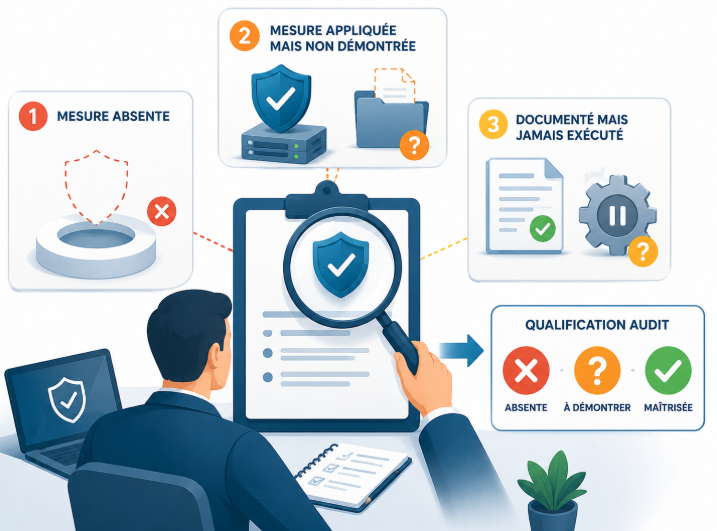
Audit cybersécurité : distinguez une mesure absente, une mesure appliquée mais non démontrée et un contrôle documenté mais jamais exécuté.
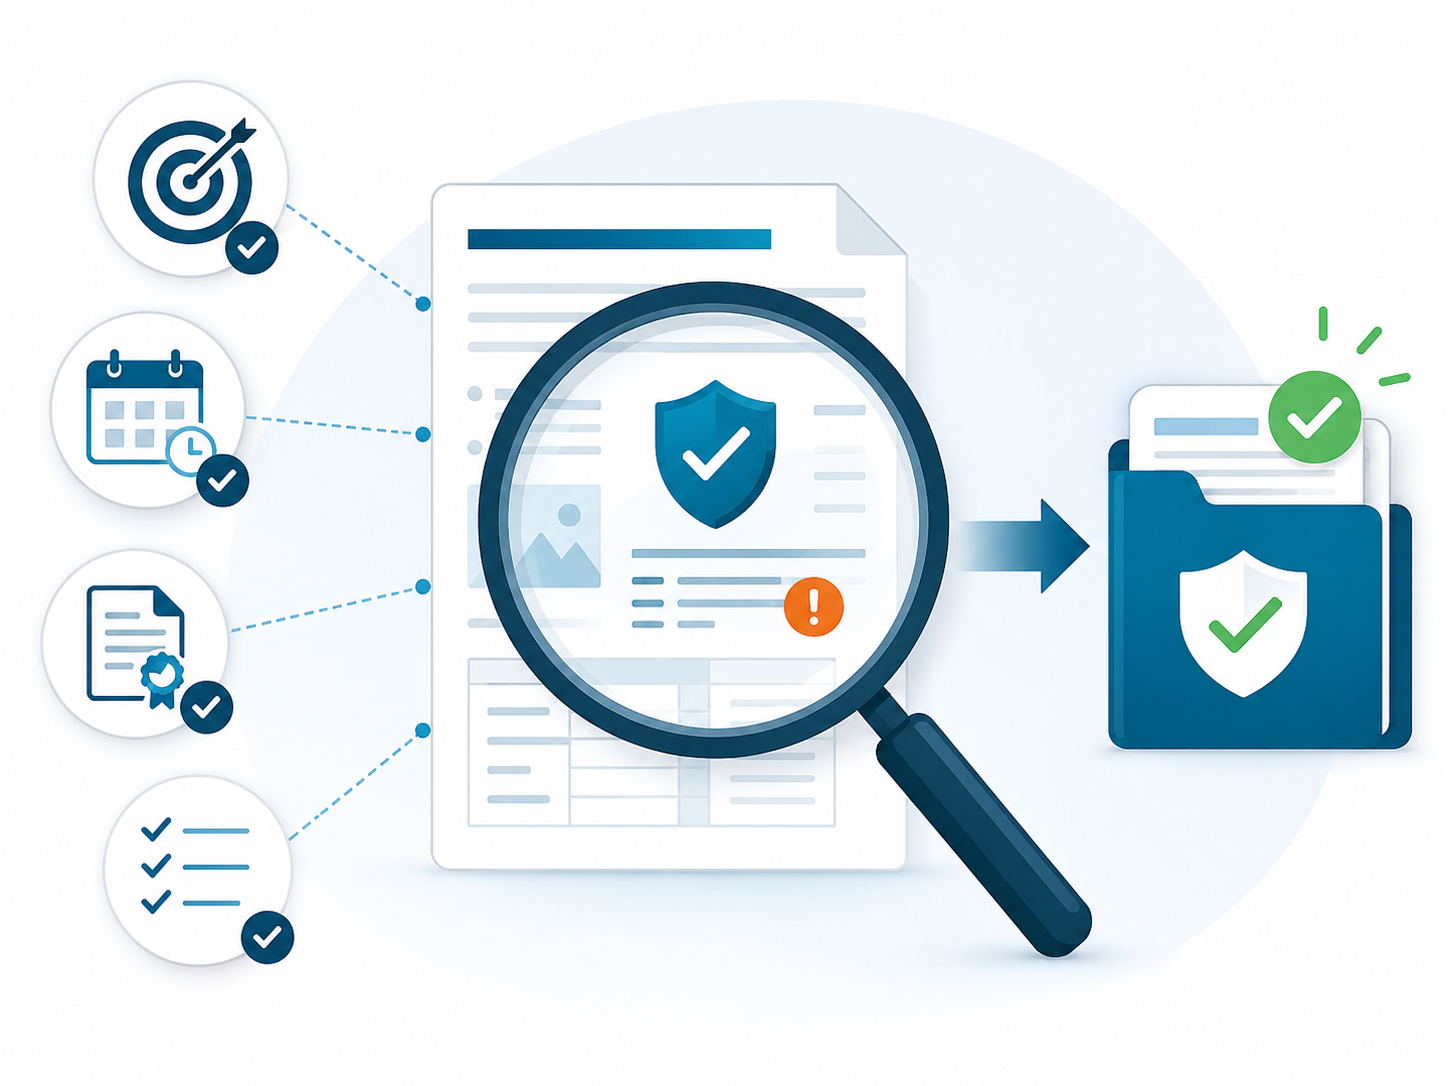
Une preuve disponible n’est pas toujours suffisante. Découvrez 9 critères pour évaluer sa qualité avant un audit ISO 27001, NIS2 ou SOC 2.
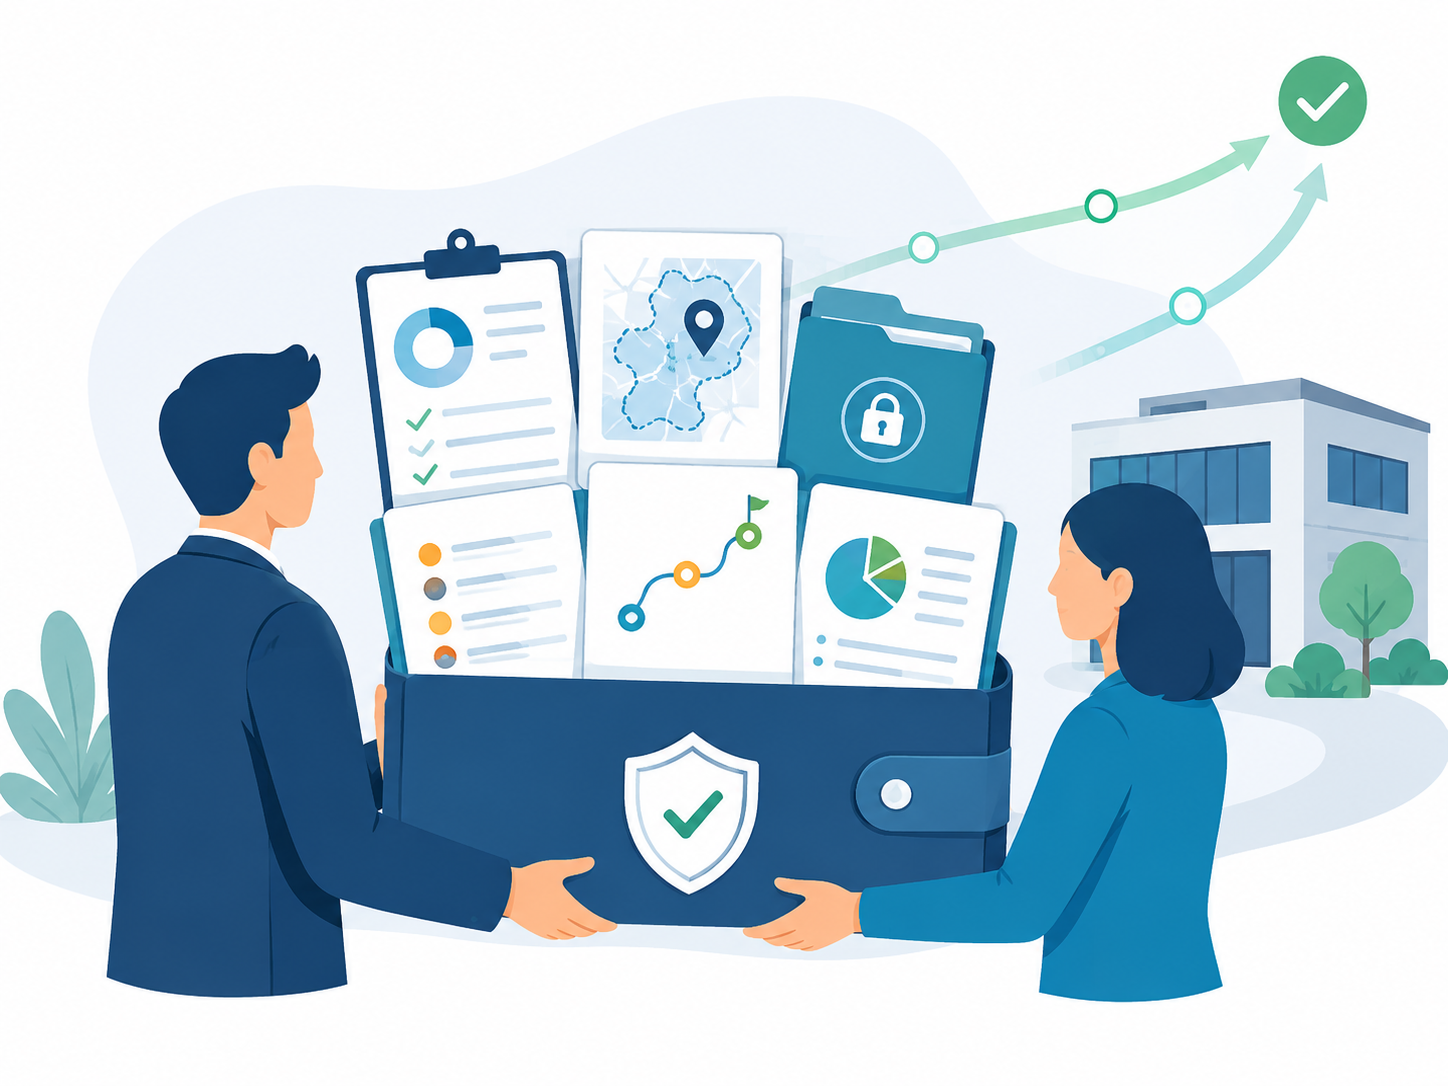
Diagnostic NIS2, périmètre, preuves, écarts, feuille de route et synthèse dirigeant : les livrables à remettre après une mission NIS2 en PME.