Vanta, Drata, CISO Assistant ou CompliKey : quel outil de conformité choisir ?
Comparez Vanta, Drata, CISO Assistant et CompliKey selon votre maturité, vos besoins et votre budget pour choisir l'outil de conformité cybersécurité le plus adapté.
Gouvernance, audit et conformité cyber : nos analyses et guides pratiques.
Comparez Vanta, Drata, CISO Assistant et CompliKey selon votre maturité, vos besoins et votre budget pour choisir l'outil de conformité cybersécurité le plus adapté.
Découvrez les fonctions essentielles d'un outil de gouvernance cybersécurité pour PME : maturité, preuves, audits, plans d'action, tableaux de bord et gestion multi-normes.
Découvrez comment transformer un audit cybersécurité en accompagnement GRC mensuel grâce à un plan d'action, un suivi des preuves, des revues régulières et des indicateurs de maturité.
Comparez le ReCyF de l'ANSSI, ISO 27001 et NIS2 : objectifs, différences, complémentarités et méthode pour choisir le bon référentiel selon votre entreprise.
À partir du 11 septembre 2026, le CRA imposera le reporting des vulnérabilités exploitées et incidents graves. Découvrez les délais, preuves, rôles et processus à préparer.
Découvrez comment utiliser le ReCyF de l’ANSSI pour préparer NIS2 : périmètre, objectifs, preuves, écarts, plan d’action et suivi de conformité.
Découvrez les obligations du Cyber Resilience Act (CRA), son calendrier d'application, les produits concernés et les étapes clés pour préparer votre entreprise à la conformité.
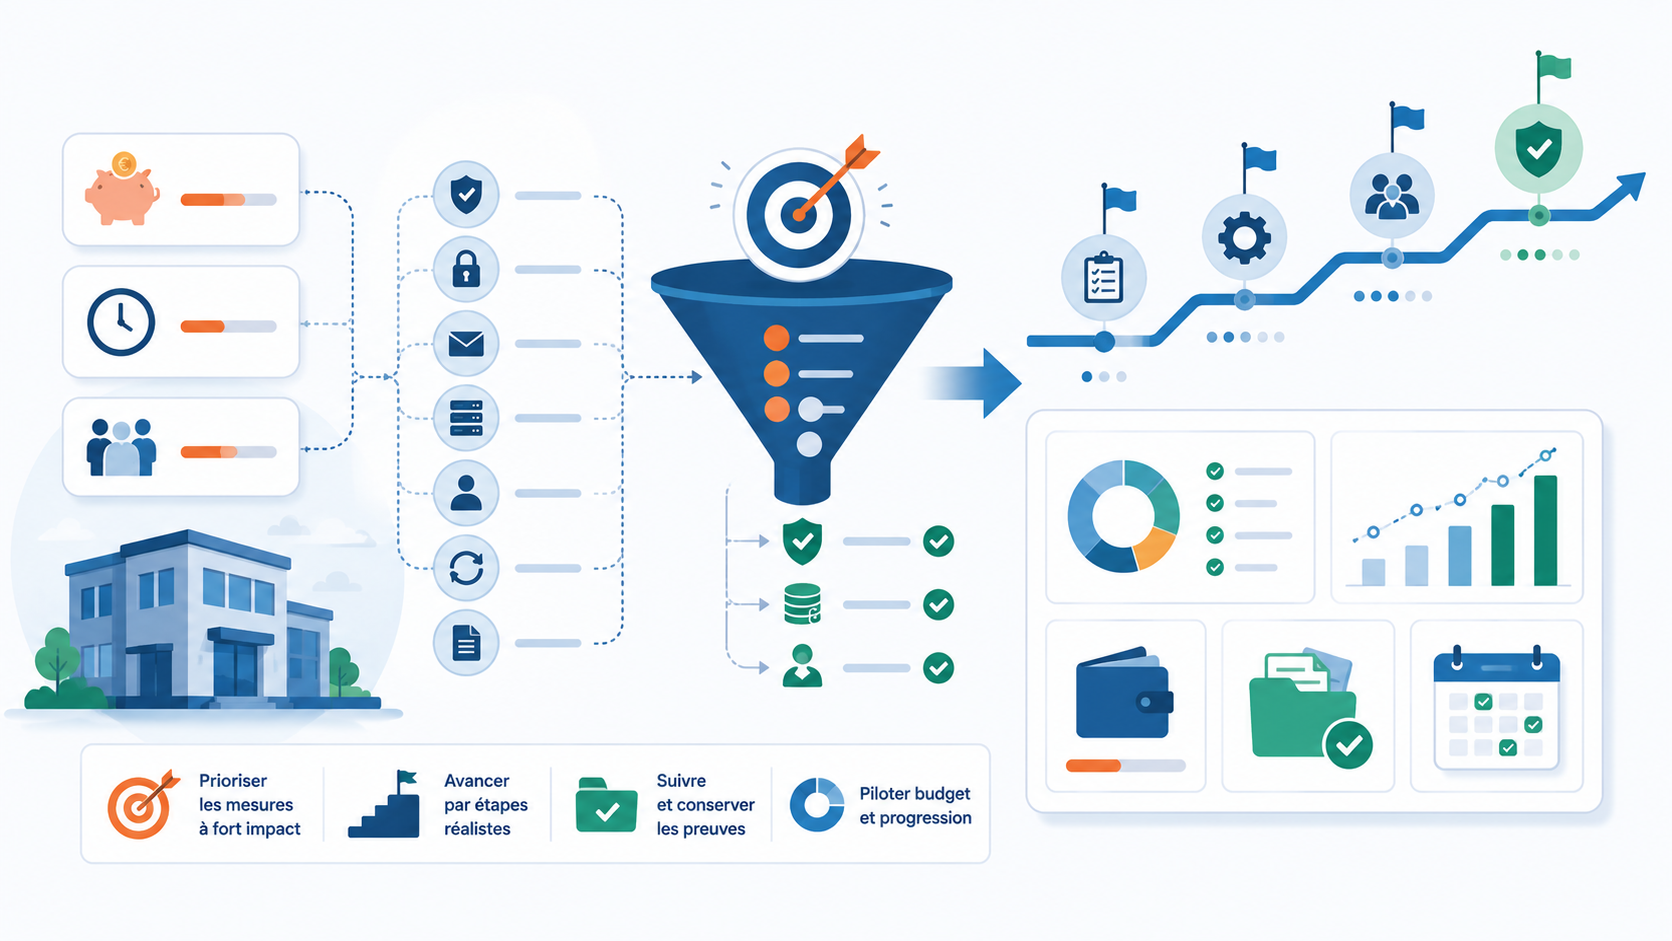
ISO 27001, NIS2, ANSSI : apprenez à prioriser vos mesures, suivre vos preuves et piloter votre conformité cyber sans exploser votre budget ni complexifier votre organisation.