21/09/2026
Secure by Design et CRA : 9 mesures concrètes pour intégrer sécurité, dépendances, mises à jour, vulnérabilités et preuves dans un produit.
06/07/2026
À partir du 11 septembre 2026, le CRA imposera le reporting des vulnérabilités exploitées et incidents graves. Découvrez les délais, preuves, rôles et processus à préparer.
02/07/2026
Découvrez les obligations du Cyber Resilience Act (CRA), son calendrier d'application, les produits concernés et les étapes clés pour préparer votre entreprise à la conformité.
30/04/2026
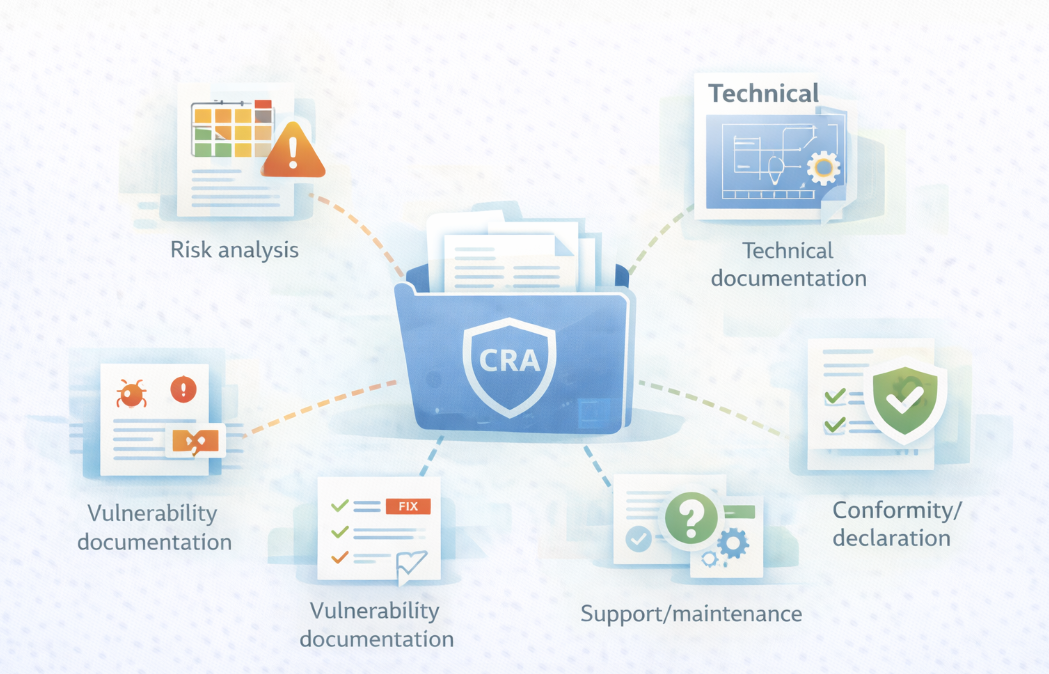
CRA : identifiez les documents obligatoires (technique, analyse de risques, vulnérabilités, support, conformité UE) pour structurer une conformité produit claire et démontrable.
27/04/2026
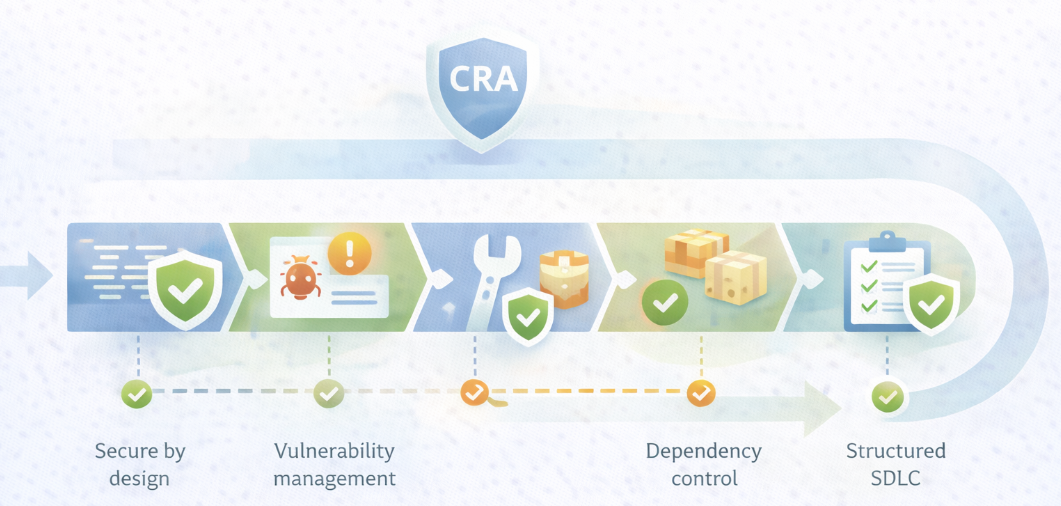
CRA : découvrez les changements concrets à appliquer dans votre développement (secure by design, vulnérabilités, dépendances, SDLC) pour être prêt avant 2027.
23/02/2026
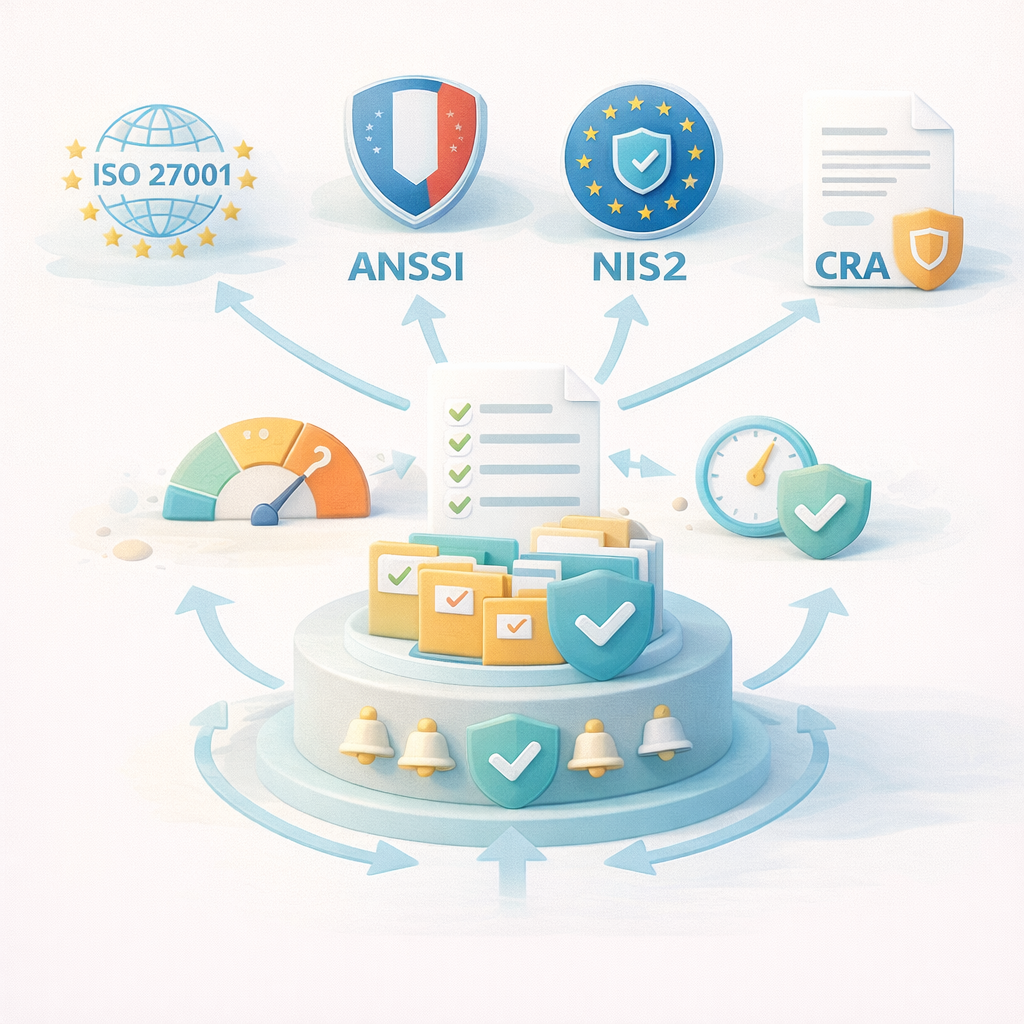
ISO 27001, NIS2, ANSSI, CRA… Multiplier les référentiels sans méthode crée silos, doublons et fatigue de conformité. Découvrez comment construire un socle commun de mesures, cartographier les exigences et réutiliser vos preuves pour piloter une conformité multi-normes cohérente et durable.
09/02/2026
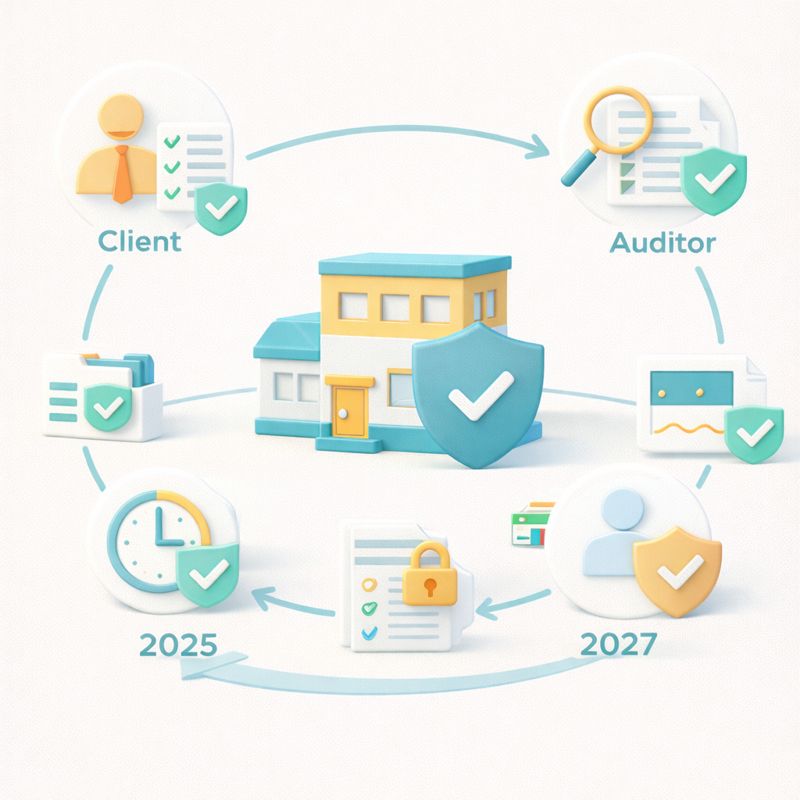
Entre NIS2, CRA, audits clients et cyber-assurance, la conformité cyber devient une capacité à prouver, pas un simple document. Découvrez ce qui est réellement vérifié entre 2025 et 2027, et comment structurer une conformité audit-ready dans la durée.
26/01/2026
Le Cyber Resilience Act concerne aussi les PME sans RSSI. Découvrez les premières actions concrètes pour structurer votre conformité CRA (produits, vulnérabilités, documentation, support) sans expertise lourde.
12/01/2026
ISO 27001, NIS2 et Cyber Resilience Act se recoupent fortement. Découvrez comment éviter la compliance fatigue en unifiant gouvernance, contrôles et preuves dans un pilotage unique et durable.

