24/12/2025
Si ton produit contient du code et peut être connecté, le Cyber Resilience Act s’applique très probablement y compris pour les SaaS et modules cloud. Fais le test en 3 questions pour savoir si tu es concerné et identifier ta classe CRA.
18/12/2025
Le Cyber Resilience Act impose dès 2027 de nouvelles exigences aux éditeurs SaaS et logiciels : sécurité by design, gestion des vulnérabilités et documentation continue. Découvrez l’essentiel du CRA et comment anticiper votre conformité dès 2026.

11/12/2025
La conformité CRA demande 12 à 24 mois : sécurité by design, SBOM, correctifs, documentation et vulnérabilités. Une roadmap réaliste pour la piloter.

04/12/2025
NIS2 vise les organisations critiques, le CRA les produits numériques. Cadres complémentaires : sécurité, vulnérabilités, gouvernance. Comment les aligner.
27/11/2025
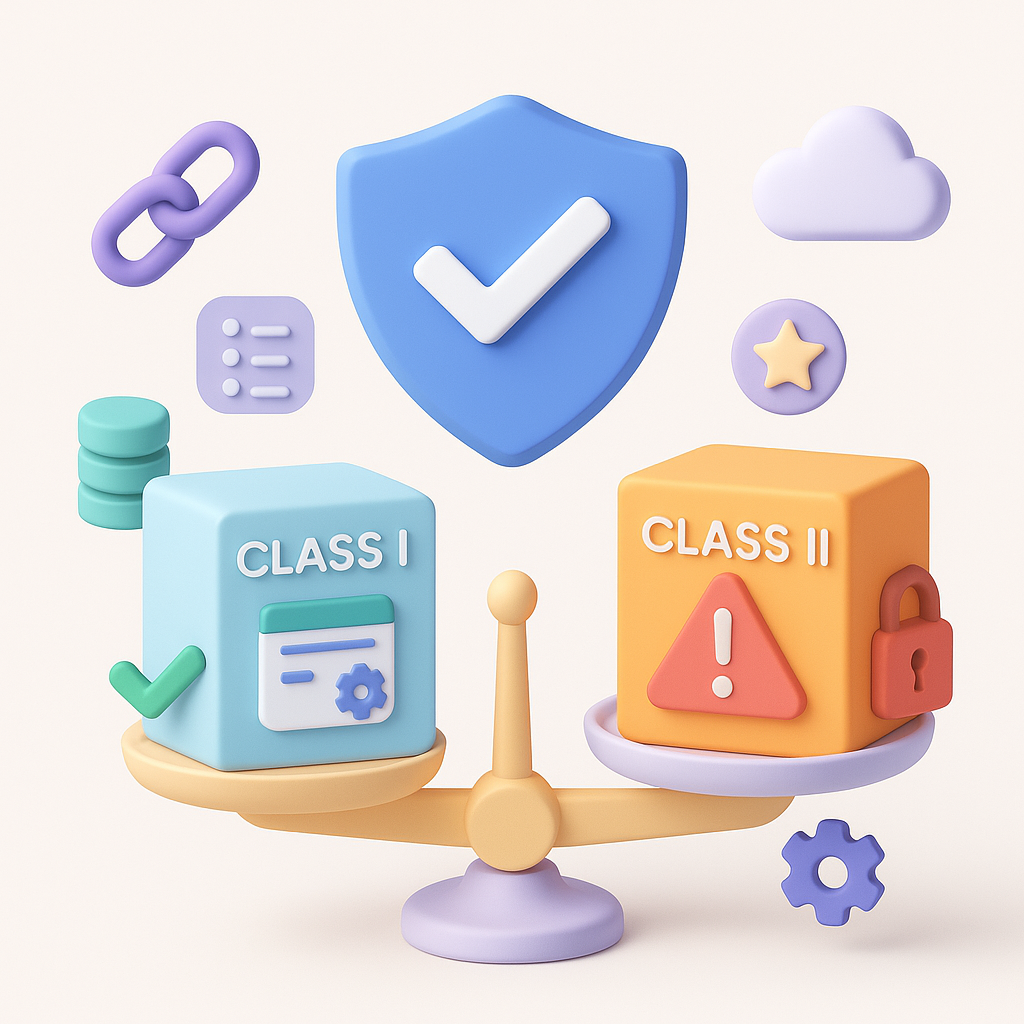
La classification CRA (classe I ou II) fixe vos obligations. Une méthode claire pour identifier la classe de votre logiciel et justifier votre choix.
21/11/2025
Le CRA impose des exigences nouvelles aux éditeurs de logiciels, produits numériques et SaaS. Apprenez à identifier votre niveau d’exposition, vos obligations prioritaires et comment structurer votre conformité sans complexité grâce à un pilotage centralisé.

20/10/2025
Obligations du Cyber Resilience Act : sécurité dès la conception, suivi des vulnérabilités et conformité produit. Préparez-vous avec CompliKey.

