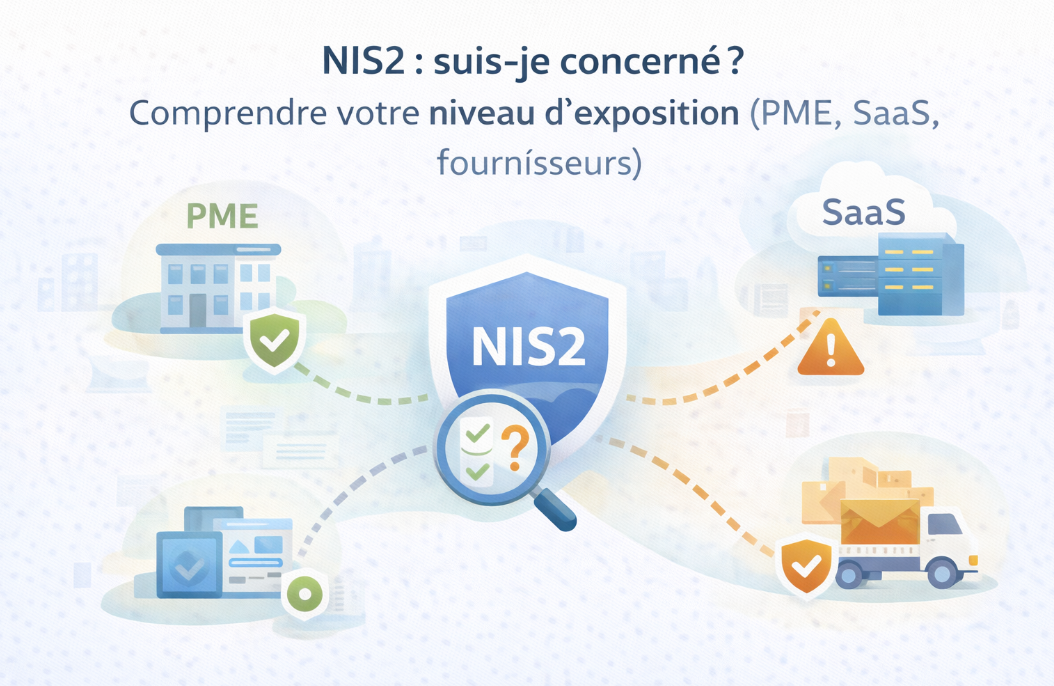
NIS2 : suis-je concerné ? Comprendre votre niveau d’exposition (PME, SaaS, fournisseurs)
NIS2 : êtes-vous vraiment concerné ? Découvrez les critères officiels, les exceptions et l’impact indirect via vos clients pour évaluer votre exposition réelle.
Gouvernance, audit et conformité cyber : nos analyses et guides pratiques.
NIS2 : êtes-vous vraiment concerné ? Découvrez les critères officiels, les exceptions et l’impact indirect via vos clients pour évaluer votre exposition réelle.
Une analyse de risques sans pilotage ne crée aucune valeur durable. Découvrez pourquoi et comment transformer vos décisions en mesures suivies, prouvées et pilotées dans le temps.
Apprenez à traduire la cybersécurité en langage business pour la direction : risques, impacts, arbitrages et pilotage. Une méthode claire pour un reporting cyber enfin exploitable.
Conformité ou approche par les risques ? Découvrez leurs différences concrètes, leurs limites et comment les combiner pour piloter efficacement votre cybersécurité en PME ou SaaS.
Méthode pour démontrer votre cybersécurité à un client ou partenaire en 30 minutes : périmètre, 5 à 7 contrôles clés, pack de preuves, déroulé type et erreurs.
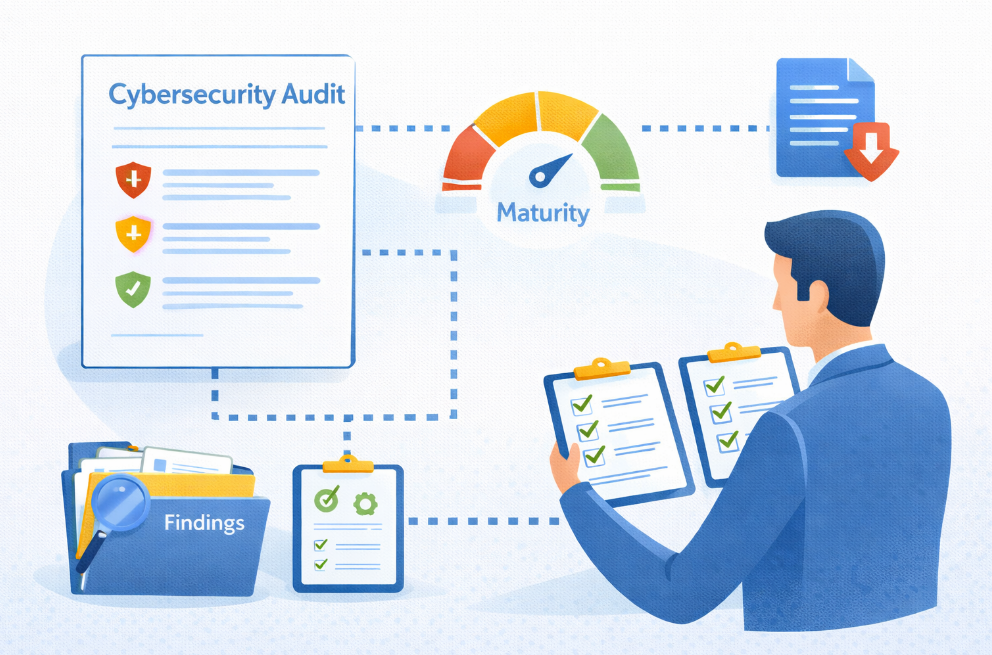
Fonctionnement du module d’audit interne CompliKey : préparation, évaluation des mesures, preuves, constats, remédiations, rapport PDF et limites du module.
Pourquoi la cybersécurité devient un enjeu business : continuité, confiance client, fraude, IA et gouvernance, puis 4 leviers pour l’aligner avec la direction.
Nouveautés CompliKey : module d’audit interne, constats et remédiations, rapport PDF exécutif, traçabilité mesures-actifs, mise à jour des normes, CyFun 2025.