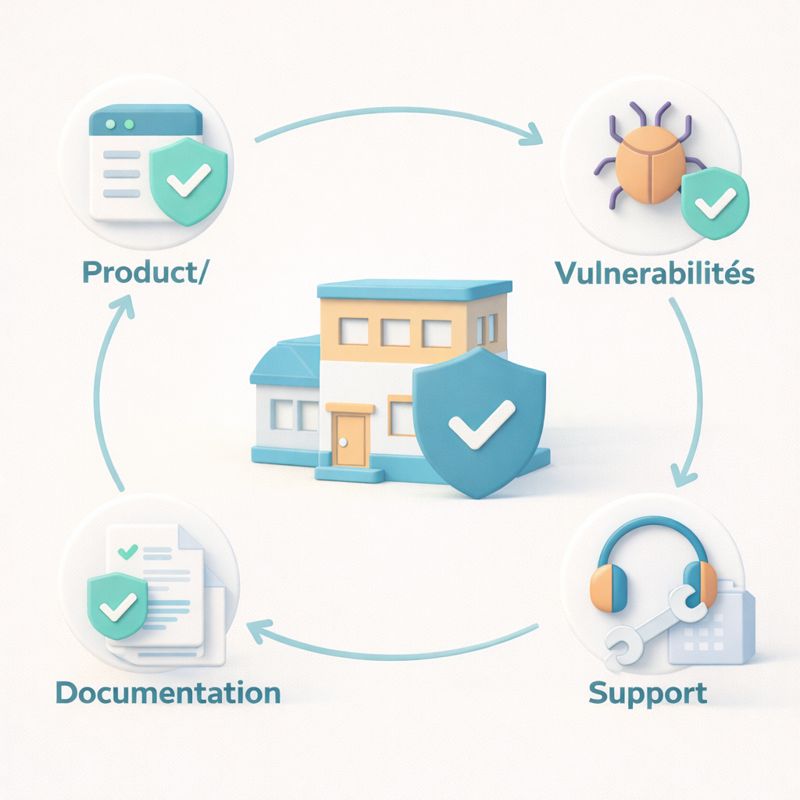
CRA pour les PME : par où commencer sans RSSI ?
Inventaire des produits, suivi des vulnérabilités, documentation by design, support et mises à jour : la mini-checklist CRA pour démarrer en PME sans RSSI.
Gouvernance, audit et conformité cyber : nos analyses et guides pratiques.
Inventaire des produits, suivi des vulnérabilités, documentation by design, support et mises à jour : la mini-checklist CRA pour démarrer en PME sans RSSI.

Contenu d’un PTR, suivi des risques et des mesures, lien avec la conformité, multi-périmètre : comment piloter et démontrer le traitement des risques en audit.

La directive NIS2 doit être transposée, mais son règlement d’exécution européen est déjà obligatoire. Découvrez ce que ce texte impose concrètement, à qui il s’applique dès maintenant et pourquoi attendre une loi nationale est une erreur de gouvernance

Qu’est-ce que la déclaration d’applicabilité ISO 27001, pourquoi elle est souvent mal tenue et comment la piloter dans la durée, avec des cas d’usage concrets.
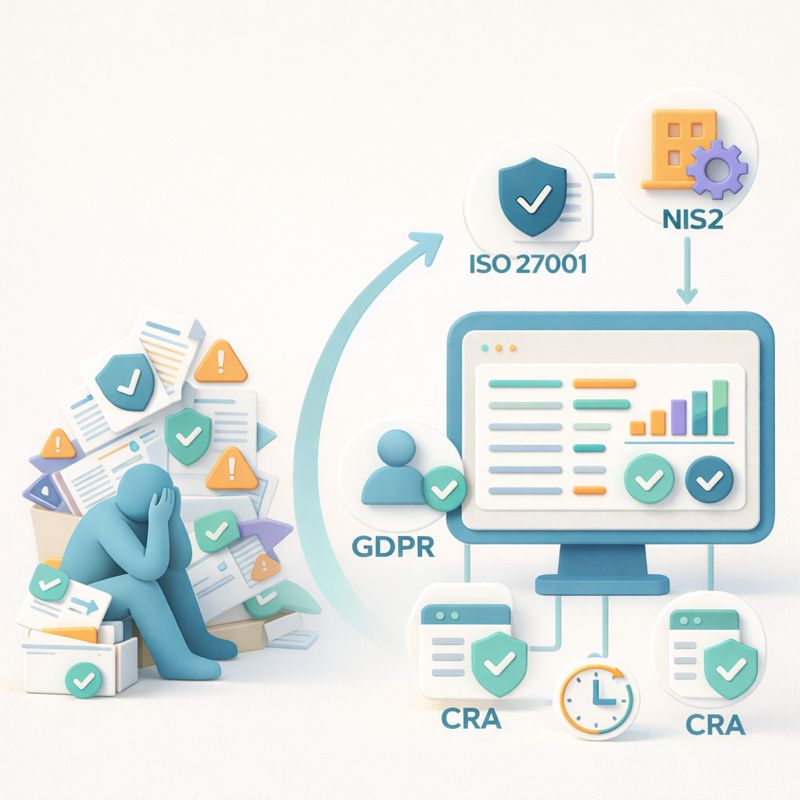
ISO 27001, NIS2 et CRA se recoupent : raisonner par domaine, mutualiser contrôles et preuves et piloter un seul tableau de bord pour éviter l’épuisement.
Mesures, normes, preuves et maturité réunies : fonctionnement du module de conformité CompliKey, cas d’usage et bénéfices pour PME, ETI et consultants.
Module de déclaration d’applicabilité, CRA, NIS2, IA Act et CyFun intégrés, traçabilité mesures-articles, notation simplifiée : les nouveautés de CompliKey.

Questionnaire cyber d’un client : ce qu’il demande vraiment, l’erreur fréquente, une méthode pour structurer vos preuves et le rôle d’un centre de conformité.