05/02/2026
Le règlement d'exécution (UE) 2024/2690 précise les mesures techniques NIS2 pour les fournisseurs numériques : contenu, annexe technique et application en France.
02/02/2026
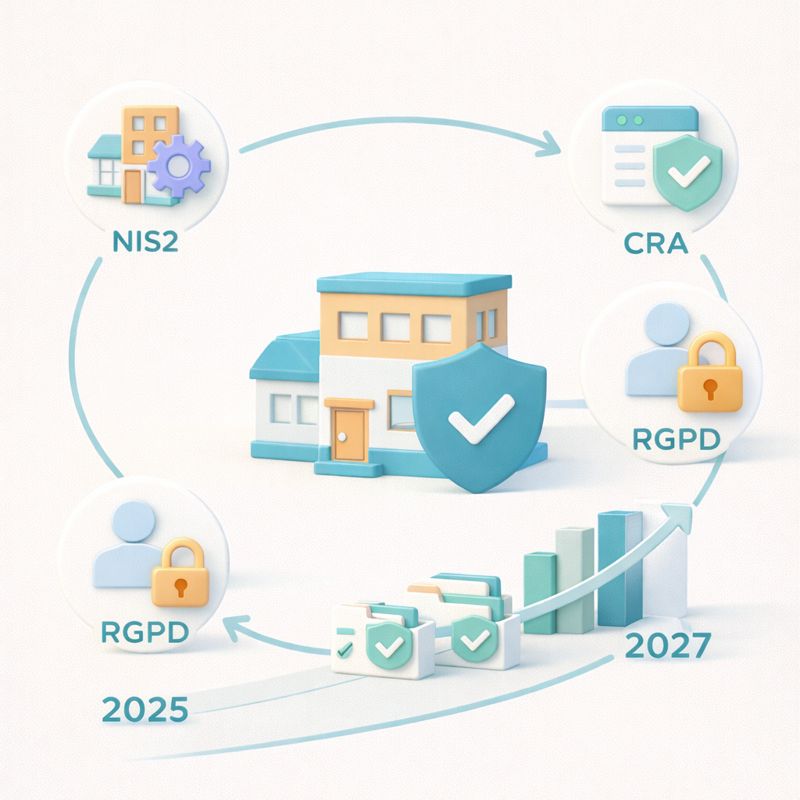
En 2027, NIS2, le Cyber Resilience Act (CRA) et le RGPD impacteront directement ou indirectement de nombreuses PME. Découvrez quelles normes s’appliquent, à quels profils d’entreprises, et comment structurer une préparation réaliste et durable dès 2025.

29/01/2026
Découvrez la méthodologie CompliKey en 5 piliers pour piloter la conformité cybersécurité (ISO 27001, NIS2, RGPD, CRA) comme un actif vivant : structuré, mesurable et audit-ready dans le temps.
26/01/2026
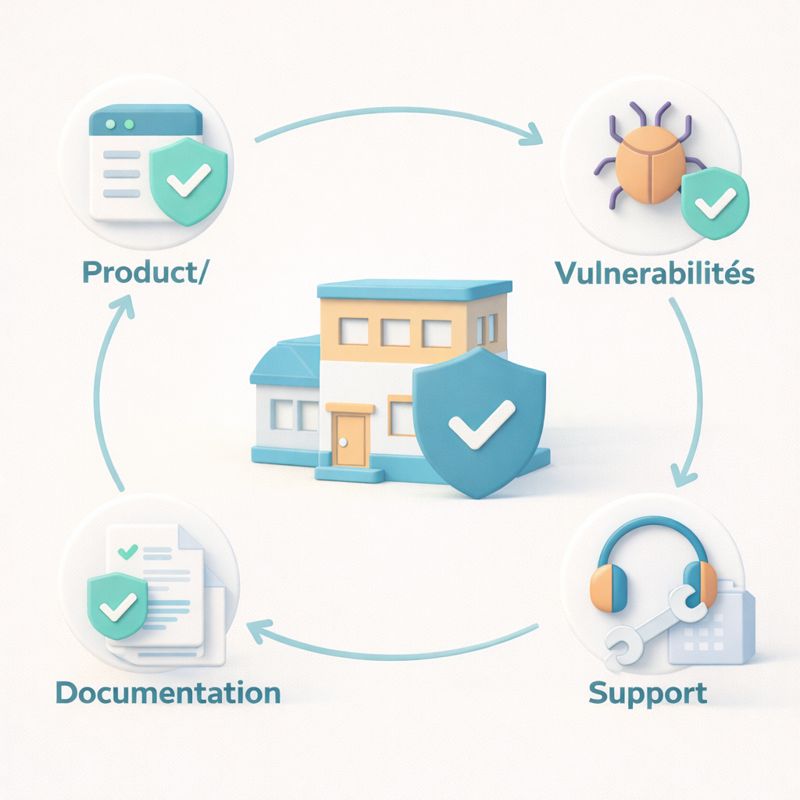
Le Cyber Resilience Act concerne aussi les PME sans RSSI. Découvrez les premières actions concrètes pour structurer votre conformité CRA (produits, vulnérabilités, documentation, support) sans expertise lourde.

19/01/2026
La directive NIS2 doit être transposée, mais son règlement d’exécution européen est déjà obligatoire. Découvrez ce que ce texte impose concrètement, à qui il s’applique dès maintenant et pourquoi attendre une loi nationale est une erreur de gouvernance
12/01/2026
ISO 27001, NIS2 et Cyber Resilience Act se recoupent fortement. Découvrez comment éviter la compliance fatigue en unifiant gouvernance, contrôles et preuves dans un pilotage unique et durable.
08/01/2026
Le module de conformité CompliKey centralise mesures, normes, preuves et maturité pour piloter la conformité ISO, NIS2, RGPD et CRA dans la durée. Un socle opérationnel pour PME, ETI et consultants.
05/01/2026
CompliKey renforce son centre de conformité cybersécurité : SOA audit-grade, traçabilité multi-normes, CRA, NIS2, IA Act, CyFun et preuves auditables. Une conformité pilotable, démontrable et évolutive pour PME et consultants.

11/12/2025
La conformité CRA demande 12 à 24 mois : sécurité by design, SBOM, correctifs, documentation et vulnérabilités. Une roadmap réaliste pour la piloter.

