19/03/2026
Politique, procédure, capture d’écran, journal, rapport… quelles preuves comptent vraiment en audit cybersécurité ? Découvrez ce que les auditeurs attendent réellement pour démontrer une conformité crédible et audit-ready.
16/03/2026
Les PME font face à trop de recommandations cyber et pas assez de priorisation. Découvrez une méthode simple pour décider quoi traiter en premier selon l’impact métier, l’exposition au risque, les exigences externes et la faisabilité, afin de réduire efficacement le risque avec des ressources limitées.

12/03/2026
En 2025, standardiser ses audits cyber devient indispensable pour gagner en rentabilité et en crédibilité. Découvrez quoi standardiser (grilles, scoring, preuves, livrables) sans tomber dans l’audit low-cost, et comment structurer un suivi multi-clients durable.
02/03/2026
Retard de patching, MFA incomplète, absence de preuves, gouvernance floue… La dette cyber s’accumule silencieusement dans les PME. Découvrez comment la mesurer simplement (maturité 0–4, KPI direction) et la réduire durablement grâce à une approche pilotable et démontrable.
26/02/2026
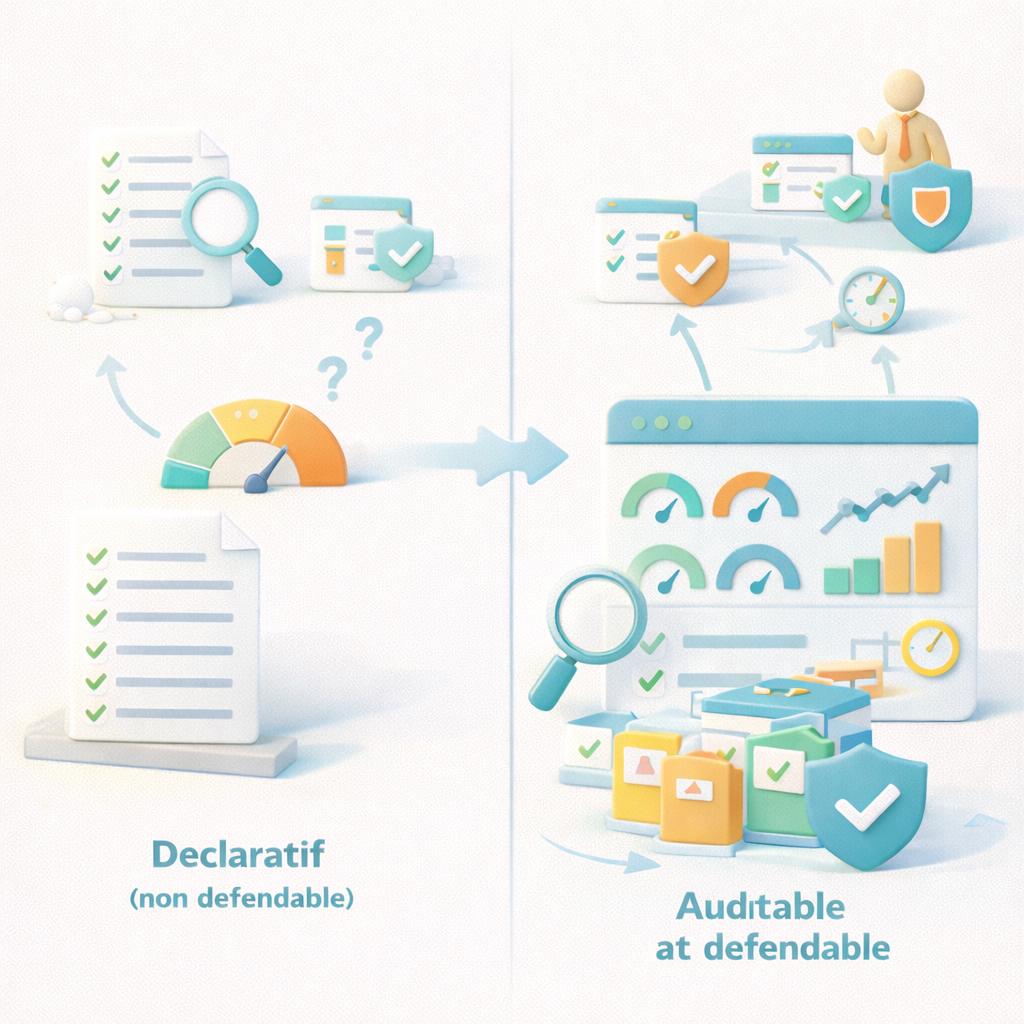
Un audit “sur parole” ne résiste plus aux exigences 2025–2027. Clients, auditeurs et assureurs demandent des preuves vérifiables et une maturité mesurable dans le temps. Découvrez comment passer d’un scoring déclaratif à un audit de maturité défendable, fondé sur des mesures gouvernables, des preuves traçables et une trajectoire avant/après.
23/02/2026
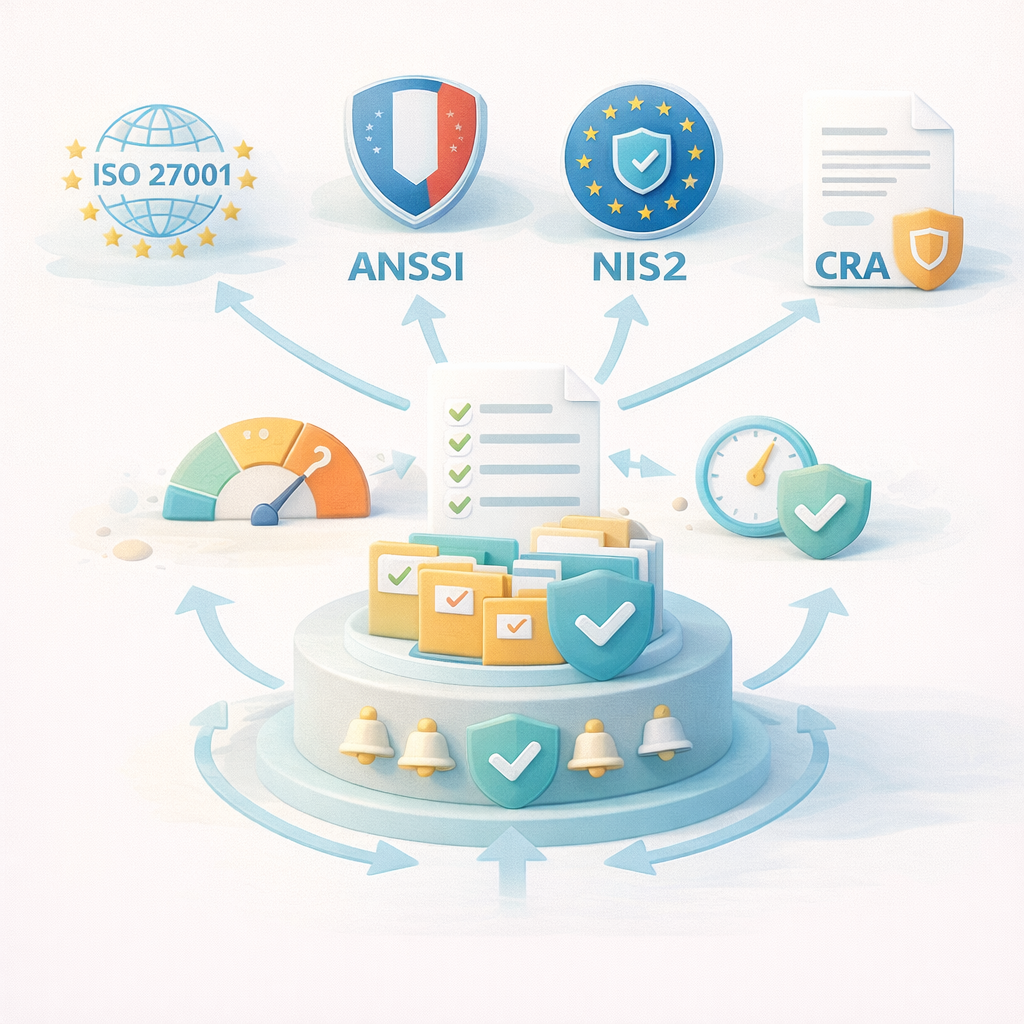
ISO 27001, NIS2, ANSSI, CRA… Multiplier les référentiels sans méthode crée silos, doublons et fatigue de conformité. Découvrez comment construire un socle commun de mesures, cartographier les exigences et réutiliser vos preuves pour piloter une conformité multi-normes cohérente et durable.

16/02/2026
Questionnaires déclaratifs, scores “sur parole”… En 2026, auditeurs, clients et assureurs exigent des preuves. Découvrez pourquoi le déclaratif ne suffit plus et comment rendre votre maturité cybersécurité mesurable, traçable et défendable dans le temps.

12/02/2026
Les audits cybersécurité “photo” ne suffisent plus en 2025. Découvrez pourquoi les PME attendent désormais du pilotage, de la gouvernance et des preuves dans le temps, et comment les consultants peuvent transformer leurs audits en valeur durable.
09/02/2026
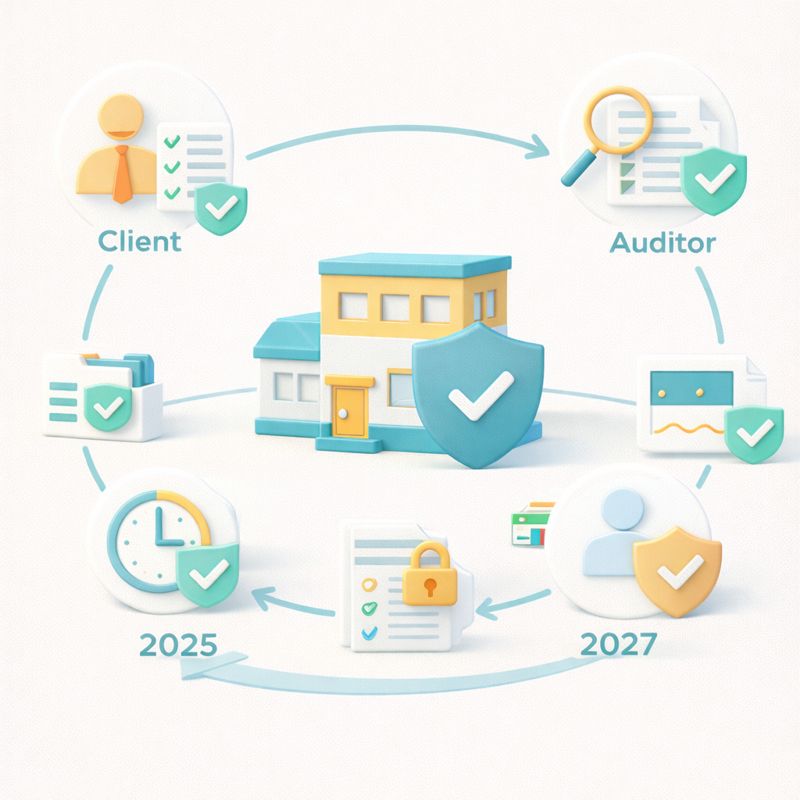
Entre NIS2, CRA, audits clients et cyber-assurance, la conformité cyber devient une capacité à prouver, pas un simple document. Découvrez ce qui est réellement vérifié entre 2025 et 2027, et comment structurer une conformité audit-ready dans la durée.

