14/05/2026
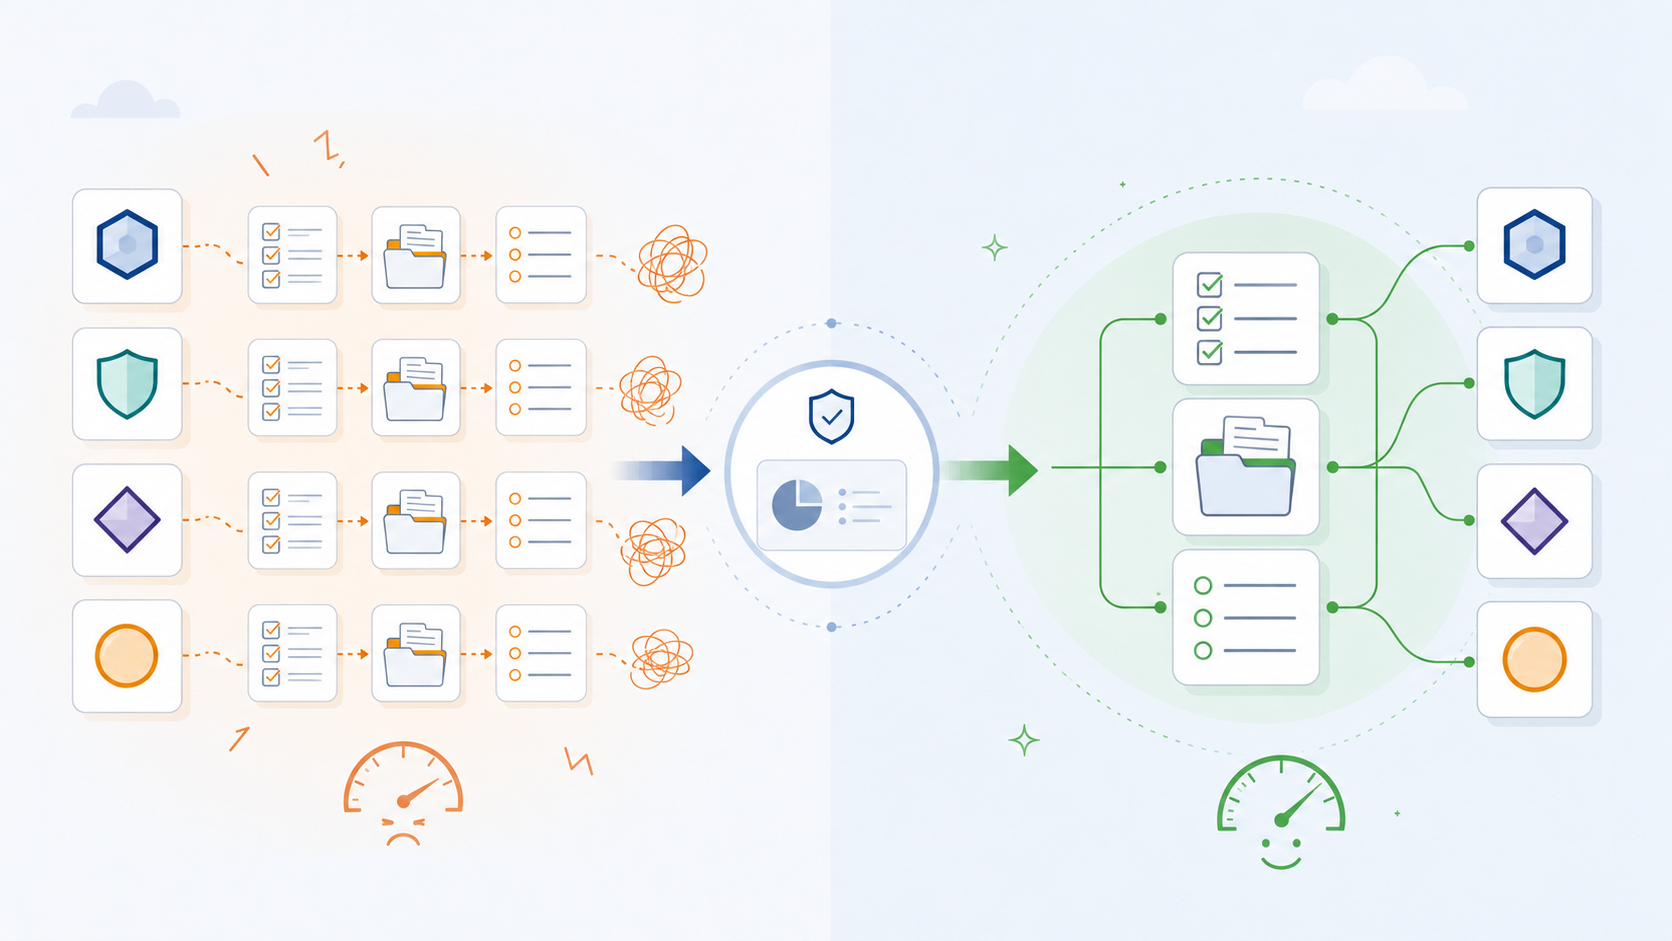
ISO 27001, NIS2, DORA, CRA… Découvrez comment mutualiser mesures, preuves et plans d’action pour éviter la fatigue conformité et gagner du temps.
11/05/2026
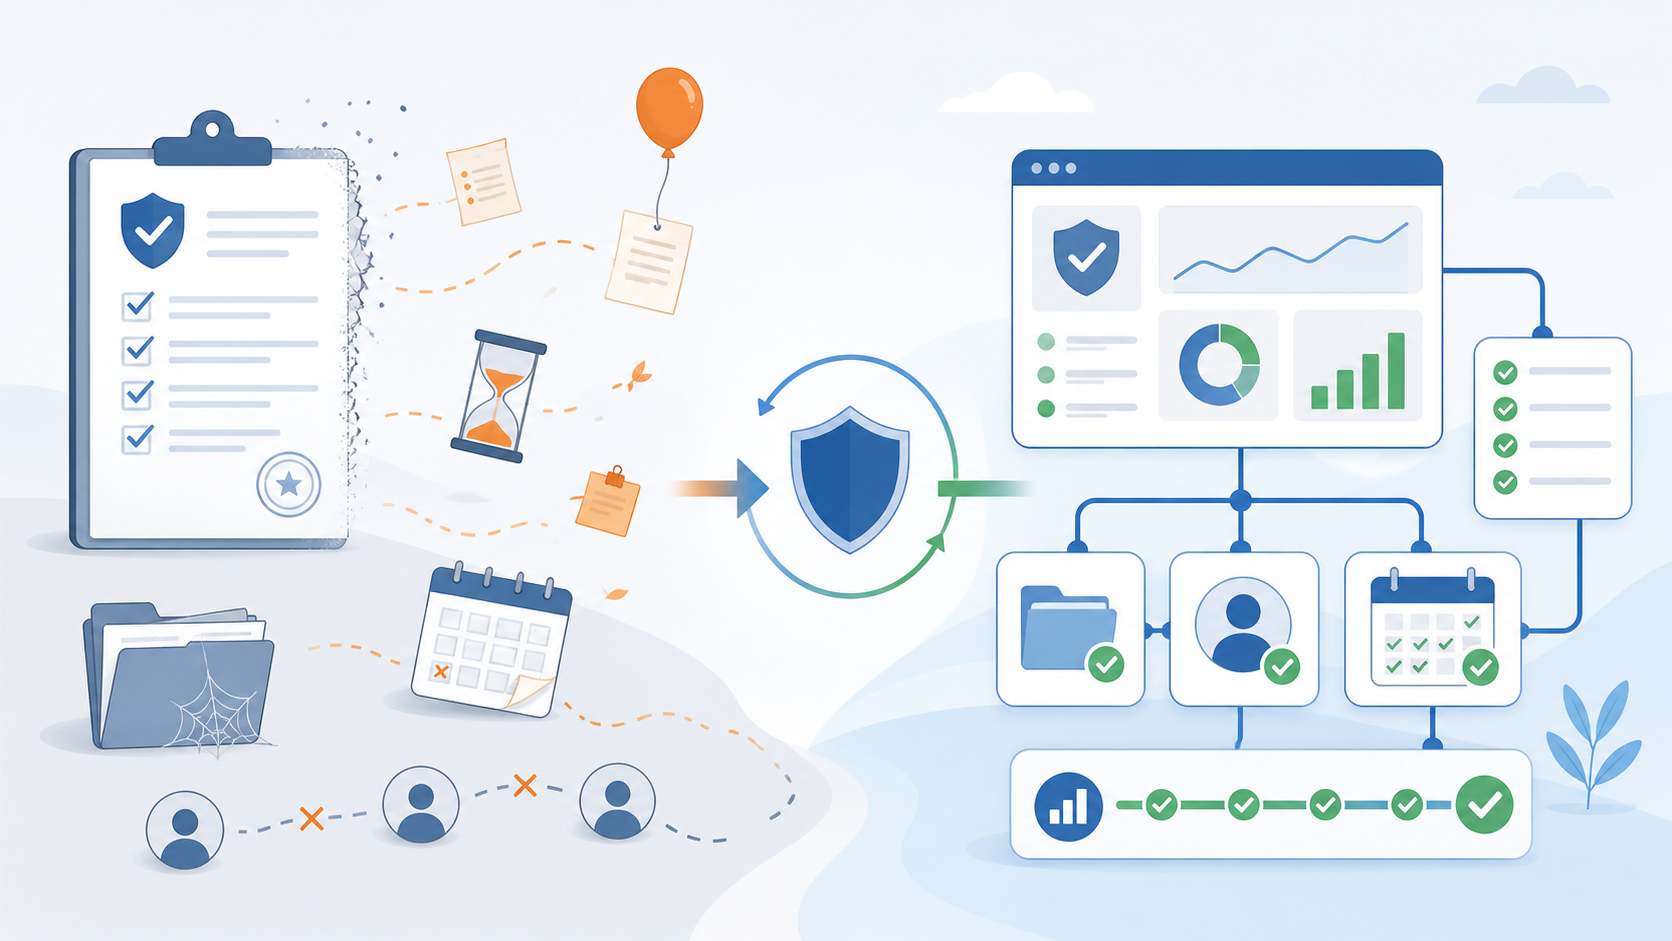
Après un audit cyber, pourquoi tout retombe ? Analyse des causes (pilotage, preuves, suivi) et méthode concrète pour garder le contrôle dans le temps.
04/05/2026
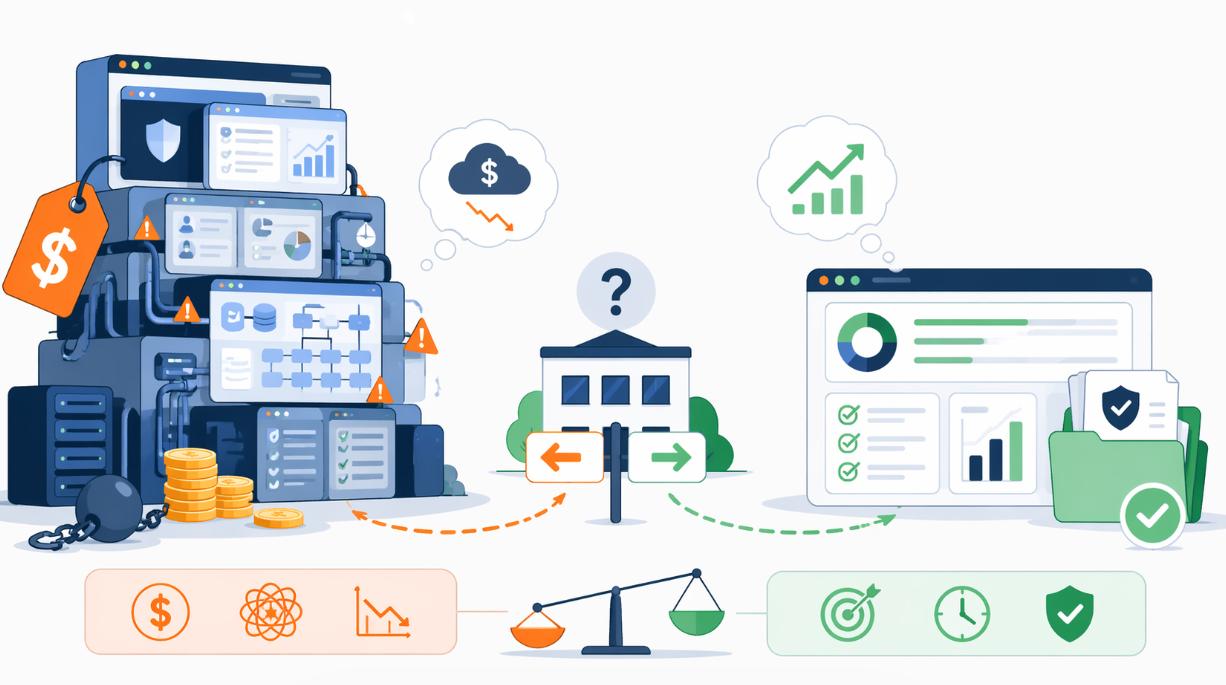
Outils GRC trop chers pour les PME ? Analyse du coût réel (Vanta, Drata), du ROI et des alternatives plus pragmatiques pour piloter sa conformité efficacement.
30/04/2026
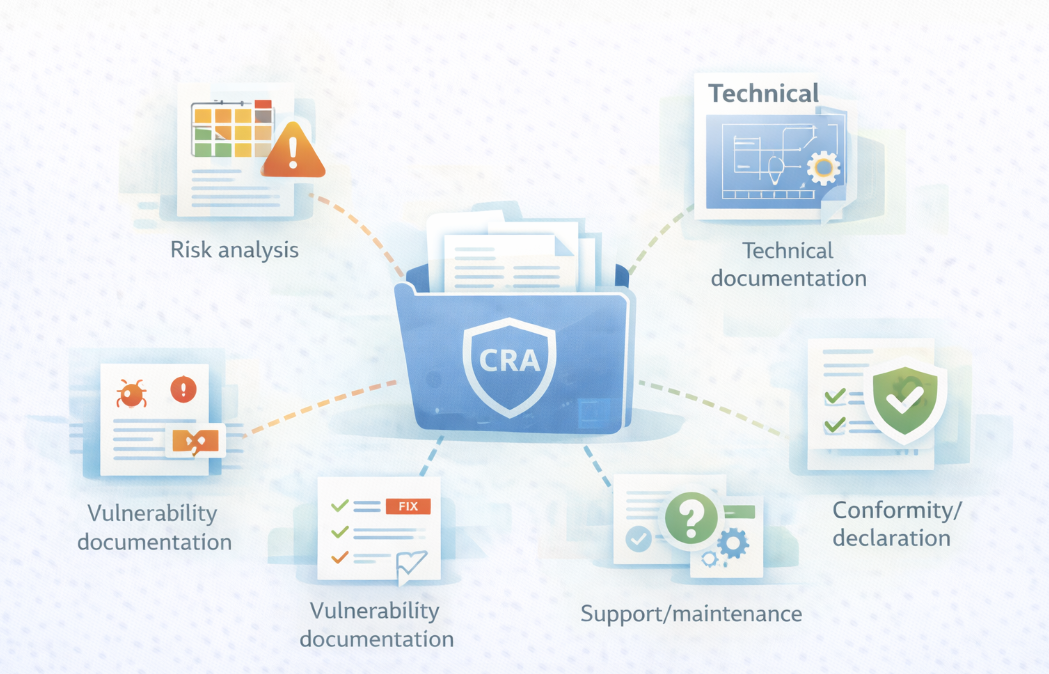
CRA : identifiez les documents obligatoires (technique, analyse de risques, vulnérabilités, support, conformité UE) pour structurer une conformité produit claire et démontrable.
27/04/2026
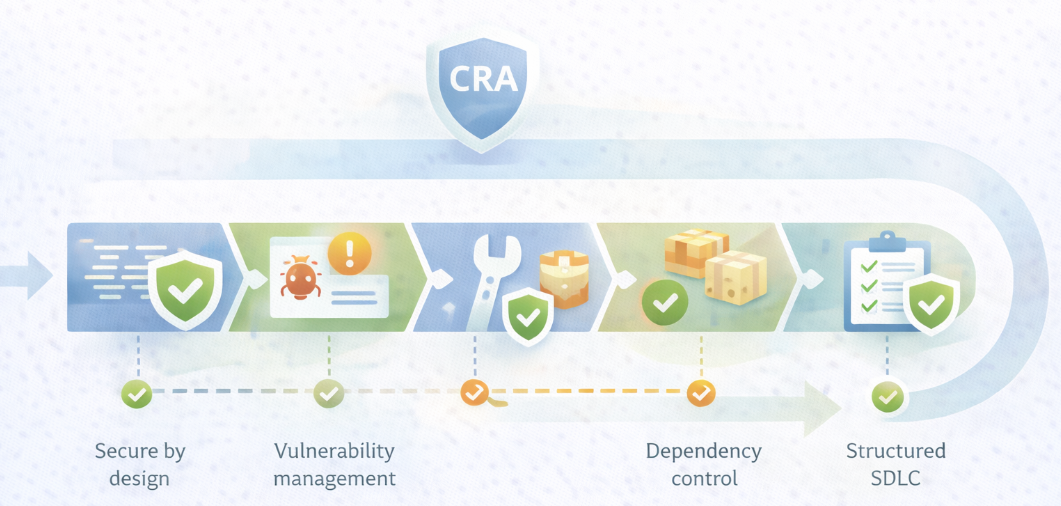
CRA : découvrez les changements concrets à appliquer dans votre développement (secure by design, vulnérabilités, dépendances, SDLC) pour être prêt avant 2027.
20/04/2026
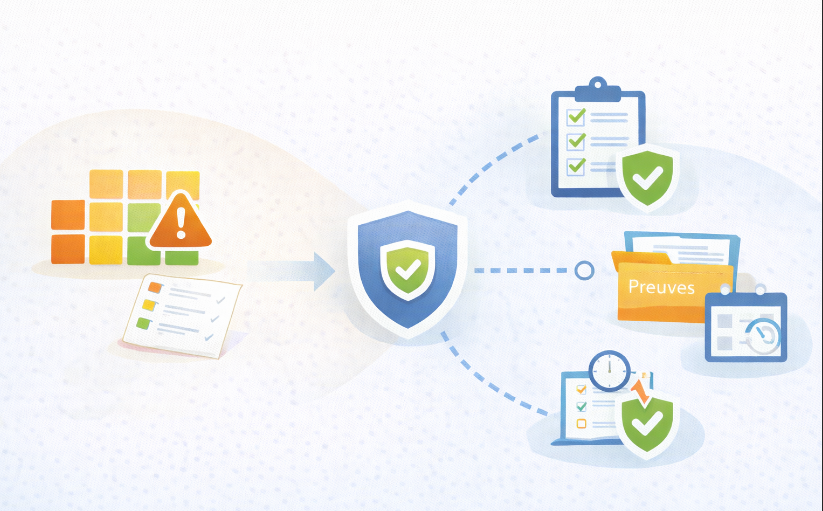
Une analyse de risques sans pilotage ne crée aucune valeur durable. Découvrez pourquoi et comment transformer vos décisions en mesures suivies, prouvées et pilotées dans le temps.
13/04/2026
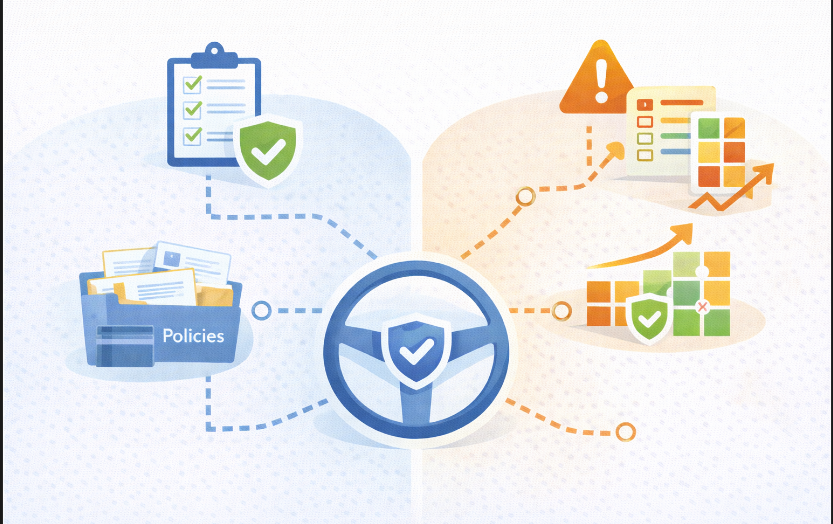
Conformité ou approche par les risques ? Découvrez leurs différences concrètes, leurs limites et comment les combiner pour piloter efficacement votre cybersécurité en PME ou SaaS.
09/04/2026
Découvrez comment démontrer votre cybersécurité en 30 minutes avec une méthode claire : périmètre, contrôles clés, preuves et pilotage. Idéal pour répondre aux questionnaires clients SaaS et PME B2B.
06/04/2026
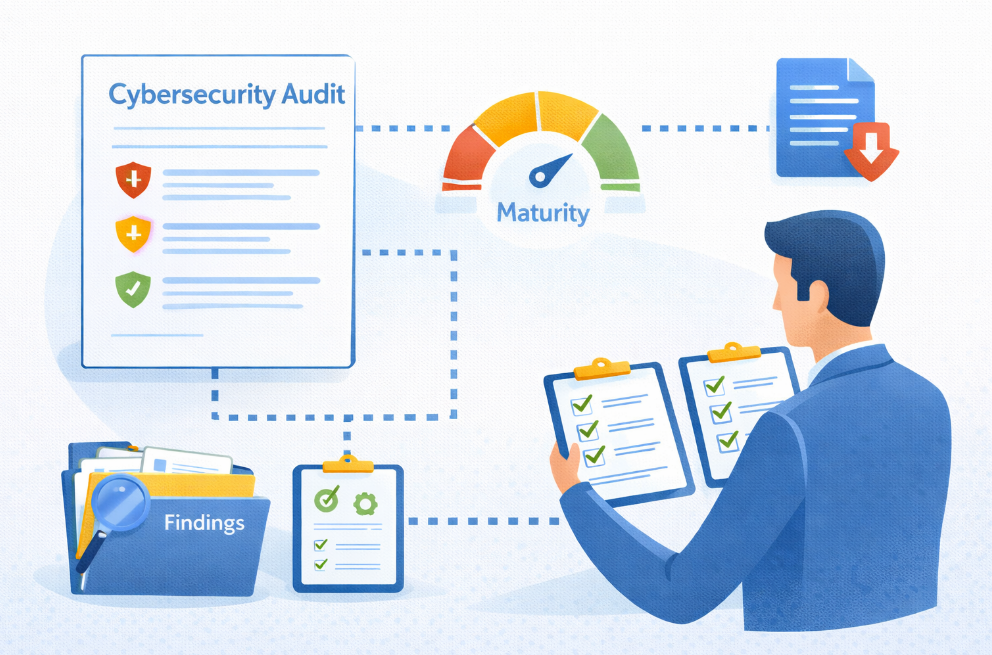
Le module d’audit interne CompliKey permet d’évaluer vos mesures de cybersécurité de façon structurée, datée et défendable. Découvrez comment objectiver la maturité, formaliser les constats, suivre les remédiations et produire un rapport PDF clair pour la direction, les clients ou les auditeurs

