12/01/2026
ISO 27001, NIS2 et Cyber Resilience Act se recoupent fortement. Découvrez comment éviter la compliance fatigue en unifiant gouvernance, contrôles et preuves dans un pilotage unique et durable.
08/01/2026
Le module de conformité CompliKey centralise mesures, normes, preuves et maturité pour piloter la conformité ISO, NIS2, RGPD et CRA dans la durée. Un socle opérationnel pour PME, ETI et consultants.
05/01/2026
CompliKey renforce son centre de conformité cybersécurité : SOA audit-grade, traçabilité multi-normes, CRA, NIS2, IA Act, CyFun et preuves auditables. Une conformité pilotable, démontrable et évolutive pour PME et consultants.
24/12/2025
Si ton produit contient du code et peut être connecté, le Cyber Resilience Act s’applique très probablement y compris pour les SaaS et modules cloud. Fais le test en 3 questions pour savoir si tu es concerné et identifier ta classe CRA.

22/12/2025
Anticipez un questionnaire d'audit cybersécurité : les preuves à préparer, comment les structurer et les présenter à un client ou un auditeur.
18/12/2025
Le Cyber Resilience Act impose dès 2027 de nouvelles exigences aux éditeurs SaaS et logiciels : sécurité by design, gestion des vulnérabilités et documentation continue. Découvrez l’essentiel du CRA et comment anticiper votre conformité dès 2026.
15/12/2025
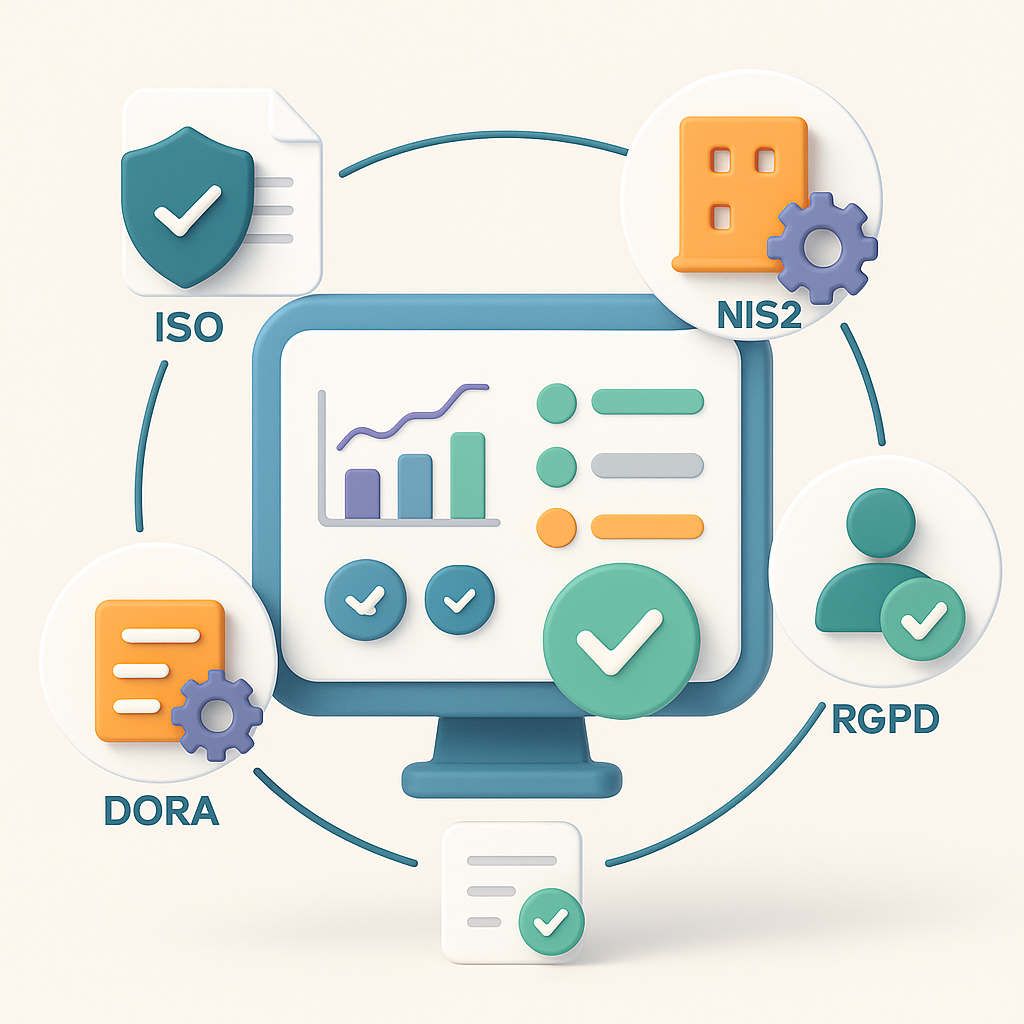
Un centre de conformité centralise ISO 27001, NIS2, RGPD, DORA, audits et preuves. Découvrez pourquoi il devient indispensable pour piloter la cybersécurité des PME.

11/12/2025
La conformité CRA demande 12 à 24 mois : sécurité by design, SBOM, correctifs, documentation et vulnérabilités. Une roadmap réaliste pour la piloter.
01/12/2025
Guide opérationnel inspiré de l'ANSSI pour sécuriser une PME : MFA, sauvegardes, mises à jour, mots de passe, segmentation et mobiles.

