
09/10/2025
Passez d’une cybersécurité défensive à une posture proactive : continuité, risques et conformité pilotés par une stratégie de cyberrésilience mesurable.

06/10/2025
Structurez votre mise en conformité NIS2, du périmètre au suivi des actions jusqu’à l’audit final. Un guide pratique pour PME, ETI et consultants.

02/10/2025
Comparatif CISO Assistant et CompliKey : usages, cibles et différences d’approche pour gérer la conformité cyber, du multi-référentiel au tableau de bord opérationnel.
29/09/2025
En 2025, les PME sont les premières victimes de cyberattaques. Découvrez comment bâtir une gouvernance cybersécurité solide avec 5 piliers essentiels : responsabilités, cartographie des risques, mesures de base, suivi des KPI et documentation.
15/09/2025
Un audit n’est pas une fin en soi. Découvrez comment traduire un diagnostic cybersécurité en plan d’action priorisé, mesurable et documenté, pour renforcer votre conformité ISO 27001, NIS2 et RGPD.
08/09/2025
Plan d’action mensuel pour rester conforme ISO 27001, NIS2, DORA et RGPD : accès, documentation, incidents et KPI pour aborder vos audits sereinement.
04/09/2025
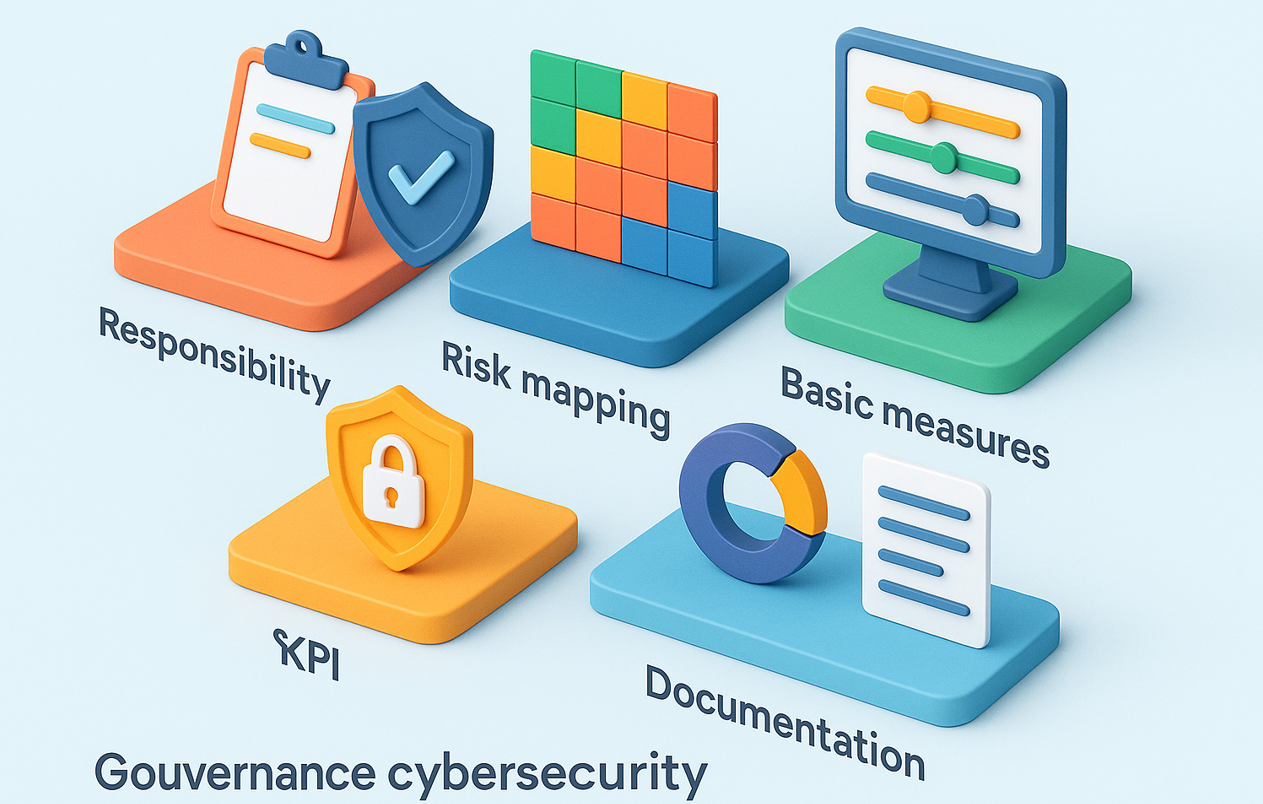
Découvrez comment une PME peut bâtir une gouvernance cybersécurité solide sans DSI. Responsabilités, cartographie des risques, mesures de base, KPI et documentation : les 5 piliers inspirés de l’ANSSI et d’ISO 27001 pour renforcer votre sécurité et votre crédibilité.
01/09/2025
Quels KPI présenter en comité de pilotage cybersécurité ? Conformité, risques, plans d’action, incidents : des indicateurs pour décider.
25/08/2025
Centralisez vos obligations ISO 27001, NIS2 et DORA dans un seul plan d'action. Gagnez du temps, réduisez les coûts et simplifiez vos audits.

