
05/03/2026
Phishing, ransomware, MFA mal configurée, patching irrégulier : les 5 erreurs d'hygiène cyber les plus fréquentes en PME et un plan de remédiation simple.
26/02/2026
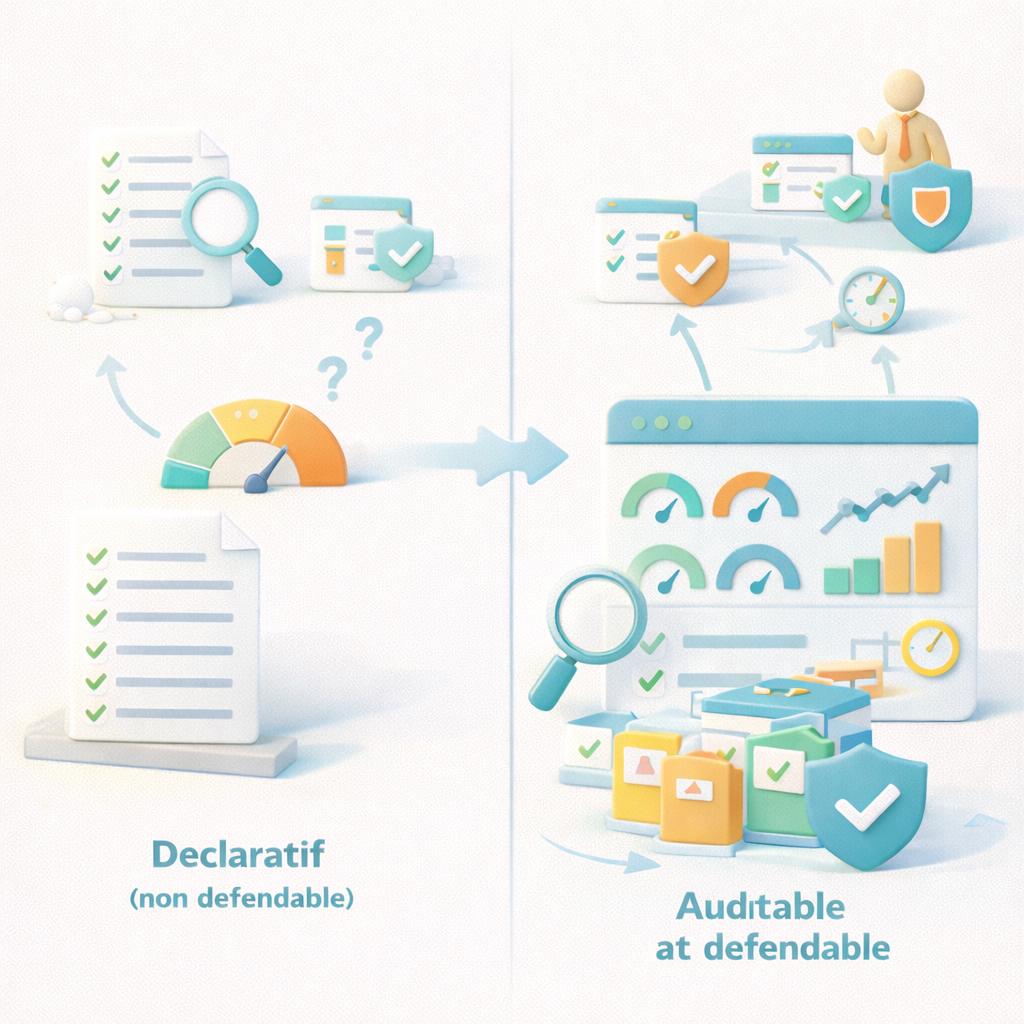
Un audit “sur parole” ne résiste plus aux exigences 2025–2027. Clients, auditeurs et assureurs demandent des preuves vérifiables et une maturité mesurable dans le temps. Découvrez comment passer d’un scoring déclaratif à un audit de maturité défendable, fondé sur des mesures gouvernables, des preuves traçables et une trajectoire avant/après.

12/02/2026
Les audits cybersécurité “photo” ne suffisent plus en 2025. Découvrez pourquoi les PME attendent désormais du pilotage, de la gouvernance et des preuves dans le temps, et comment les consultants peuvent transformer leurs audits en valeur durable.
02/02/2026
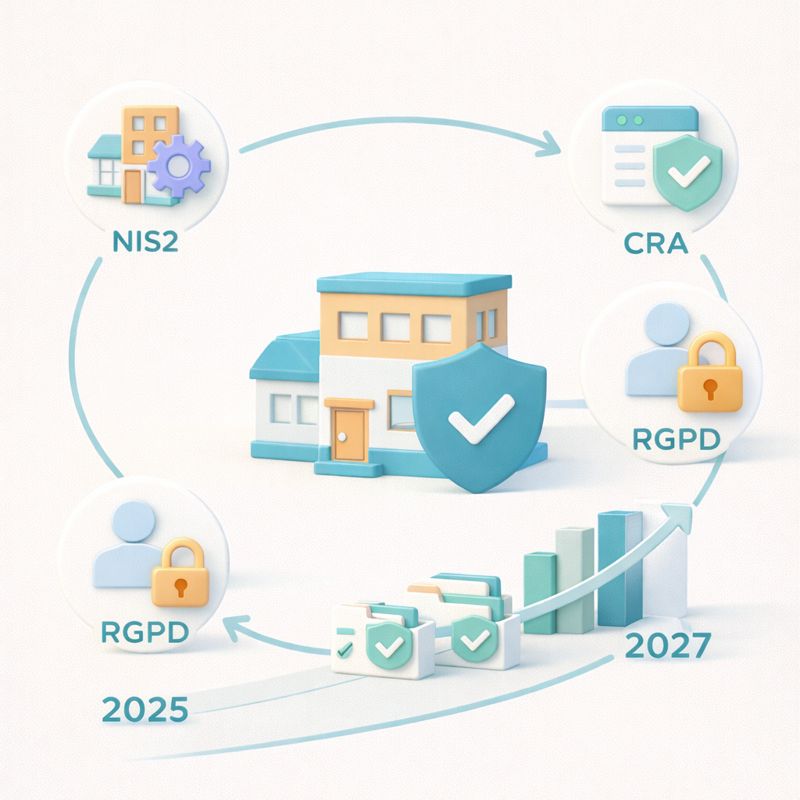
En 2027, NIS2, le Cyber Resilience Act (CRA) et le RGPD impacteront directement ou indirectement de nombreuses PME. Découvrez quelles normes s’appliquent, à quels profils d’entreprises, et comment structurer une préparation réaliste et durable dès 2025.
18/12/2025
Le Cyber Resilience Act impose dès 2027 de nouvelles exigences aux éditeurs SaaS et logiciels : sécurité by design, gestion des vulnérabilités et documentation continue. Découvrez l’essentiel du CRA et comment anticiper votre conformité dès 2026.
15/12/2025
Un centre de conformité centralise ISO 27001, NIS2, RGPD, DORA, audits et preuves. Découvrez pourquoi il devient indispensable pour piloter la cybersécurité des PME.
01/12/2025
Guide opérationnel inspiré de l'ANSSI pour sécuriser une PME : MFA, sauvegardes, mises à jour, mots de passe, segmentation et mobiles.
27/11/2025
La classification CRA (classe I ou II) fixe vos obligations. Une méthode claire pour identifier la classe de votre logiciel et justifier votre choix.
24/11/2025
Un centre de conformité centralise ISO 27001, NIS2, RGPD, DORA, preuves et actions cyber dans un cockpit unique. Rôle, bénéfices et mise en place.

