04/05/2026
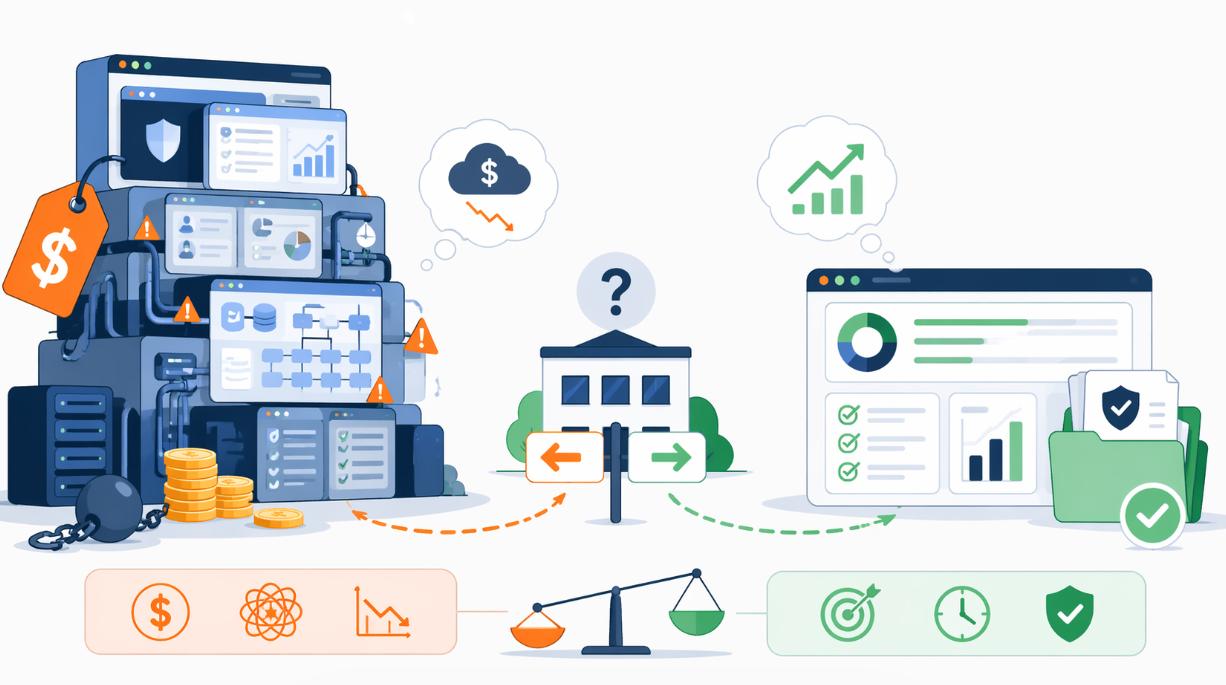
Outils GRC trop chers pour les PME ? Analyse du coût réel (Vanta, Drata), du ROI et des alternatives plus pragmatiques pour piloter sa conformité efficacement.
30/04/2026
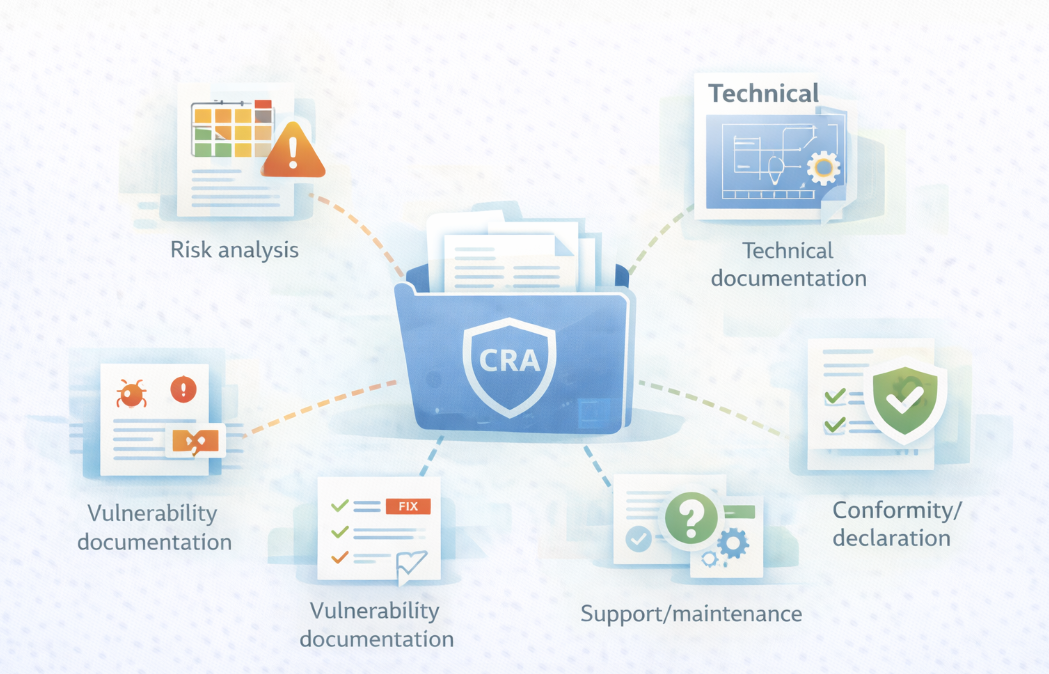
CRA : identifiez les documents obligatoires (technique, analyse de risques, vulnérabilités, support, conformité UE) pour structurer une conformité produit claire et démontrable.
27/04/2026
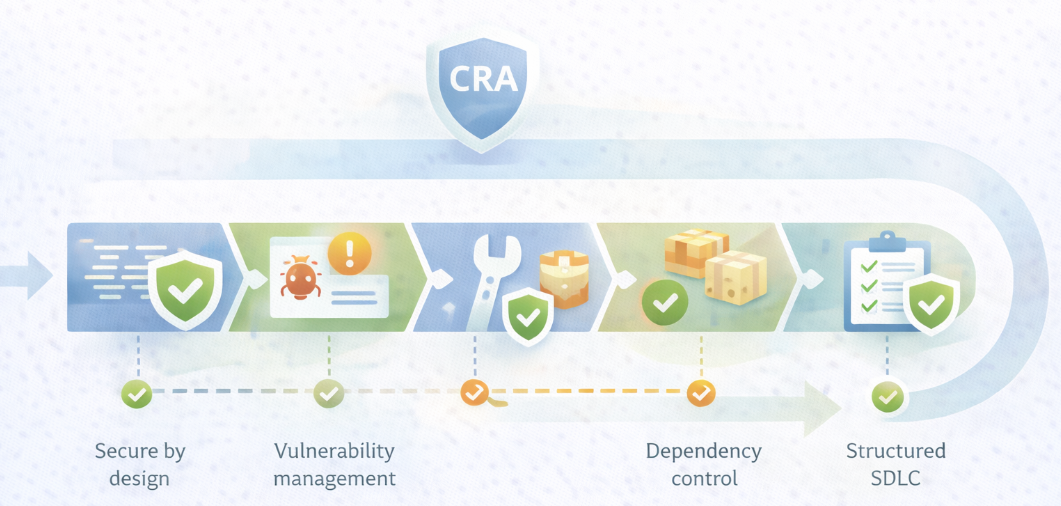
CRA : découvrez les changements concrets à appliquer dans votre développement (secure by design, vulnérabilités, dépendances, SDLC) pour être prêt avant 2027.
23/04/2026
NIS2 : êtes-vous vraiment concerné ? Découvrez les critères officiels, les exceptions et l’impact indirect via vos clients pour évaluer votre exposition réelle.
16/04/2026
Apprenez à traduire la cybersécurité en langage business pour la direction : risques, impacts, arbitrages et pilotage. Une méthode claire pour un reporting cyber enfin exploitable.
09/04/2026
Découvrez comment démontrer votre cybersécurité en 30 minutes avec une méthode claire : périmètre, contrôles clés, preuves et pilotage. Idéal pour répondre aux questionnaires clients SaaS et PME B2B.
02/04/2026
La cybersécurité ne concerne plus seulement l’IT : elle impacte désormais la continuité d’activité, la fraude, les ventes, la conformité et la réputation. Découvrez pourquoi elle devient un vrai sujet de gouvernance et comment l’aligner avec les enjeux business de l’entreprise.
26/03/2026
Beaucoup de PME réussissent un audit ou une première mise en conformité, puis perdent le rythme. Découvrez pourquoi la conformité cyber se dégrade dans le temps et comment mettre en place un pilotage continu, avec preuves, revues et responsabilités claires.
16/03/2026
Les PME font face à trop de recommandations cyber et pas assez de priorisation. Découvrez une méthode simple pour décider quoi traiter en premier selon l’impact métier, l’exposition au risque, les exigences externes et la faisabilité, afin de réduire efficacement le risque avec des ressources limitées.

