21/09/2026
Secure by Design et CRA : 9 mesures concrètes pour intégrer sécurité, dépendances, mises à jour, vulnérabilités et preuves dans un produit.
14/09/2026
Suivez une remédiation cybersécurité de bout en bout : constat, action, responsable, échéance, preuve, validation, clôture et contrôle d’efficacité.
03/09/2026
Conformité continue en PME : contrôlez chaque mois les actions, preuves, incidents et échéances, puis planifiez les revues trimestrielles et annuelles.
31/08/2026
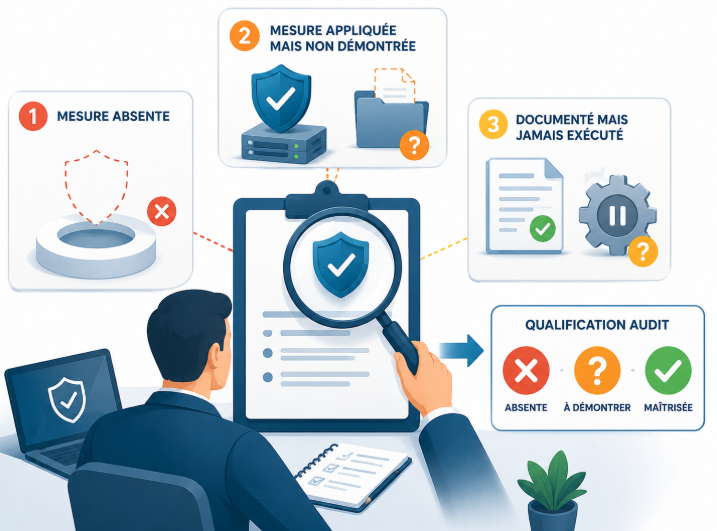
Audit cybersécurité : distinguez une mesure absente, une mesure appliquée mais non démontrée et un contrôle documenté mais jamais exécuté.
27/08/2026
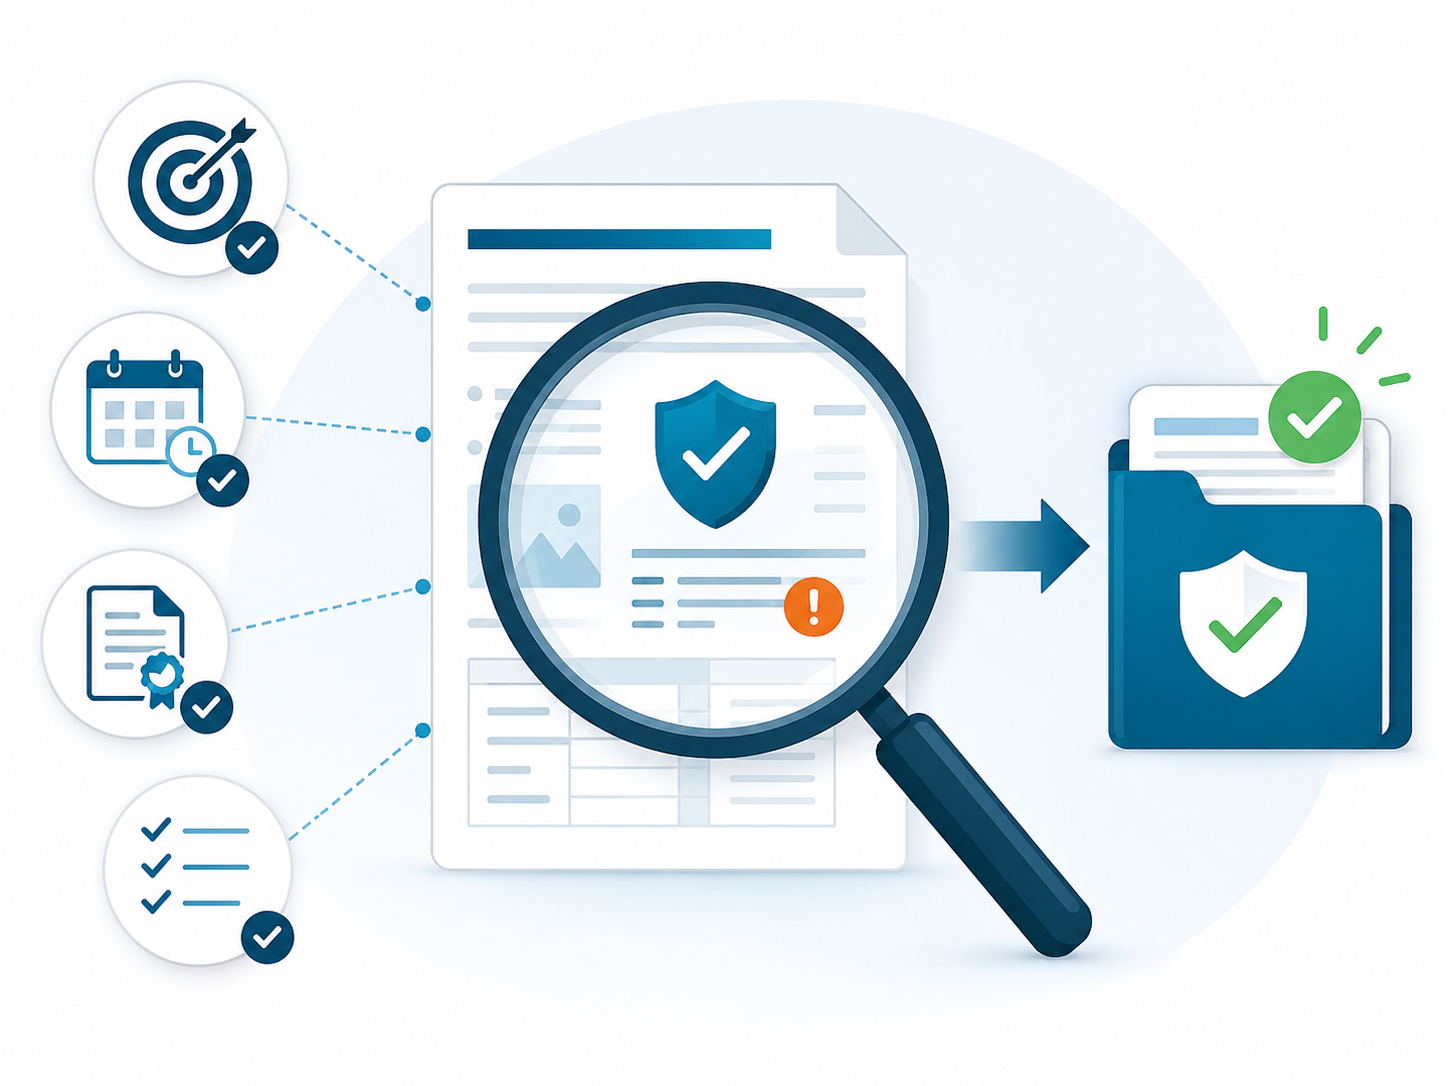
Une preuve disponible n’est pas toujours suffisante. Découvrez 9 critères pour évaluer sa qualité avant un audit ISO 27001, NIS2 ou SOC 2.
20/08/2026
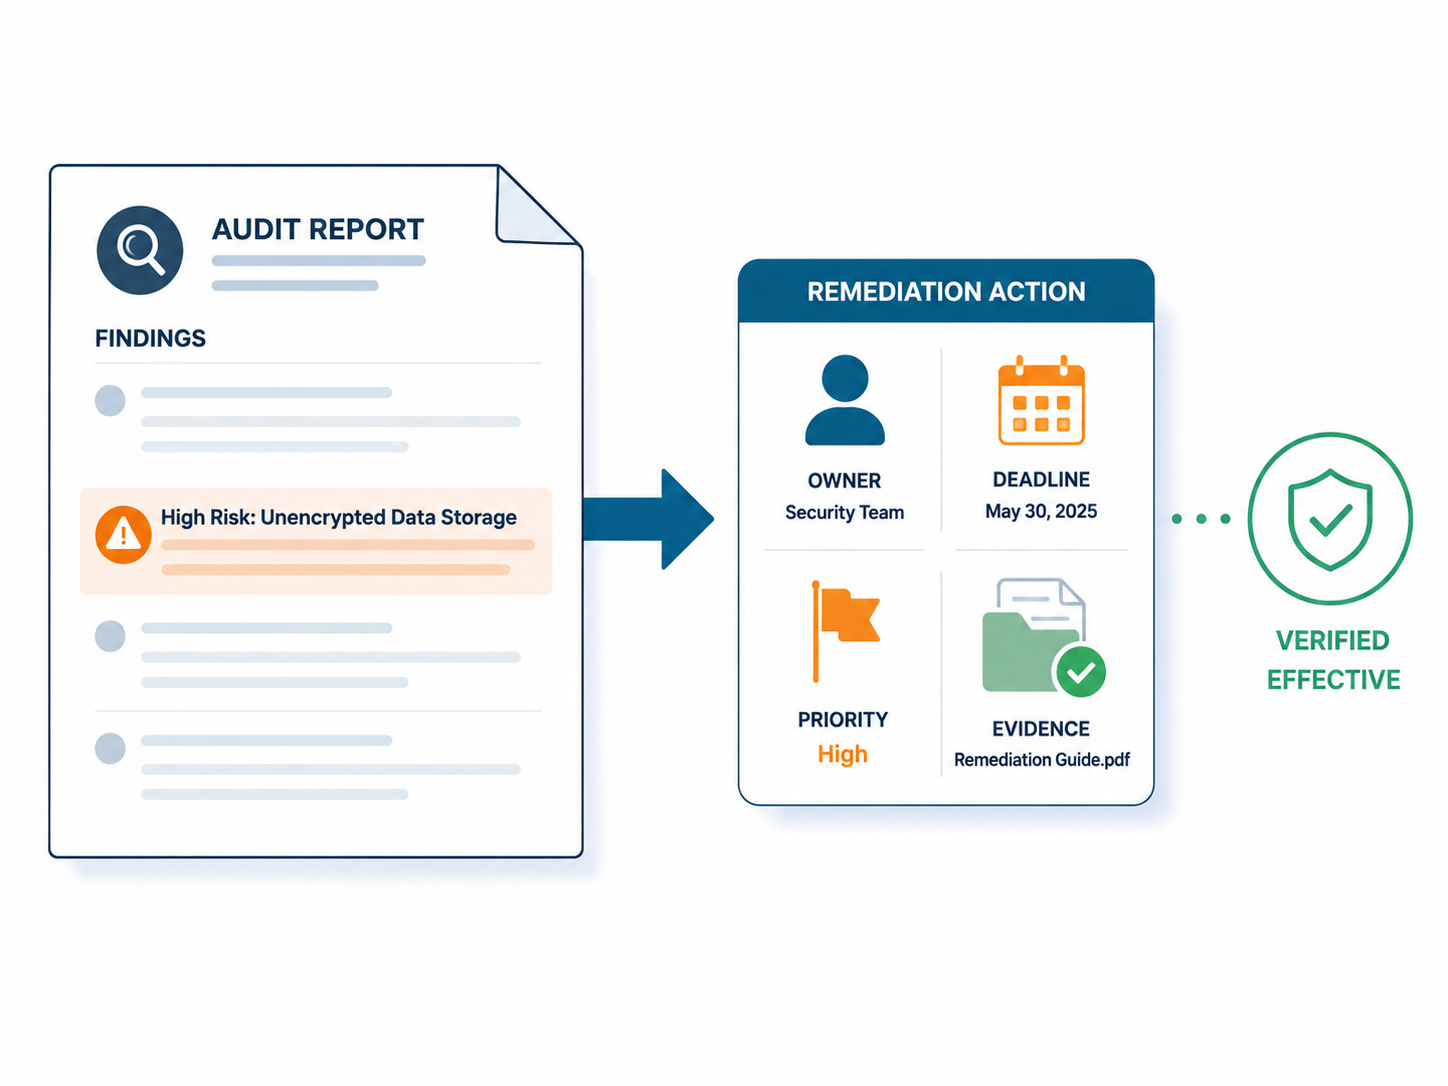
Transformez les constats d’audit en plan d’action cybersécurité : priorité, responsable, échéance, effort, coût, preuves et contrôle d’efficacité.
17/08/2026
Audit ReCyF : cadrez le périmètre, évaluez les exigences, préparez les preuves, qualifiez les écarts et construisez un plan de remédiation.
13/08/2026
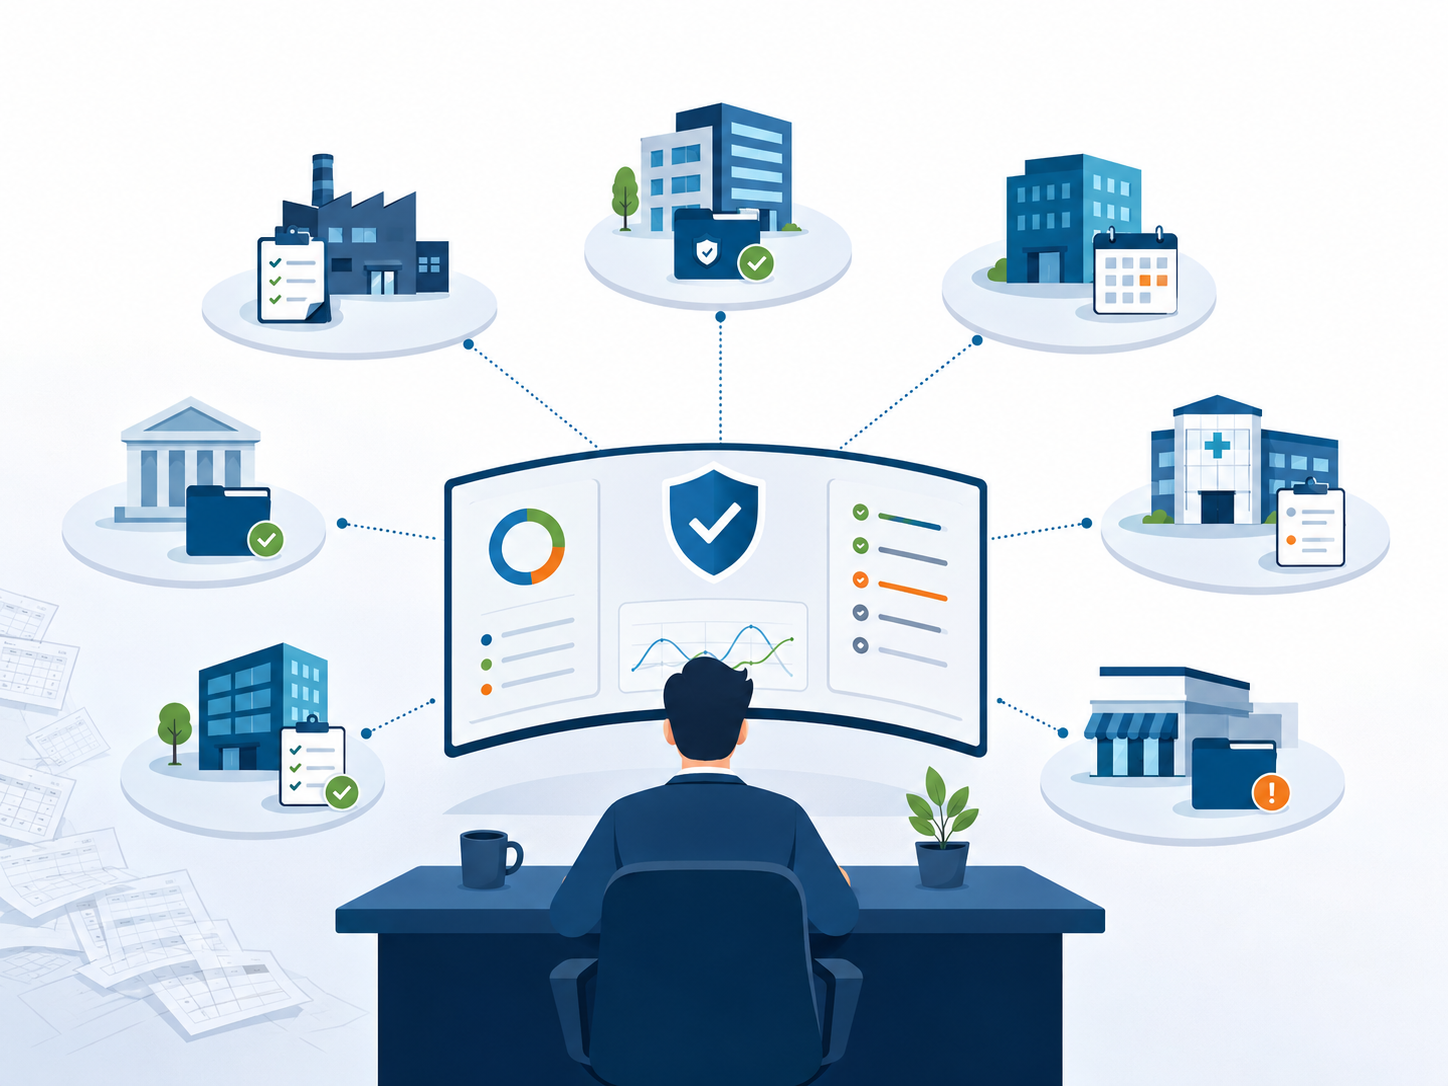
Une méthode concrète pour centraliser audits, preuves, actions, rapports et échéances de 5 à 10 clients GRC sans multiplier les fichiers Excel.
10/08/2026
Découvrez les 12 fonctions d’un outil GRC pour consultant : multi-client, audits, preuves, plans d’action, reporting, droits et tarification.

